Sichern Sie Ihre Software-Lieferkette von der Erstellung bis zur Bereitstellung
Überprüfen Sie jede Komponente in Ihrer Pipeline
Die Release-Sicherheit auf verifizierbare Kontrollen aufbauen


Jede Stufe schützen, die Angreifer ins Visier nehmen können
Was ist Supply-Chain-Sicherheit in einer modernen Container-Umgebung?
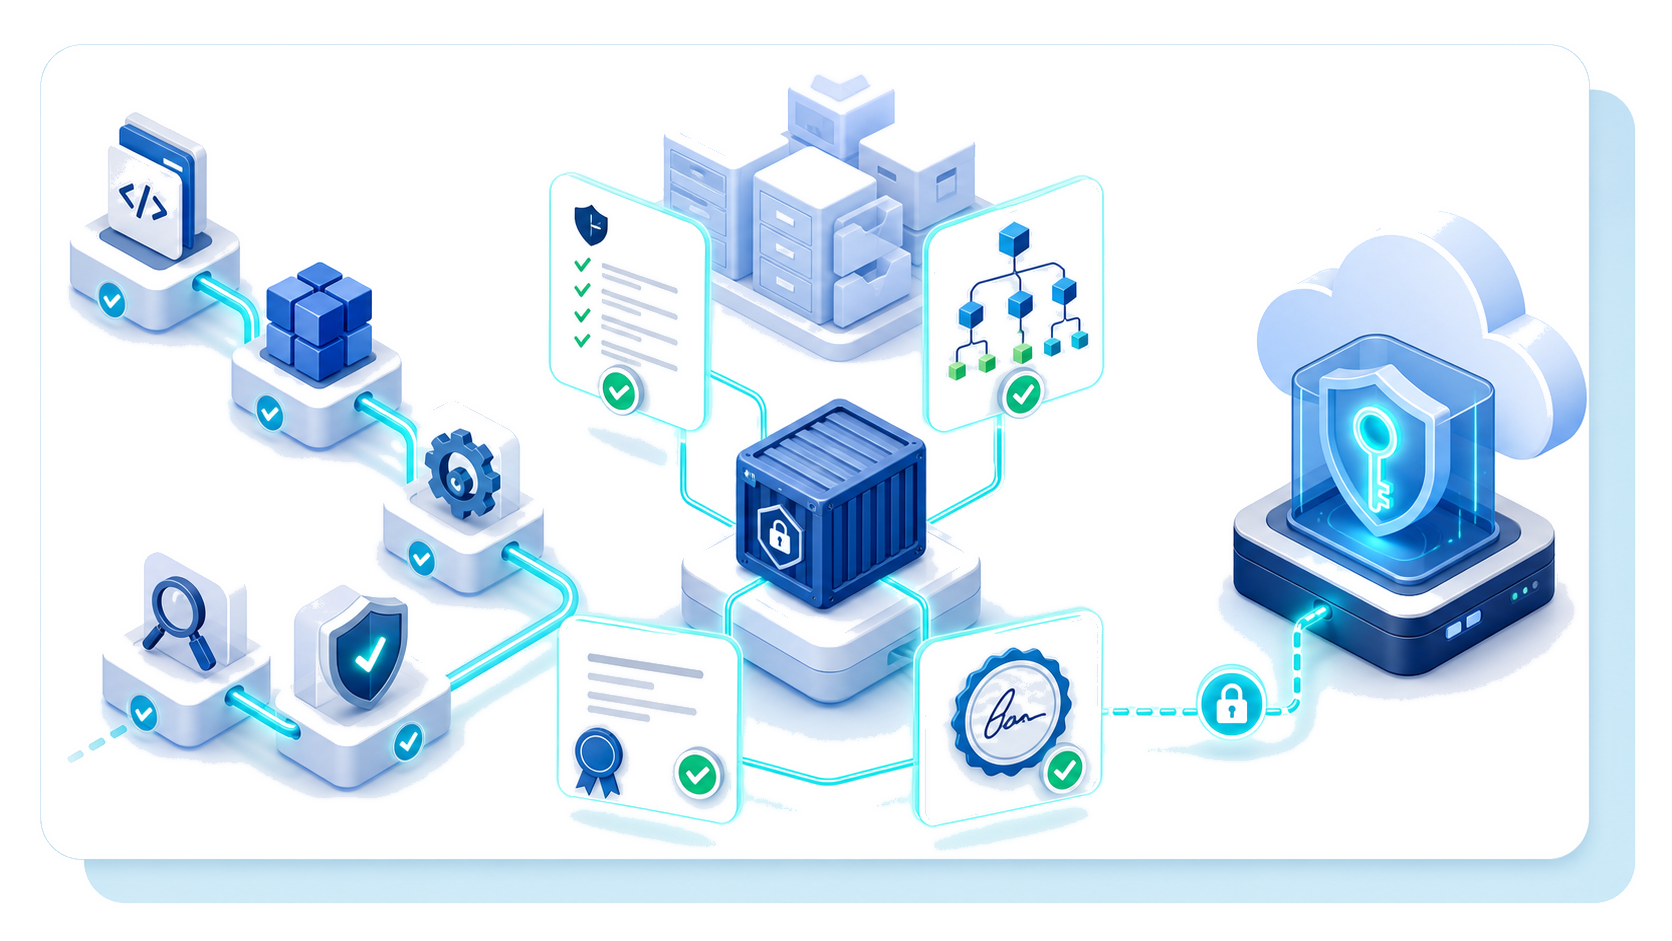
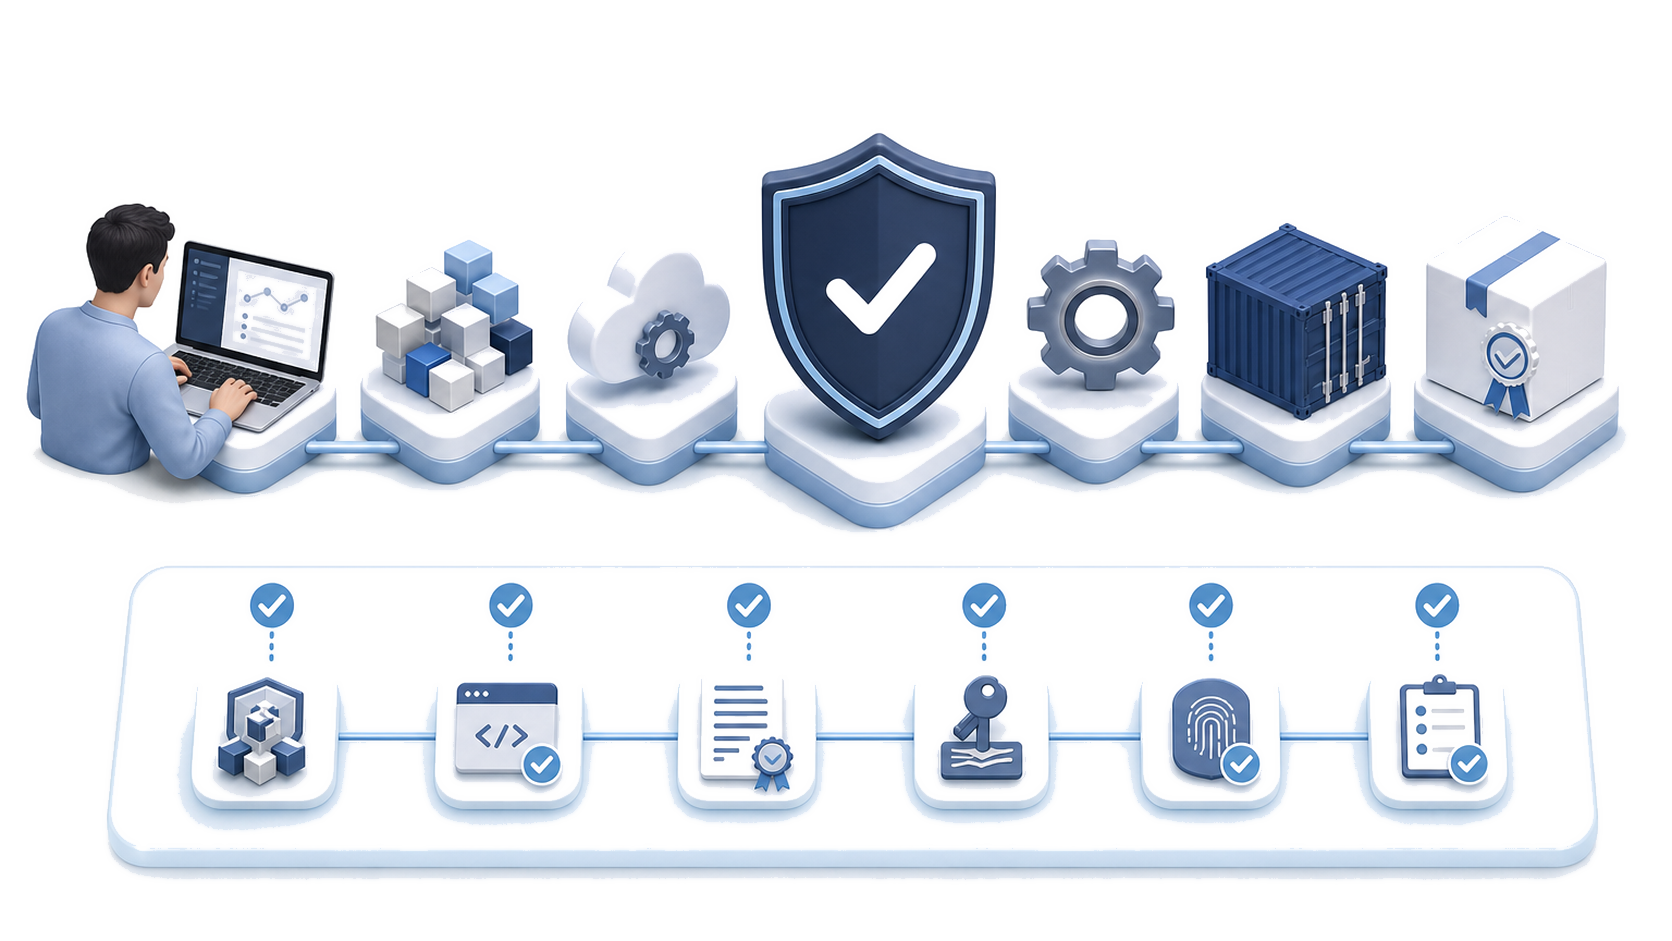
Was ist Supply-Chain-Sicherheit in einer modernen Container-Umgebung? Sie schützt den Weg von Quellcode und Drittanbieter-Abhängigkeiten über Build-Systeme und Image-Speicher bis hin zu Bereitstellungs-Endpunkten. Die Sicherheit der Software-Lieferkette behandelt diese Prozesse im Zusammenhang, da ein Angriff an einem Ende jede spätere Kontrolle schwächen kann.
Schutz des Quell-Repositorys
Ein Quell-Repository ist ein klares Angriffsziel. Ein Angreifer könnte Anmeldedaten stehlen, Code verändern, eine Prüfregel deaktivieren oder eine Abhängigkeit einführen, die legitim erscheint. Kontrollierte Download-Quellen, obligatorische Peer-Reviews und geschützte Branches bilden die erste Verteidigungslinie. Die Teams sollten zudem Abhängigkeitsversionen sperren und Prüfsummen, Lizenzen sowie Herkunft verifizieren, anstatt sich ändernde Eingaben für jeden Build zu akzeptieren. Diese Prüfungen verringern das Risiko, bösartige oder unberechtigte Software von einer anderen Partei zu importieren.
Angriffspfade der Build-Infrastruktur
Die Build-Infrastruktur weist verschiedene Angriffspfade auf. Kompromittierte Runner, offengelegte Geheimnisse oder veränderbare Basis-Images können ein Artefakt modifizieren, nachdem die Entwickler dessen Quelle genehmigt haben. Isolieren Sie Build-Prozesse, verwenden kurzlebige Anmeldedaten und zeichnen exakte Eingaben auf. Dieser Ansatz unterstützt die Sicherheit von Container-Images, indem unerwartete Codeänderungen leichter nachverfolgbar gemacht werden.
Kontrollen von der Registry bis zum Cluster
Die Route von der Registry zum Cluster erfordert unabhängige Kontrollen. Ein Angreifer könnte ein genehmigtes Image ersetzen, einen alten Tag wiederverwenden oder zu großzügige Bereitstellungsberechtigungen ausnutzen. Der Zugriff nach dem Prinzip der geringsten Rechte schränkt ein, was jede Identität veröffentlichen oder abrufen kann. Unveränderliche Referenzen verbinden Manifeste mit präzisen Images, während Kyverno Releases ablehnen kann, denen vertrauenswürdige Nachweise fehlen oder die Sicherheitsanforderungen verletzen.
Legen Sie Verantwortlichkeiten für vier Governance-Prioritäten fest
Vertrauenswürdiger Code und Vendor-Governance
Ein benannter Leiter sollte Kriterien für vertrauenswürdige Quellen und Anbieter definieren, unterstützt durch Beschaffungs-, Entwicklungs- und Sicherheitsressourcen. Nutzen Sie SLSA als Orientierungshilfe für eine stärkere Build-Integrität und Herkunft, ohne eine bestimmte Erreichungsstufe vorauszusetzen. Skalieren Sie Überprüfungen auf die Größe der Organisation und das Risiko der Software-Lieferkette.
Richtliniendurchsetzung und konforme Infrastruktur
Sicherheits- und Plattformverantwortliche sollten Compliance-Verpflichtungen in messbare Richtliniendurchsetzung über Code, Cloud und Infrastruktur hinweg umsetzen. Definieren Sie, wer Ausnahmen genehmigen darf, welche Nachweise er erbringen muss und wie Kontrollen interne Anforderungen erfüllen.
Dokumentation, Audits und Nachweise
Legen Sie einen Ressourcenverantwortlichen fest, um die Dokumentation für Entscheidungen, Abhängigkeiten und Kontrolländerungen zu pflegen. Regelmäßige Audits sollten prüfen, ob Aufzeichnungen mit der betrieblichen Praxis übereinstimmen. Geben Sie den Prüfern ausreichend Unterstützung, um ein Problem bis zu seinem Eigentümer, der betroffenen Version und der Lösung zurückzuverfolgen.
Bereitschaft bei Vorfällen und Verantwortung für die Behebung
Eine Führungskraft im Sicherheitsbereich sollte die Rollen bei der Reaktion koordinieren, bevor ein Angreifer diese testet. Pflegen Sie einen Plan zur Bewältigung potenzieller Probleme, der Triage, Eindämmung, Kommunikation mit Stakeholdern und Wiederherstellung abdeckt. Jede Maßnahme benötigt einen verantwortlichen Eigentümer, unterstützende Ressourcen und Zeitpläne, die dem Risiko des Unternehmens angemessen sind.
Betreiben Sie Harbor anhand von vier Sicherheitssäulen
Kontrollieren Sie den Zugriff genau
Harbor unterstützt RBAC auf Projekt- und Teamebene zur Trennung von Unternehmens-Workloads und Verantwortlichkeiten. Erstellen Sie bereichsbezogene Robot-Accounts für CI/CD-Push- und Pull-Aufgaben, anstatt allgemeine Benutzeranmeldedaten zu teilen. Ordnen Sie jede Identität einem Zweck zu, rotieren Sie deren Geheimnis und ziehen Sie ungenutzten Zugriff zurück. Diese Praxis begrenzt die Auswirkungen einer Offenlegung von Anmeldedaten und sichert gleichzeitig die tägliche Veröffentlichung.
Erkennen Sie unsichere Komponenten kontinuierlich
Kombinieren Sie kontinuierliche Trivy-Prüfungen mit Software Composition Analysis (SCA) und Abhängigkeitsmanagement. Diese Tools erkennen bekannte Schwachstellen, veraltete Pakete und Indikatoren für bösartigen Code bei jeder Komponente. Erstellen Sie für jede Version einen klaren Bericht, einschließlich Schweregrad, Ort und Behebungsstatus. Die Teams können dann blockierende Ergebnisse von akzeptierten Ausnahmen unterscheiden und erkennen, wenn neue Informationen gespeicherte Artefakte betreffen.
Entwicklungs-Workflows verbinden
Integrieren Sie die Plattform mit GitLab CI, Tekton und anderen genehmigten Entwicklungs-Workflows. Halten Sie Richtlinienentscheidungen nah an der Pipeline, damit eine fehlgeschlagene Prüfung nützliches Feedback vor der Beförderung liefert. Referenzen zur Quellcodeverwaltung (SCM) sollten jedes Artefakt mit seinem Commit, Build-Lauf und Eigentümer verknüpfen. Die DevSecOps-Teams verfügen dann über einen konsistenten Datensatz anstelle von separaten Nachweisen, die über verschiedene Systeme verstreut sind.
Die operative Reaktion vorbereiten
Pflegen Sie einen Plan zur Reaktion auf Vorfälle für kompromittierte Anmeldeinformationen, unsichere Images und fehlgeschlagene Kontrollen. Definieren Sie, wer die Verteilung stoppt, eine betroffene Version entfernt, den Zugriff untersucht und die Wiederherstellung genehmigt. Warnmeldungen brauchen einen Verantwortlichen und einen erwarteten Reaktionsweg; sie nur zu generieren, verringert das Risiko nicht. Führen Sie Übungen durch, um sicherzustellen, dass die Sicherheits- und Plattformteams den relevanten Bericht finden, Inhalte isolieren und Entscheidungen kommunizieren können. Diese operative Säule verwandelt Erkennung in zeitnahes Handeln auf der gesamten Bereitstellungsplattform.
Bewahren Sie vertrauenswürdige Nachweise für jede Version auf