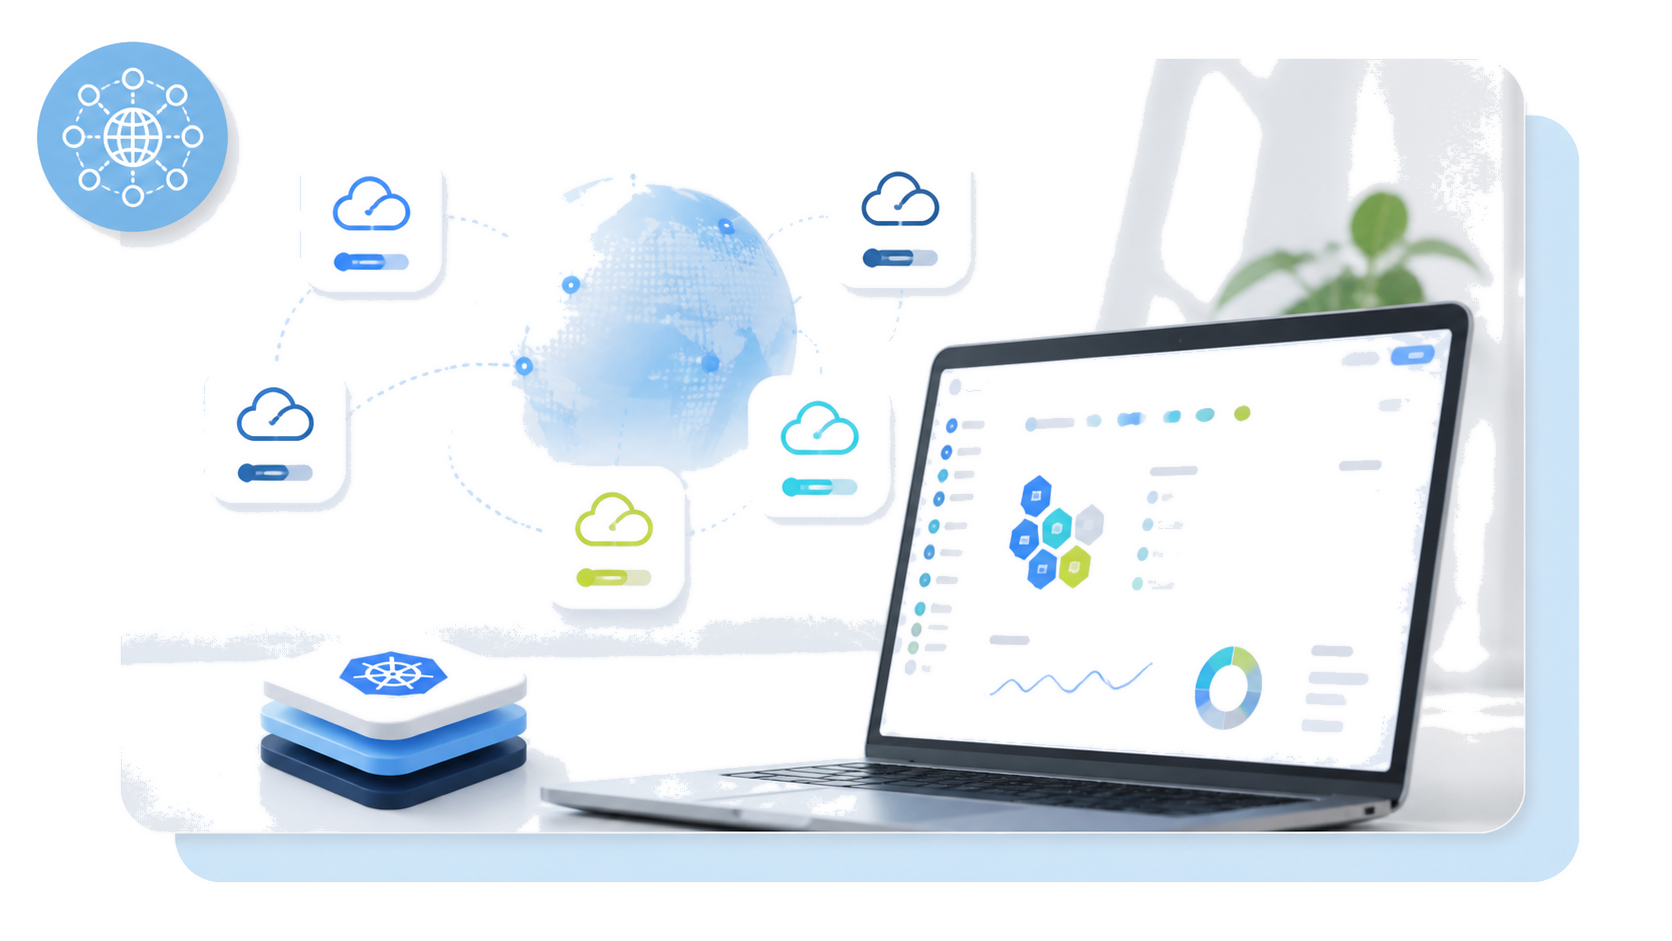
Verwalten Sie Kubernetes-Cluster bei mehreren Cloud-Anbietern?
Betreiben Sie heterogene Cluster als eine einzige verwaltete Flotte
Die Teams können Änderungen über Git überprüfen, GitOps zur Förderung genehmigter Zustände nutzen und vor der Bereitstellung die gemeinsame Dokumentation konsultieren. Dieser Ansatz unterstützt AKS und andere Kubernetes-Umgebungen, ohne dass identische Speicher-, Netzwerk- oder Container-Registry-Implementierungen erforderlich sind. Zentrale Governance standardisiert den Zweck und nicht jede technische Komponente. Ein Team wählt möglicherweise Speicher für die Datenresidenz aus, während ein anderes eine andere Implementierung für die Leistung verwendet. Beide folgen weiterhin gemeinsamen Richtlinien, Code-Reviews und Compliance-Prozessen in der gesamten Flotte.
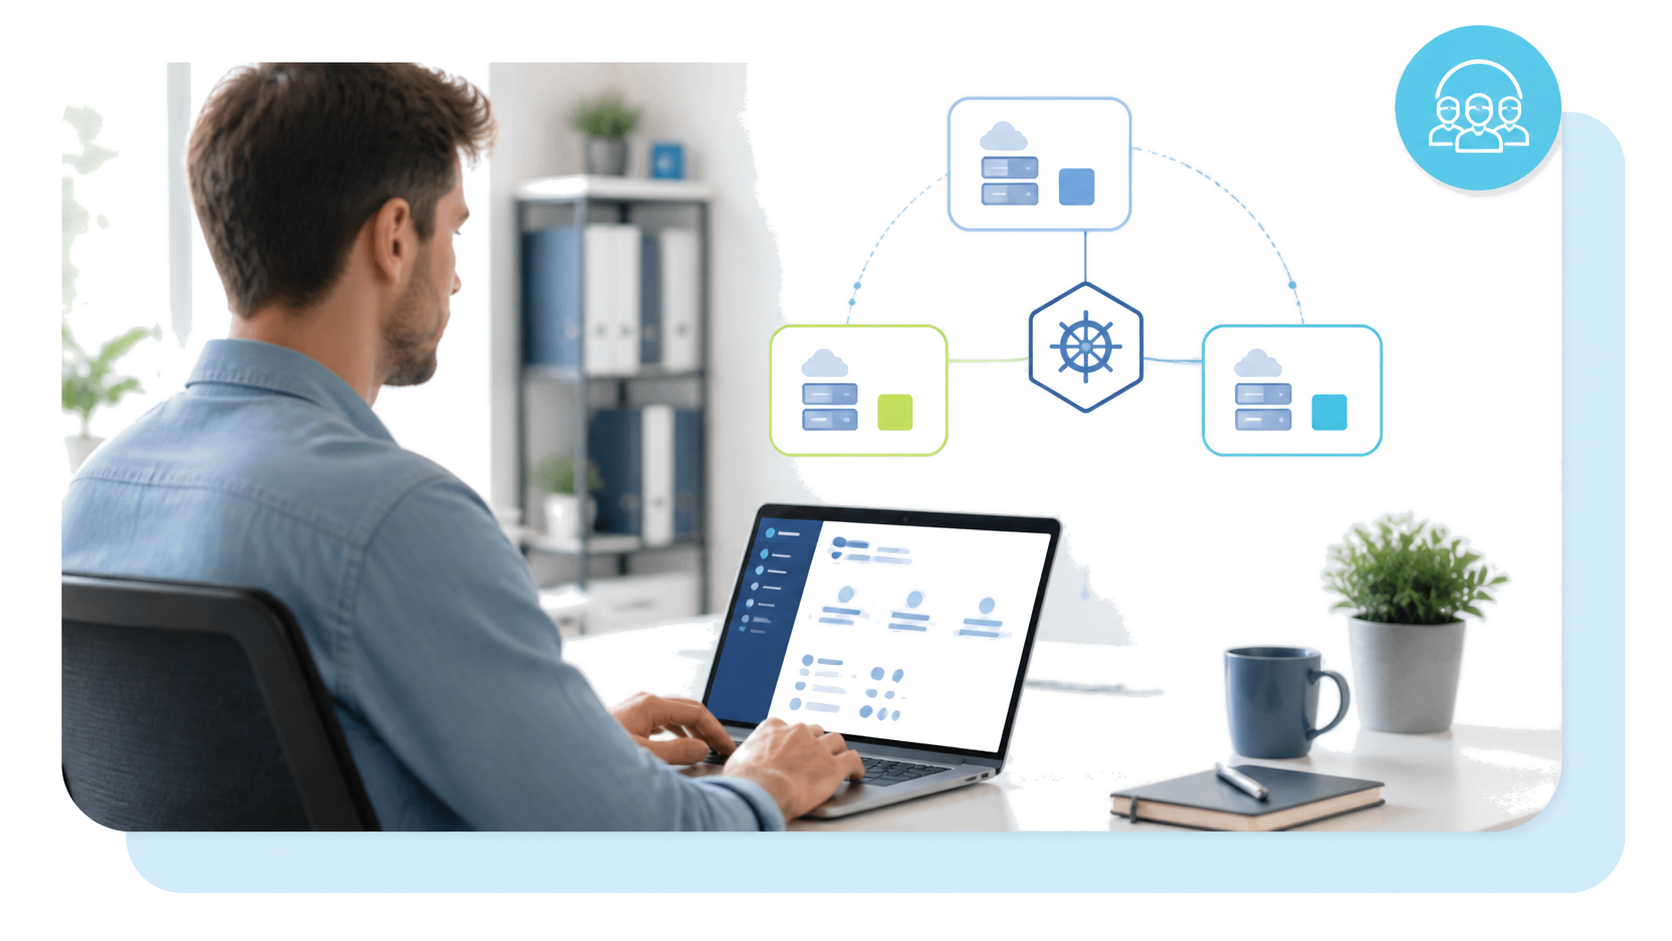
Verwaltete Souveränität ohne Plattformbindung
Gestalten Sie die Governance rund um eine verteilte Workload-Architektur
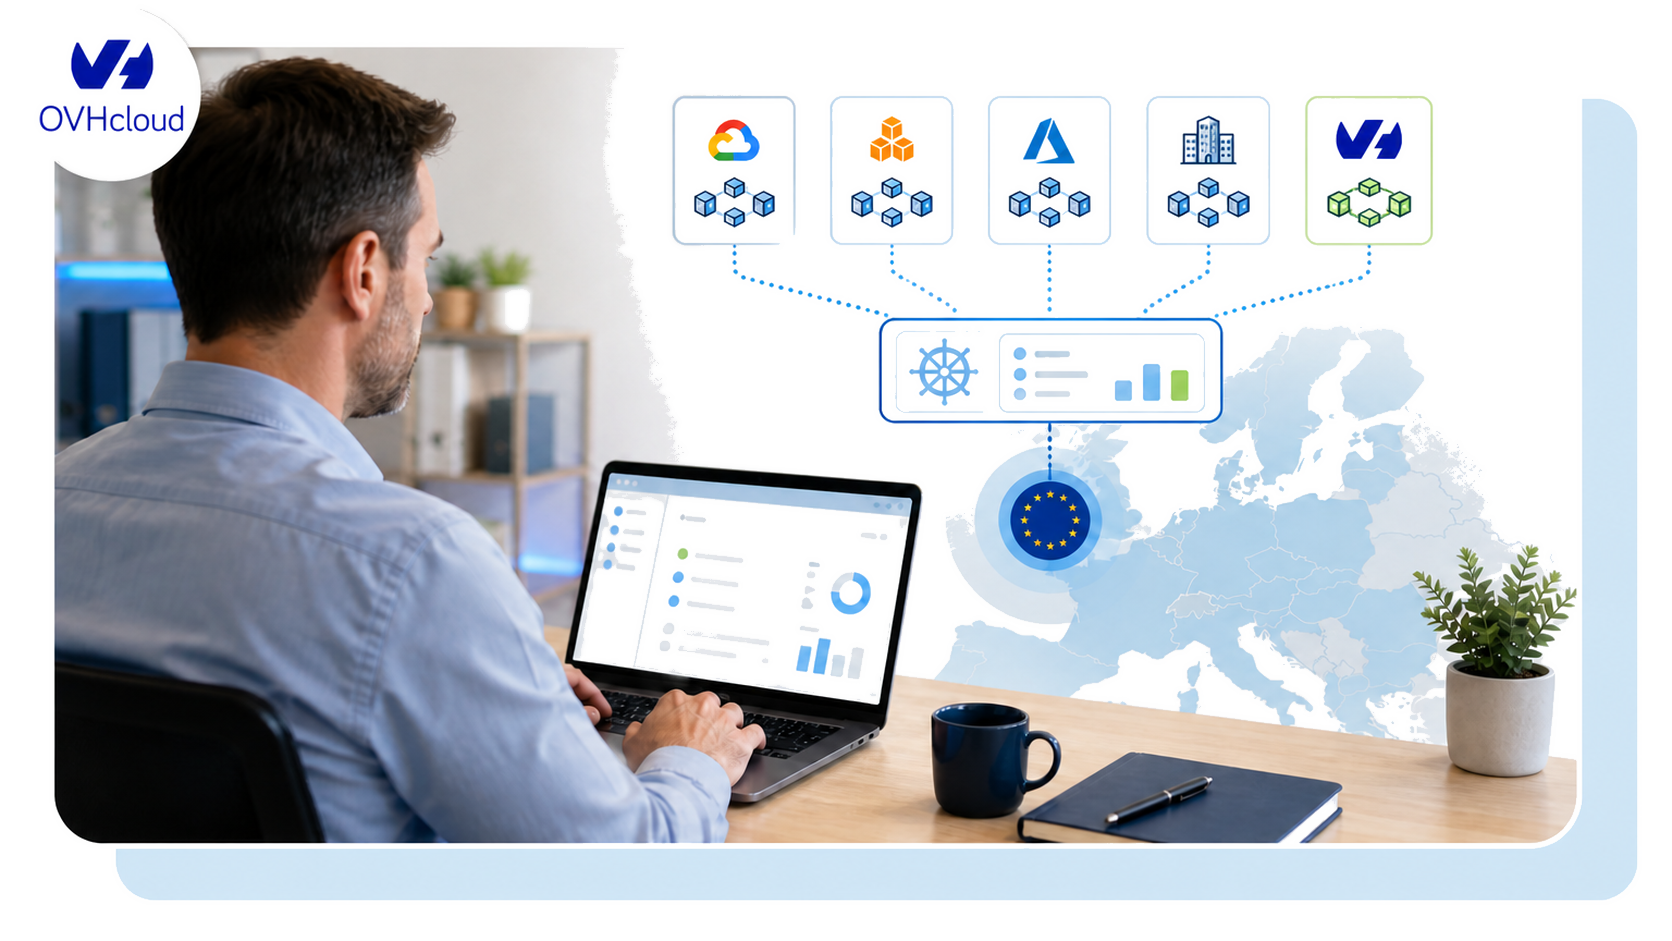
Der Managed Rancher Service (MRS) hostet den Rancher Manager für Sie auf
einer OVHcloud Infrastruktur, sodass es keine Plattform mehr ist, die Ihr Team
betreiben muss. Dies ist ein wichtiger Architekturunterschied: OVHcloud verwaltet
Ihre Cluster auf GKE, EKS oder AKS nicht direkt. Es ist der Rancher Manager,
der auf OVHcloud gehostet wird, in einer EU-Region Ihrer Wahl; ein
leichtgewichtiger, nur ausgehender Rancher-Agent läuft auf jedem Ihrer Cluster,
wo auch immer sie sich befinden, und berichtet an den Manager. Ihre bestehenden GKE-,
EKS-, AKS- oder On-Premise-Cluster bleiben genau dort, wo sie sind, unter Ihren
Konten und in Ihrer Verantwortung – MRS gibt Ihrem Unternehmen einen Ort,
um sie alle zu sehen, zu steuern und zu verwalten. Er ist eine praktische Lösung für
jedes Unternehmen, das Kubernetes in mehr als einer Region oder bei mehr
als einem Cloud-Anbieter betreibt.
Jeder Clustertyp – cloud-verwaltet, selbstverwaltet oder OVHcloud nativ –
erscheint in derselben Rancher-Benutzeroberfläche, hinter denselben APIs und kann
über dieselben Terraform-Ressourcen bereitgestellt werden. Wenn Ihre Flotte außerdem
einen gemeinsamen Container-Image-Speicher benötigt, bietet die OVHcloud Managed Private Registry
eine Harbor-basierte Registry, auf die jeder Cluster in der Flotte zugreifen kann,
unabhängig davon, in welcher Cloud oder Region er ausgeführt wird.
Segmentieren Sie die Flotte nach klaren Verantwortlichkeiten
Definieren Sie eine Rolle einmal im Rancher Manager und übertragen sie auf jeden Cluster in der Flotte – cloud-verwaltet, selbstverwaltet oder OVHcloud nativ – anstatt dieselbe Zugriffsrichtlinie in drei oder vier separaten Konsolen zu wiederholen. Jede Zugriffsgewährung, jeder Widerruf und jede Berechtigungsänderung wird in einem einzigen, konsistenten Audit-Trail aufgezeichnet, was den Unterschied zwischen einer Zugriffsüberprüfung, die einen Nachmittag dauert, und einer, die eine Woche lang das Abgleichen von Exporten verschiedener Anbieter erfordert, ausmacht. Dies ist das operative Backbone, das es einem wachsenden Unternehmen ermöglicht, die Compliance bei der Skalierung der Flotte überschaubar zu halten.
Konfiguration standardisieren, ohne lokales Design zu löschen
Wenn Sie neue Cluster aufbauen, anstatt bestehende zu importieren, verwenden Sie den auf OVHcloud gehosteten Rancher Manager, um RKE2 bereitzustellen – eine produktionsreife, nach CIS-Benchmarks gehärtete Kubernetes-Distribution – oder k3s, eine leichtgewichtige Distribution, die für Edge-Bereitstellungen geeignet ist. Beide können auf jeder Infrastruktur mit verfügbaren Rechenressourcen bereitgestellt werden: lokale Bare-Metal-Server, VMs oder IaaS-Instanzen bei jedem Cloud-Anbieter, und zwar in jeder beliebigen Region. Der Bereitstellungs-Workflow, RBAC und Monitoring sind über mehrere Clouds hinweg identisch, unabhängig davon, wo der resultierende Cluster physisch ausgeführt wird.
Bestehende und neue Cluster hinzufügen, ohne Workloads neu zu konzipieren
Bei Workloads, die speziell EU-Souveränität erfordern, fügen Sie der gleichen Flotte einen OVHcloud nativen Cluster hinzu. OVHcloud Managed Kubernetes Service-Cluster registrieren sich im selben Rancher Manager wie ihre importierten und bereitgestellten Cluster und erscheinen als vollständige Elemente neben ihnen - gleiche Benutzeroberfläche, gleiches RBAC, gleiche GitOps-Pipelines. Im Gegensatz zu Clustern auf auf Drittanbieter-Clouds verwaltet OVHcloud die MKS-Steuerungsebene vollständig selbst, sodass dies der einzige Cluster-Typ in Ihrer Flotte ist, der für Sie keinerlei operativen Aufwand für die Steuerungsebene bedeutet, und zwar in der EU-Region Ihrer Wahl.
Stellen Sie genehmigte Zustände konsistent mit Rancher Fleet bereit
Bereitstellungsdefinitionen in Git aufbewahren
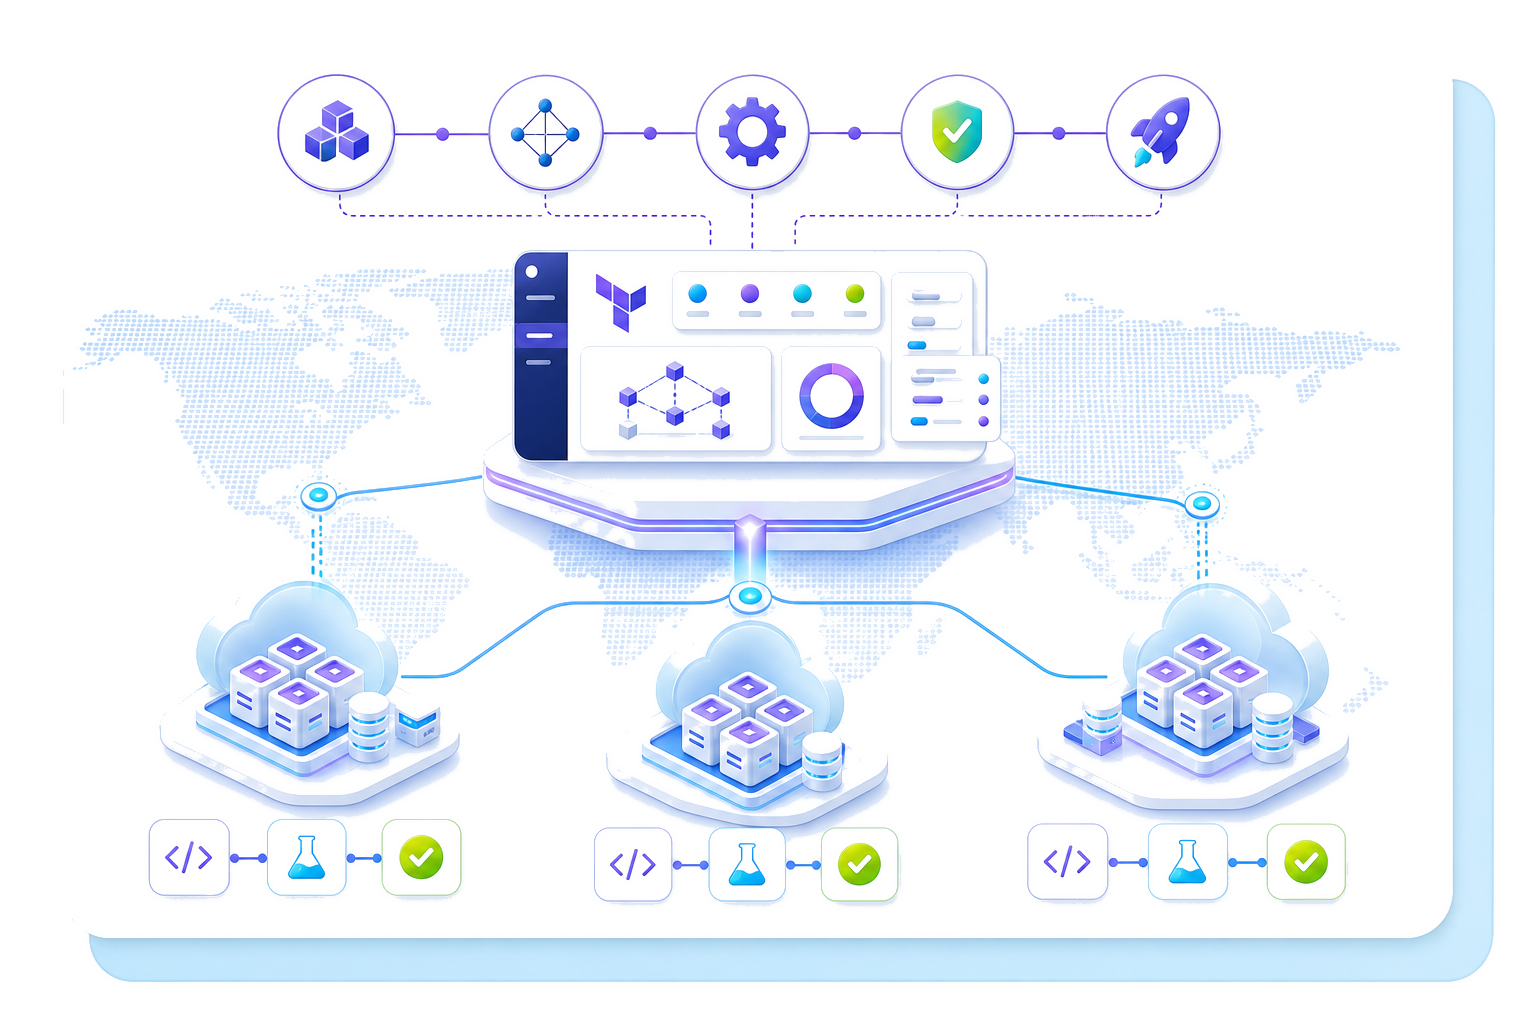
Definieren Sie Anwendungen einmal in einem Git-Repository, anstatt eine separate GitOps-Pipeline pro Cloud beizubehalten – der Managementprozess folgt geprüften Änderungen, nicht einmaligen Konsolenbearbeitungen.
Die richtigen Clustergruppen ansteuern
Bündeln Sie Ziel-Synchronisierungen per Label-Selektor – alle EU-Produktionscluster, alle Staging-Umgebungen unabhängig von der Cloud – anstatt eines einzigen flottenweiten Rollouts.
Betriebliche Grenzen respektieren
Die gleiche Governance gilt ebenso für Workload-Isolierung wie für Namespace-Richtlinien, sodass überall die gleichen Regeln gelten, nicht nur auf den Clustern, die Ihr Team zufällig am häufigsten überprüft.
Abweichungen erkennen und korrigieren
Fleet erkennt kontinuierlich Konfigurationsabweichungen zwischen dem, was in Git deklariert ist, und dem, was tatsächlich ausgeführt wird, und gleicht dies automatisch auf jedem Cluster im Selektor ab, ohne cloud-spezifische Tools.
Automatisieren Sie jede Phase des Cluster-Lebenszyklus
Bauen Sie ein Betriebsmodell auf vier Grundpfeilern auf
Anwendungsbetrieb
Azure Arc ist ein Microsoft-Produkt, das darauf ausgelegt ist, die Steuerungsebene von Azure auf andere Umgebungen auszuweiten. Google Anthos tut dasselbe für GCP und AWS EKS Anywhere basiert auf AWS-Tools und -Lizenzierung. Sie sind alle eine starke Option, wenn Ihre Flotte auf die regionale Präsenz dieses einen Hyperscalers konzentriert bleiben soll, aber jede verankert Ihre Steuerungsebene – und bis zu einem gewissen Grad Ihre operativen Gewohnheiten – bei einem einzigen Cloud- Anbieter, was sie zu cloud-zentrierten statt cluster-zentrierten Lösungen macht. Rancher und damit auch MRS wurden von Anfang an cloud-agnostisch entwickelt: Es verwaltet jeden CNCF-konformen Cluster als Bürger erster Klasse, ohne dass eine Cloud-Präferenz in das Produkt oder dessen Architektur integriert ist.
Rollenbasierte Governance
Wenn Sie bereits selbst gehostetes Rancher betreiben, ist die zugrunde liegende Software
identisch – MRS ersetzt sie nicht durch etwas anderes, sondern
nimmt Ihnen den operativen Aufwand zum Betreiben ab, und die standardmäßigen Best
Practices für die Verwaltung des Managers selbst gehen auf OVHcloud über. Hoch-
verfügbarkeitskonfiguration, der zugrunde liegende Datenspeicher, Zertifikatsrotation,
und vierteljährliche Rancher-Releases gehen vom Backlog Ihres Teams zu
dem von OVHcloud über. Sie behalten dieselbe Schnittstelle, dieselben APIs, denselben Funktions-
umfang und denselben Fleet-Katalog, den Sie bereits kennen.
Für Teams, die OpenShift Advanced Cluster Management als eine
Alternative bewerten: ACM setzt OpenShift- oder OCP-kompatible Cluster voraus, während
Rancher jede CNCF-konforme Kubernetes-Distribution verwaltet, unabhängig
davon, wo sie bereitgestellt wird, mit einem anderen Kostenmodell – OpenShift
Lizenzen pro Kern, während Rancher Open Source ist und MRS pro
verwaltetem Cluster berechnet wird.
Überwachung und Protokollierung
Derselbe Prometheus- und Grafana-Stack, dieselben Dashboards, Alarmierungs- Regeln und On-Call-Runbooks gelten überall in der Flotte, egal ob ein Alarm auf einem GKE-Cluster, einem On-Prem-RKE2-Cluster oder einem OVHcloud MKS- Knoten ausgelöst wird – sodass Zuverlässigkeitsfragen eine flottenweite Antwort erhalten statt jeweils einer pro Cloud.
Souveränität und Portabilität
Rancher wird unter der Apache-Lizenz 2.0 veröffentlicht, und die RKE2- und k3s-
Distributionen, die es bereitstellt, sind CNCF-Projekte. MRS betreibt keine
proprietäre Fork oder eine darüberliegende geschlossene Verwaltungsebene: Es ist der
gleiche Open-Source Rancher Manager, der für Sie gehostet und betrieben wird. Falls Sie sich
jemals dazu entscheiden, die Rancher-Verwaltung wieder intern zu übernehmen, ist Ihr Ausgangspfad
das Self-Hosting desselben Open-Source-Projekts – keine Migration zu einem
anderen Tool und keine Neukonfiguration Ihrer Cluster oder
Strukturierung Ihrer GitOps-Pipelines.
Sowohl Azure Arc als auch Google Anthos leiten Flottenverwaltungsdaten – Cluster-
Topologie, RBAC, Anwendungsstatus – über Microsoft- oder Google-
Infrastruktur in den Vereinigten Staaten, was bedeutet, dass diese Daten der
US-Gerichtsbarkeit unterliegen, selbst wenn sich jeder Worker-Node in Ihrem Cluster in einem EU-
Rechenzentrum oder -Region befindet. Der OVHcloud Managed Rancher Service hostet den
Rancher Manager auf europäischer Infrastruktur ohne US-Muttergesellschaft, sodass
die Verwaltungsdaten Ihres Clusters niemals einen US-Hyperscaler durchlaufen, und er
reduziert die Abhängigkeit von einem einzelnen Hyperscaler für kritische Workloads – und bietet so
regulierten Teams (Gesundheitswesen, Finanzdienstleistungen, öffentlicher Sektor) eine
Option unter EU-Gerichtsbarkeit, ohne die Cluster aufgeben zu müssen, die sie bereits
anderswo betreiben.
Zentrale Governance ohne disruptive Migration einführen
Wenn Sie die Eignung vor diesem Gespräch validieren möchten, starten Sie einen kostenlosen Kubernetes-Cluster bei OVHcloud — die MKS Free-Stufe ist kostenlos, erfordert keine Kreditkarte und ist in allen 14 Regionen verfügbar, sodass Sie OVHcloud ohne Kosten zu Ihrer bestehenden Flotte hinzufügen und sehen können, wie es in Ihrem Rancher Manager neben Ihren anderen Clustern erscheint. Es läuft innerhalb Ihres bestehenden OVHcloud Public Cloud-Projekts, neben allen anderen Public Cloud-Ressourcen, die Ihr Team bereits nutzt, und registriert sich in Ihrem Rancher Manager genau wie jeder andere Cluster in der Flotte — gleiche RBAC, gleiches Fleet GitOps, gleiches Monitoring. Für Produktions-Workloads läuft MKS Standard in 3-AZ in Paris mit einer 99,99% SLA.
Für einen breiteren Kontext, wo Multi-Cluster-Management unter den Container-Tools von OVHcloud passen könnte, deckt der Container-Orchestrierungs-Hub das gesamte Bild ab, von Managed Kubernetes für einzelne Cluster bis hin zu flottenweitem Management mit Rancher.