Infrastruttura anti-DDoS
Anti-DDoS Infrastructure OVHcloud contro le cyberminacce
Tutte le soluzioni OVHcloud includono di default la protezione anti-DDoS, che mitiga gli attacchi su una scala multi-terabit al secondo.
Ottimizza la protezione per carico di lavoro con Anti-DDoS Profiling.
Semplice e intelligente
Tutti i servizi OVHcloud vengono consegnati con protezione anti-DDoS attiva. Per esigenze particolari, puoi personalizzare le regole di protezione dallo Spazio Cliente e adattarle per singolo carico di lavoro con Anti-DDoS Profiling.
Presenza globale
OVHcloud gestisce una propria rete globale distribuita con una banda passante sufficiente alla mitigazione degli attacchi, indipendentemente dalla loro origine. In questo modo siamo in grado di assicurare sempre la continuità di servizio ai nostri clienti, anche quando un attacco è in corso.
Risparmio
Indipendentemente dalla dimensione del progetto, da blog personale a infrastruttura cloud completa, è possibile usufruire della protezione anti-DDoS senza costi aggiuntivi. Per mantenere intatta la Qualità del Servizio (QoS) durante un attacco non è necessario lo scaling dei carichi di lavoro, perché la mitigazione si attiva in pochi secondi.
Le migliori infrastrutture anti-DDoS
L'anti-DDoS OVHcloud è composto da:
- capacità multi-Tbps per filtraggio degli attacchi globali
- rilevazione permanente degli attacchi e mitigazione rapida del traffico malevolo
- protezione illimitata senza costi aggiuntivi, indipendentemente dal volume dell’attacco
- protezione senza limite di tempo, per l'intera durata dell’attacco DDoS
Inoltre, la nostra infrastruttura offre:
- solida esperienza nella protezione di numerosi servizi, dai piccoli server web e servizi DNS alle grandi farm di hosting web e alle piattaforme cloud
- prestazioni elevate grazie alle migliori soluzioni hardware e software del mercato
- sovranità dei dati per garantire che il traffico non venga condiviso con terze parti
- personalizzazione reale per rispondere alle esigenze e ottimizzare i componenti
Linee guida per la mitigazione degli attacchi DDoS
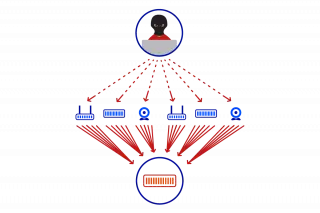
Come fronteggiare in modo efficace un attacco DDoS? Il primo passo è dimostrarsi proattivi impostando regole speciali di Edge Network Firewall per alleggerire il carico sul firewall del proprio server durante l'attacco. OVHcloud mette a disposizione una pagina dedicata per scoprire come prepararsi a un attacco da botnet, cosa osservare e a quali servizi rivolgere una maggiore attenzione.
Sistema di difesa multilivello
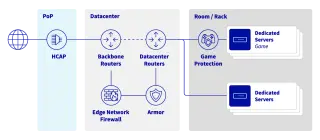
Per assicurare la migliore qualità di filtraggio del traffico di rete con una latenza aggiuntiva minima per i servizi degli utenti, OVHcloud suddivide ogni nodo di mitigazione in diversi livelli, ognuno dei quali è responsabile di un’attività specifica e applica una logica diversa. L’utilizzo delle innovazioni hardware e software più recenti del settore ci permette inoltre di offrire un servizio sempre all’avanguardia.
Protezione superiore con Network Security Dashboard
L’osservabilità offerta permette di ottenere informazioni immediate e un controllo sulle modalità con cui i sistemi di difesa di rete di OVHcloud proteggono i servizi con IP pubblici dagli attacchi di rete.
- Centralizzato: accedi direttamente allo Spazio Cliente per ottenere in modo immediato informazioni sulla protezione di rete.
- Strumenti di monitoraggio avanzati: la dashboard fornisce log completi delle attività anti-DDoS, grafici dinamici del traffico e statistiche per una visione globale della sicurezza.
Protezione adattata al workload
Le nuove opzioni di profilazione ti consentono di proteggere al meglio dagli attacchi i workload a elevato carico di rete. Applica un profilo adatto all'applicazione e definisci il livello di sensibilità dei tuoi IP. La mitigazione si adatterà al comportamento effettivo del tuo servizio, offrendo una protezione maggiore e con meno falsi positivi sul traffico legittimo e con picchi improvvisi. Questa opzione migliora la tua mitigazione, senza sostituirla: disattivandola, il tuo IP ritorna alla protezione predefinita. Il tutto in autonomia dallo Spazio Cliente

Protezione dei livelli applicativi
In alcuni casi una protezione generica potrebbe non essere sufficiente, per esempio nei settori web e gaming, spesso soggetti ad attacchi alle loro applicazioni da parte di malintenzionati che sfruttano le vulnerabilità nella logica del livello applicativo per non essere visibili ai firewall generali. OVHcloud offre diverse soluzioni specifiche in grado di proteggere tutti i servizi.
Pronto per iniziare?
Crea un account e attiva i tuoi servizi in un minuto.
Scegli la protezione perfetta per te
FAQ
Quali tipi di attacco è in grado di contrastare OVHcloud con le proprie infrastrutture anti-DDoS?
La cybersicurezza protegge da un’ampia gamma di minacce. Un attacco di rete (o vettore di attacco) combina molti fattori e può differire nel tempo, oltre a essere specifico al provider. L’infrastruttura anti-DDoS di OVHcloud è in grado di contrastare i maggiori rischi: attacchi di tipo denial of service distribuiti, packet flood (inclusi SYN flood), spoofing, attacchi di amplificazione e pacchetti malformati, etc. La maggior parte di questi attacchi non possono essere filtrati dagli utenti, in quanto saturano il collegamento di rete del server verso Internet.
Quali soluzioni OVHcloud usufruiscono della protezione anti-DDoS?
Tutti i servizi e soluzioni OVHcloud usufruiscono di questa protezione, che copre il perimetro della nostra rete e anche l’interno della nostra backbone. Questo sistema ci permette di proteggere tutti i servizi esposti dalla rete OVHcloud verso il mondo esterno.
Perché l’infrastruttura anti-DDoS di OVHcloud è necessaria per i server?
La probabilità di diventare il bersaglio di un attacco DDoS è elevata e un evento frequente. La protezione anti-DDoS di OVHcloud consente di proteggere i servizi da questo tipo di minacce e avere la sicurezza che i propri utenti non riscontrino problemi di navigazione lenta o pagine irraggiungibili.
In caso di attacco di grande portata, è previsto il pagamento di spese aggiuntive?
No, l’infrastruttura anti-DDoS di OVHcloud è illimitata e la banda passante non viene quindi fatturata. Inoltre, la nostra protezione è inclusa nel prezzo delle nostre soluzioni.
La protezione continua anche quando la mitigazione viene disattivata?
Sì, il nostro sistema è sempre attivo. Se viene rilevato un elemento sospetto, il traffico passa in "mitigazione": viene eseguita un'analisi più approfondita ed eventualmente applicato il filtraggio del traffico. Quando la mitigazione viene disattivata, tutto torna allo stato normale e il sistema resta pronto per mitigare ulteriori possibili attività malevole.
È possibile adattare l’Anti-DDoS al proprio carico di lavoro?
Sì, le nuove opzioni Anti-DDoS Profiling consentono di applicare un profilo adatto all'applicazione e il livello di sensibilità ai propri IP pubblici per proteggere al meglio i carichi di lavoro a elevato carico di rete, per esempio VPN, blockchain o gaming, con meno falsi positivi sul traffico legittimo. Il tutto in autonomia dallo Spazio Cliente
Il profiling modifica la protezione esistente?
No, adatta solo la mitigazione per i carichi di lavoro che descrivi; ogni altro vettore di attacco viene gestito esattamente come oggi e la disattivazione di una politica comporta il ritorno dell'IP alla protezione di default.
Esiste un limite relativamente al numero di attacchi che possono essere mitigati ogni mese?
La protezione è illimitata, indipendentemente dal numero di attacchi DDoS lanciati verso un servizio.
Il sistema anti-DDoS smette di funzionare se l'attacco supera la soglia di traffico stabilita (in GB/s)?
Non applichiamo nessun limite in termini di traffico, anche se il volume degli attacchi è elevato.
Cos'è il VAC?
Il VAC è uno dei principali componenti della nostra infrastruttura anti-DDoS, che combina una serie di tecnologie sviluppate da OVHcloud e appositamente progettate per mitigare gli attacchi DDoS. Il VAC permette di filtrare il traffico in entrata in modo che solo i pacchetti di dati legittimi transitino e raggiungano il server, mentre il traffico illegittimo viene bloccato. In particolare, il VAC include un Edge Network Firewall e i componenti Armor.
Cosa significano le voci presenti nel log delle attività dello Scrubbing Center?
Da anni, OVHcloud offre un sistema anti-DDoS per proteggere gli indirizzi IP pubblici e, di recente, consente di visualizzare questi eventi direttamente nello Spazio Cliente. I log dello Scrubbing Center permettono di consultare la lista di tutte le attività sospette rilevate. Per gli eventi più recenti è inoltre possibile visualizzare i grafici del traffico correlati.
Non sono presenti voci tra i log dello Scrubbing Center: è normale?
Sì, nessun errore: significa che non sono stati rilevati attacchi verso quegli indirizzi IP pubblici specifici.
Perché non vengono visualizzati grafici del traffico e log degli indirizzi IP pubblici inseriti?
Questi dati sono disponibili solo per gli indirizzi IP pubblici durante un evento di rilevamento automatico dell’infrastruttura anti-DDoS (quando il traffico viene reindirizzato attraverso lo Scrubbing Center per un’analisi più approfondita o una pulizia).
Perché non vengono visualizzati i grafici del traffico per alcune voci nei log dello Scrubbing Center?
I dati dei grafici del traffico sono disponibili solo per le ultime 2 settimane, mentre i log restano consultabili per un 1 anno.