Gestire cluster Kubernetes su più provider cloud?
Gestisci cluster eterogenei come un'unica flotta coordinata
I team possono esaminare le modifiche tramite Git, utilizzare GitOps per applicare gli stati approvati e consultare la documentazione condivisa prima del deployment. Questo approccio supporta AKS e altri ambienti Kubernetes senza richiedere implementazioni identiche di storage, networking o registro di container. La governance centrale standardizza l'intenzione piuttosto che ogni singolo componente tecnico. Un team può selezionare lo storage per la residenza dei dati, mentre un altro utilizza un'implementazione diversa per le prestazioni. Entrambi seguono comunque policy comuni, revisione del codice e processi di conformità in tutta la flotta.
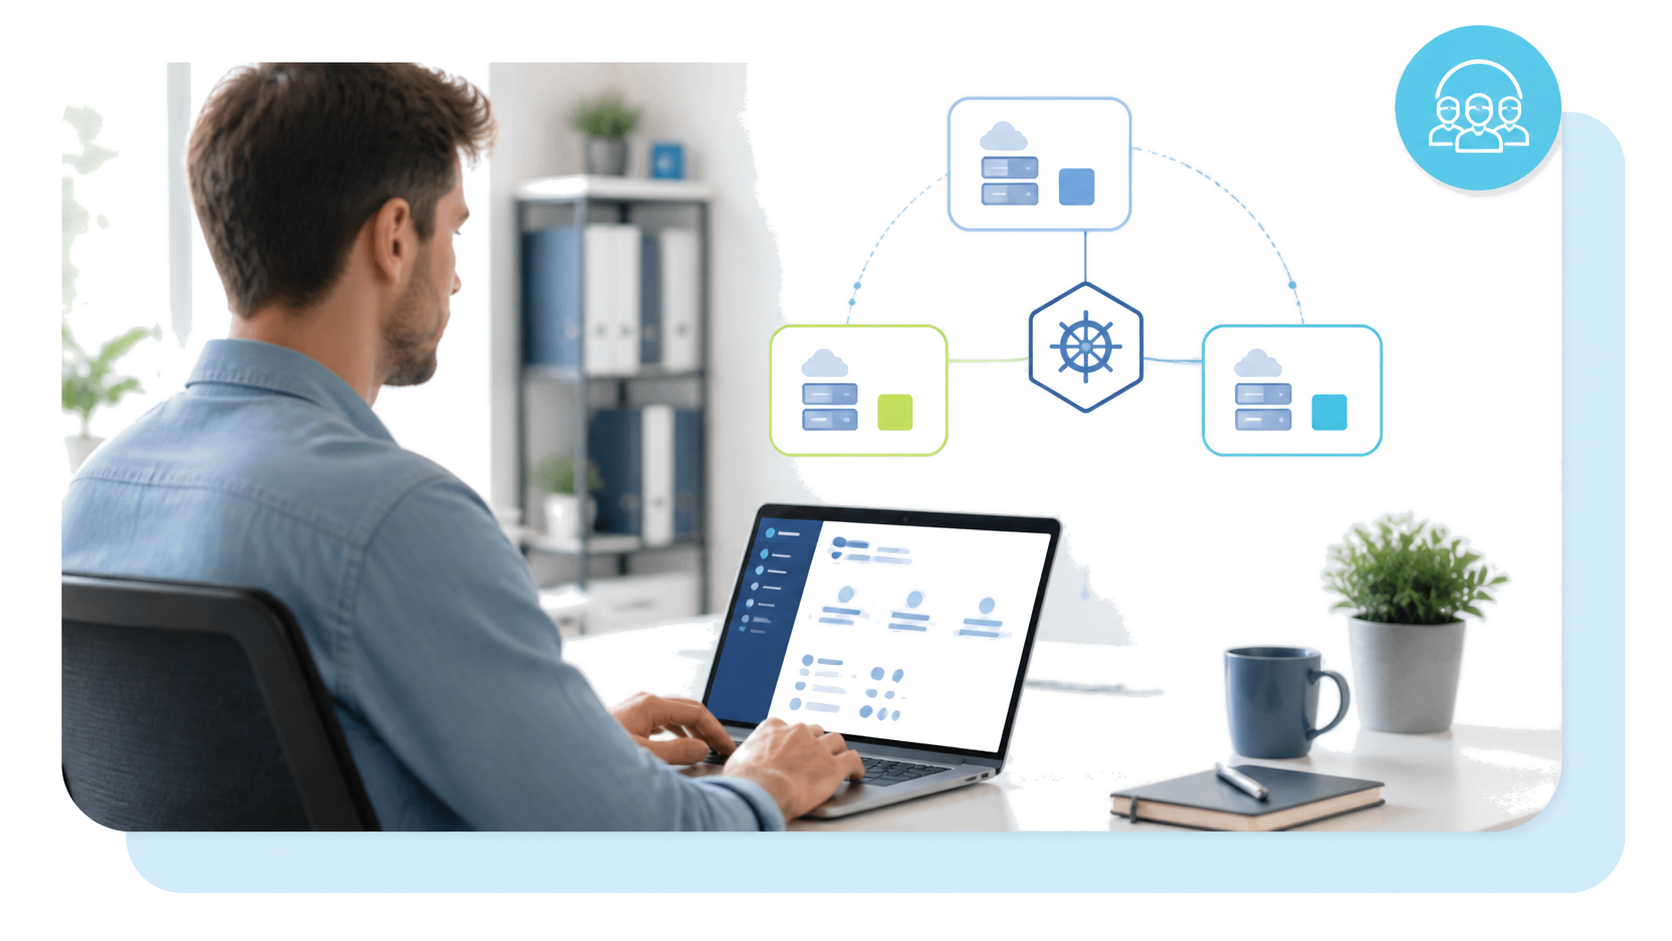
Sovranità gestita senza vincoli alla piattaforma
Progetta la governance attorno a un'architettura di carico di lavoro distribuito
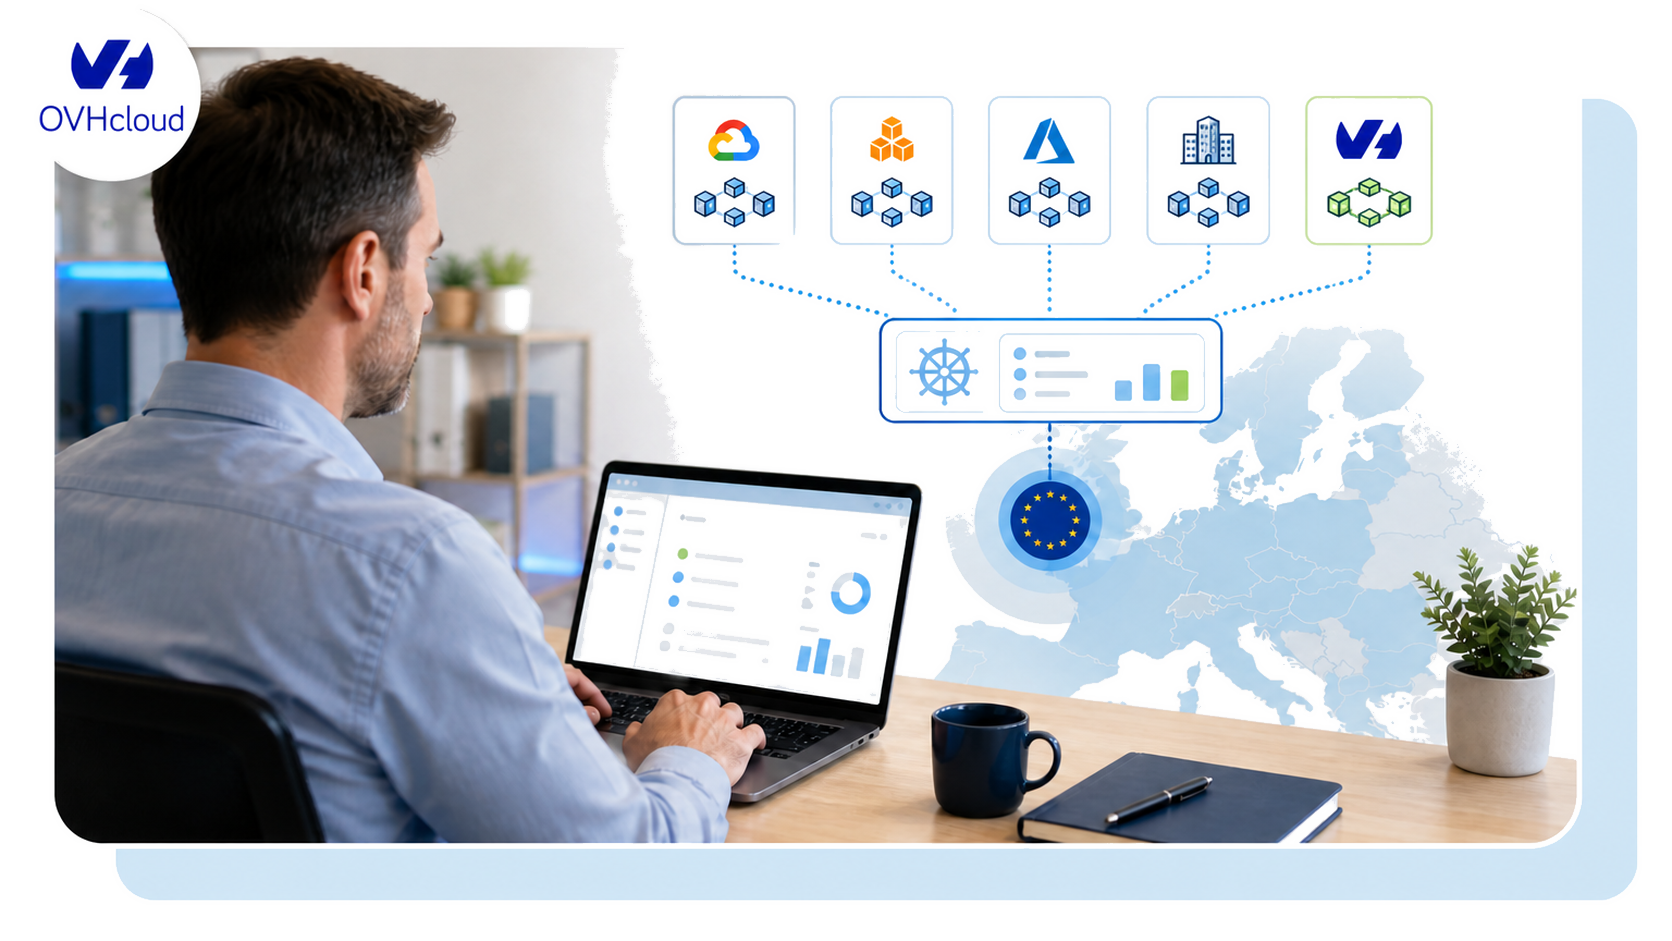
Managed Rancher Service (MRS) ospita il Rancher Manager per conto tuo
sull'infrastruttura OVHcloud, così non sarà più una piattaforma che il tuo team dovrà
gestire. Questa è un'importante distinzione architettonica: OVHcloud non
gestisce direttamente i tuoi cluster su GKE, EKS o AKS. Rancher Manager è
ciò che viene ospitato su OVHcloud, in una regione UE di tua scelta; un
agente Rancher leggero e solo in uscita viene eseguito su ognuno dei tuoi cluster,
ovunque si trovino, e che riporta al Manager. I tuoi cluster GKE,
EKS, AKS o on-premise esistenti rimangono esattamente dove sono, sotto i tuoi
account e la tua responsabilità: MRS offre alla tua organizzazione un unico punto
per vederli, controllarli e governarli tutti. È una soluzione pratica per
qualsiasi azienda che esegua Kubernetes su più di una regione o più
di un provider cloud.
Ogni tipo di cluster — gestito dal cloud, autogestito o nativo OVHcloud —
appare nella stessa UI Rancher, tramite le stesse API, e può essere
configurato tramite le stesse risorse Terraform. Se la tua flotta ha anche
bisogno di un archivio di immagini container condiviso, OVHcloud Managed Private Registry
offre un registro basato su Harbor da cui ogni cluster della flotta può
effettuare il pull, indipendentemente dal cloud o dalla regione in cui viene eseguito.
Segmenta la flotta in base a responsabilità ben definite
Definisci un ruolo una volta nel Rancher Manager e propagalo a ogni cluster della flotta — gestito dal cloud, autogestito o nativo OVHcloud — anziché ripetere la stessa policy di accesso in tre o quattro separate console. Ogni concessione, revoca e modifica dei permessi di accesso viene registrata in un'unica traccia di audit coerente, che fa la differenza tra una revisione degli accessi che richiede un pomeriggio e una che richiede una settimana di incrocio di dati provenienti da diversi provider. Questa è la backbone operativa che consente a un'organizzazione in crescita di mantenere la conformità gestibile man mano che la flotta si espande.
Standardizza la configurazione senza cancellare il progetto locale
Se stai creando nuovi cluster invece di importarne di esistenti, utilizza il Rancher Manager ospitato su OVHcloud per eseguire il provisioning di RKE2 — una distribuzione Kubernetes di livello produzione, rafforzata secondo i benchmark CIS — o k3s, una distribuzione leggera adatta alle implementazioni edge. Entrambi possono essere sottoposti a provisioning su qualsiasi infrastruttura con risorse di calcolo disponibili: bare metal on-premise, VM o istanze IaaS su qualsiasi provider cloud, in qualsiasi regione. Il flusso di lavoro di provisioning, RBAC e monitoraggio sono identici su più cloud, indipendentemente da dove il cluster risultante venga eseguito fisicamente.
Aggiungi cluster esistenti e nuovi senza riprogettare i carichi di lavoro
Per i carichi di lavoro che richiedono specificamente la sovranità europea, aggiungi un cluster nativo OVHcloud alla stessa flotta. I cluster del servizio OVHcloud Managed Kubernetes Service si registrano nello stesso Rancher Manager dei tuoi cluster importati e configurati, e appaiono come elementi di primo livello accanto a essi: stessa interfaccia utente, stesso RBAC, stesse pipeline GitOps. A differenza dei cluster su cloud di terze parti, OVHcloud gestisce interamente il piano di controllo MKS, quindi questo è l'unico tipo di cluster nella tua flotta con zero oneri operativi del piano di controllo da parte tua, nella regione europea che preferisci.
Distribuisci stati approvati in modo coerente con Rancher Fleet
Mantieni le definizioni di distribuzione in Git
Definisci le applicazioni una sola volta in un repository Git, anziché mantenere una pipeline GitOps separata per ogni cloud: il processo di gestione segue le modifiche approvate, non le modifiche puntuali della console.
Individua i gruppi di cluster corretti
Il targeting dei bundle viene sincronizzato tramite un selettore di etichette — tutti i cluster di produzione nell’UE, tutti gli ambienti di staging indipendentemente dal cloud — anziché tramite un’unica implementazione a livello di flotta.
Rispetta i confini operativi
Lo stesso modello di governance si applica sia all'isolamento dei carichi di lavoro che alle politiche relative agli spazi dei nomi, pertanto le stesse regole valgono ovunque, non solo nei cluster che il tuo team controlla più spesso.
Individua e correggi le divergenze
Fleet rileva costantemente le discrepanze di configurazione tra quanto dichiarato in Git e quanto effettivamente in esecuzione, e le risolve automaticamente su ogni cluster presente nel selettore, senza bisogno di strumenti specifici per ogni cloud.
Automatizza ogni fase del ciclo di vita del cluster
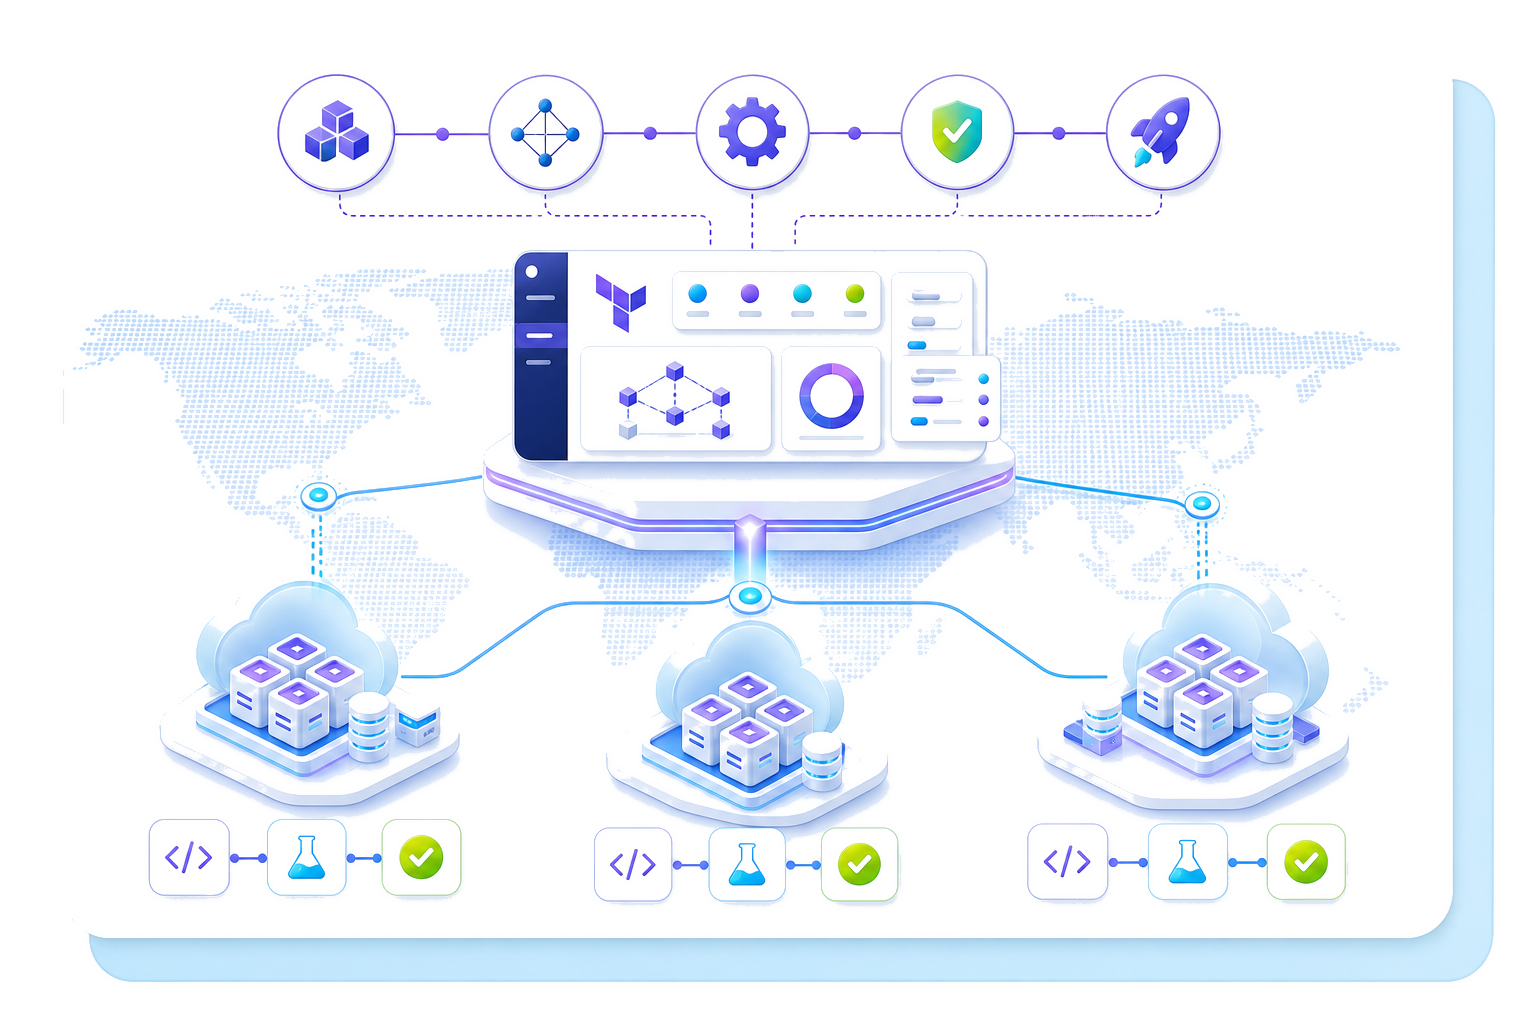
Costruisci un unico modello operativo basato su quattro pilastri
Operazioni relative all'applicazione
Azure Arc è un prodotto Microsoft, costruito attorno all'estensione del piano di controllo di Azure ad altri ambienti. Google Anthos fa lo stesso per GCP, e AWS EKS Anywhere si basa sugli strumenti e sulle licenze AWS. Ognuno rappresenta una valida opzione se la tua flotta rimarrà concentrata nell'area di copertura di quell'unico hyperscaler, ma ognuna di esse vincola il tuo piano di gestione — e, in una certa misura, le tue abitudini operative — a un unico fornitore di servizi cloud, rendendole soluzioni incentrate sul cloud piuttosto che sui cluster. Rancher, e per estensione MRS, è stato sviluppato fin dall'inizio in modo cloud-agnostic: gestisce qualsiasi cluster conforme alle specifiche CNCF come un elemento a tutti gli effetti, senza alcuna preferenza cloud integrata nel prodotto o nella sua architettura.
Governance basata sui ruoli
Se stai già utilizzando Rancher in modalità self-hosted, il software sottostante
è identico: MRS non lo sostituisce con qualcosa di diverso,
ma elimina l’onere operativo legato alla sua gestione, mentre le best practice standard
per la gestione del Manager stesso vengono trasferite a OVHcloud. La configurazione ad alta
disponibilità, il datastore di backup, la rotazione dei certificati
e le versioni trimestrali di Rancher passano dal backlog del tuo team a
quello di OVHcloud. Mantieni la stessa interfaccia, le stesse API, lo stesso set di funzionalità
e lo stesso catalogo Fleet che già conosci.
Per i team che stanno valutando OpenShift Advanced Cluster Management come
alternativa: ACM presuppone cluster OpenShift o compatibili con OCP, mentre
Rancher gestisce qualsiasi distribuzione Kubernetes conforme alle specifiche CNCF, indipendentemente
da dove sia stato effettuato il provisioning, con un modello di costo diverso: le licenze OpenShift
sono per core, mentre Rancher è open source e MRS ha un prezzo per
cluster gestito.
Monitoraggio e logging
Lo stesso stack Prometheus e Grafana, le stesse dashboard, le regole di avviso e i runbook di reperibilità si applicano ovunque nella flotta, sia che un avviso venga attivato su un cluster GKE, un cluster RKE2 on-premise o un nodo MKS di OVHcloud: in questo modo le questioni relative all'affidabilità ottengono una risposta a livello dell'intera flotta invece che per singolo cloud.
Sovranità e portabilità
Rancher è rilasciato con licenza Apache 2.0 e le distribuzioni RKE2 e k3s
che fornisce sono progetti CNCF. MRS non esegue un
fork proprietario o un livello di gestione chiuso al di sopra di questo: è lo
stesso Rancher Manager open-source, ospitato e gestito per te. Se mai
decidessi di riportare la gestione di Rancher all’interno dell’azienda, la tua via d’uscita consiste
nell’ospitare autonomamente lo stesso progetto open source — non in una migrazione verso uno
strumento diverso, né in una riscrittura della configurazione dei tuoi cluster o
della struttura delle tue pipeline GitOps.
Sia Azure Arc che Google Anthos instradano i dati di gestione della flotta — topologia
dei cluster, RBAC, stato delle applicazioni — attraverso l’infrastruttura di Microsoft o Google
negli Stati Uniti, il che significa che i dati sono sotto la
giurisdizione statunitense anche quando ogni nodo worker della tua flotta si trova in un
data center o regione dell'UE. OVHcloud Managed Rancher Service ospita
Rancher Manager su infrastruttura europea senza una società madre statunitense, quindi
i dati di gestione della tua flotta non transitano mai attraverso un hyperscaler statunitense, e questo
riduce la dipendenza da un singolo hyperscaler per i carichi di lavoro critici, offrendo ai
team regolamentati (sanità, servizi finanziari, settore pubblico) un'opzione sotto
la giurisdizione dell'UE senza abbandonare i cluster che già gestiscono
altrove.
Adottare una governance centralizzata senza una migrazione che causi interruzioni
Se desideri verificarne l'idoneità prima di questa conversazione, avvia un cluster Kubernetes gratuito su OVHcloud: il livello MKS Free non ha alcun costo, non richiede carte di credito ed è disponibile in tutte le 14 regioni, così puoi aggiungere OVHcloud alla tua flotta esistente a costo zero e vederlo apparire nel tuo Rancher Manager insieme agli altri cluster. Viene eseguito all'interno del tuo progetto Public Cloud OVHcloud esistente, insieme a qualsiasi altra risorsa Public Cloud che il tuo team già utilizza, e si registra nel tuo Rancher Manager esattamente come qualsiasi altro cluster nella flotta: stesso RBAC, stesso Fleet GitOps, stesso monitoraggio. Per i carichi di lavoro di produzione, MKS Standard gestisce 3-AZ a Parigi con uno SLA del 99,99%.
Per un quadro più ampio su come si inserisce la gestione multi-cluster tra gli strumenti per i container di OVHcloud, l'hub di orchestrazione dei container copre l'intero panorama, dal Managed Kubernetes a cluster singolo fino alla gestione dell'intera flotta con Rancher.