Zarządzasz klastrami Kubernetes u wielu dostawców usług chmurowych?
Zarządzaj zróżnicowanymi klastrami jako jedną flotą podlegającą wspólnym zasadom nadzoru
Zespoły mogą weryfikować zmiany za pośrednictwem systemu Git, wykorzystywać GitOps do wdrażania zatwierdzonych stanów konfiguracji oraz zapoznawać się ze wspólną dokumentacją przed wdrożeniem. Takie podejście umożliwia obsługę AKS i innych środowisk Kubernetes bez konieczności stosowania identycznych rozwiązań w zakresie pamięci masowej, sieci czy rejestrów kontenerów. Centralne zarządzanie zapewnia spójność założeń, nie narzucając jednakowych rozwiązań technicznych. Jeden zespół może wybrać rozwiązanie pamięci masowej ze względu na wymagania dotyczące lokalizacji przechowywania danych, podczas gdy inny może zastosować odmienne rozwiązanie ze względu na wydajność. Oba zespoły nadal jednak stosują wspólne zasady, procedury przeglądu kodu i procesy zapewniania zgodności z wymaganiami w całej flocie.
Suwerenność cyfrowa dzięki usłudze zarządzanej, bez uzależnienia od jednej platformy
Dostosuj model zarządzania do architektury rozproszonych obciążeń
Usługa Managed Rancher Service (MRS) zapewnia hosting komponentu Rancher Manager w
infrastrukturze OVHcloud, dzięki czemu Twój zespół nie musi samodzielnie
zarządzać tą platformą. To ważne rozróżnienie architektoniczne: OVHcloud nie
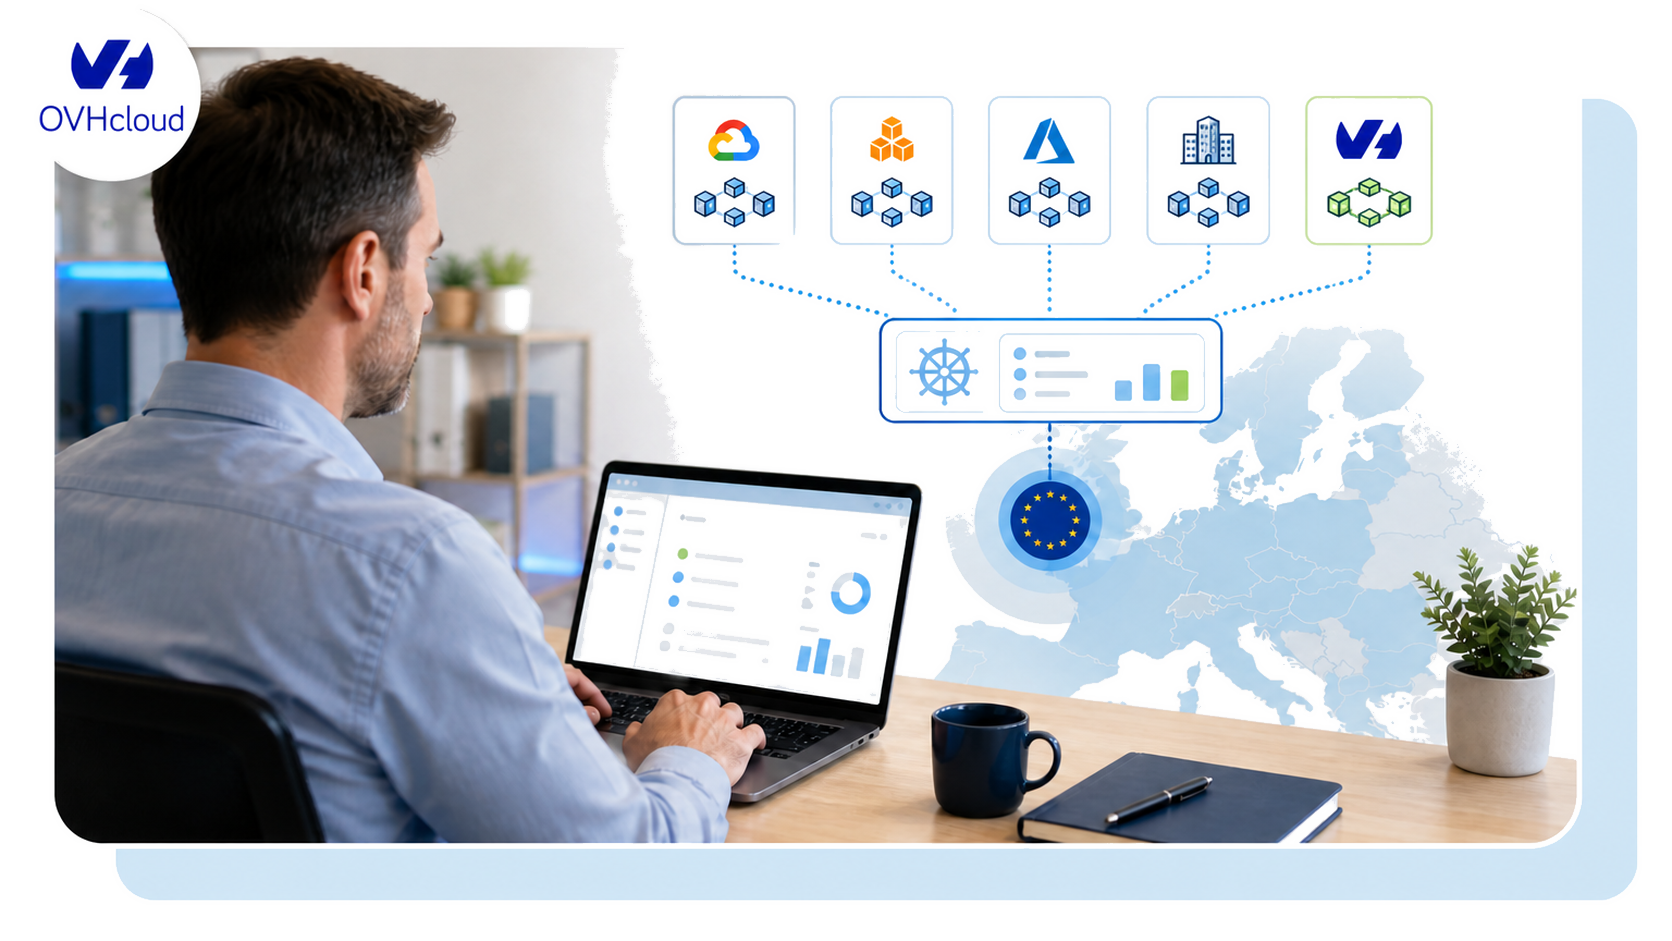
zarządza bezpośrednio Twoimi klastrami w GKE, EKS lub AKS. Komponent Rancher Manager jest
hostowany w infrastrukturze OVHcloud, w wybranym przez Ciebie regionie UE.
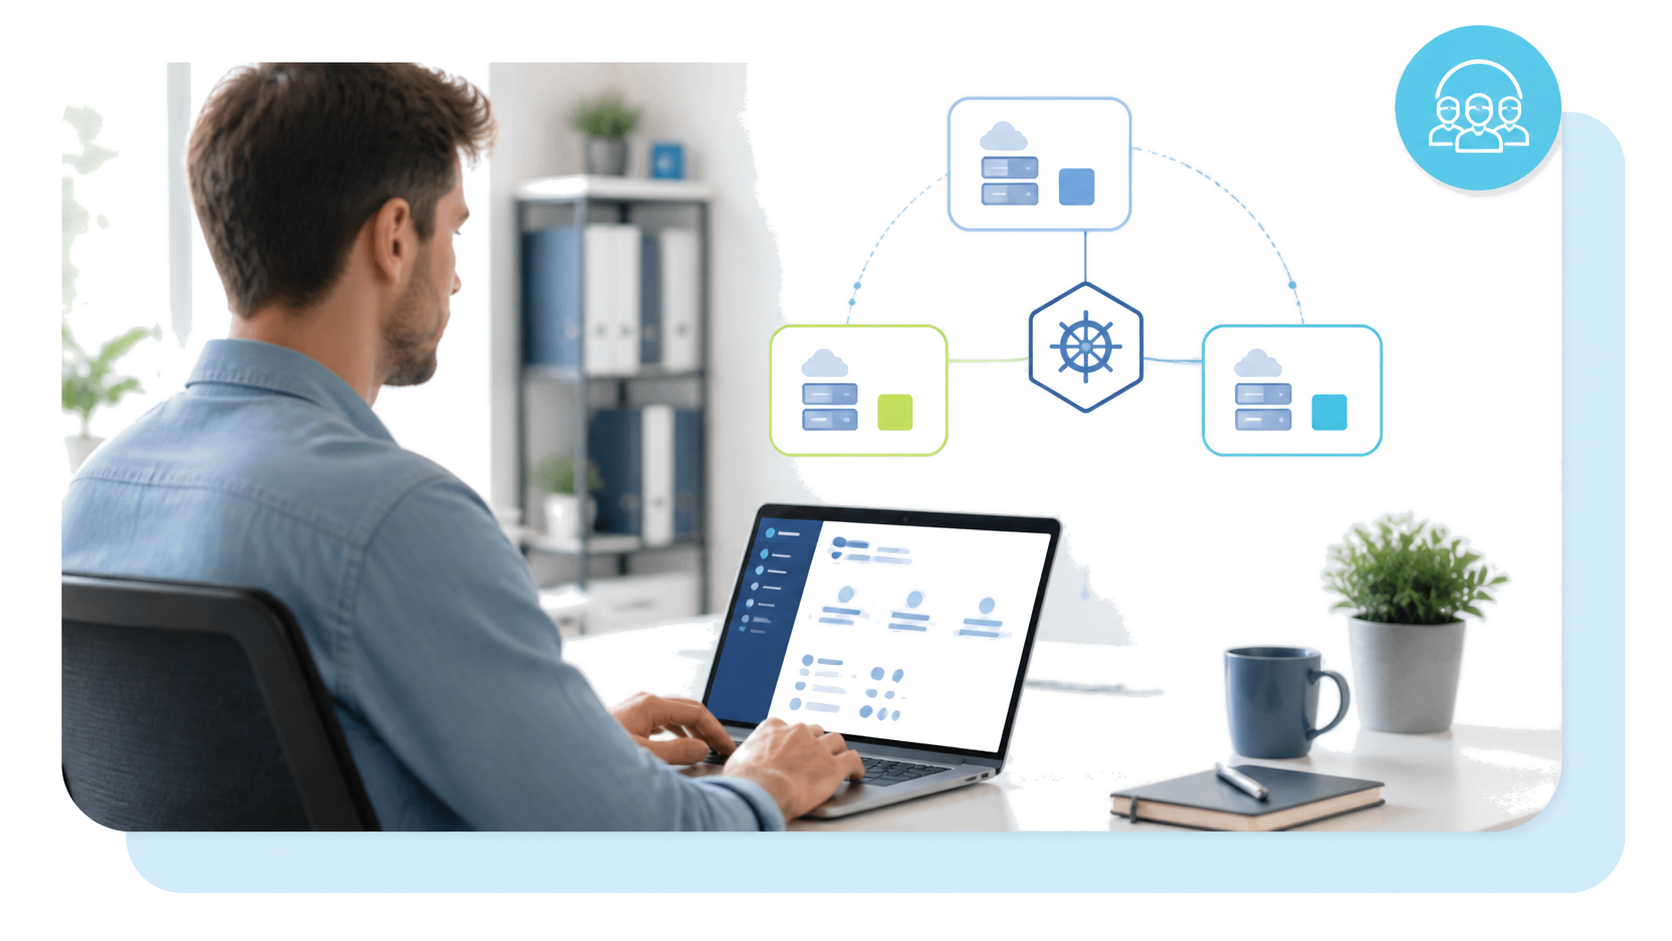
Na każdym z Twoich klastrów, niezależnie od jego lokalizacji, działa lekki agent Rancher,
który nawiązuje wyłącznie połączenia wychodzące i przesyła informacje zwrotne do komponentu Rancher Manager. Twoje istniejące klastry GKE,
EKS, AKS lub klastry lokalne pozostają dokładnie tam, gdzie dotychczas, w ramach
Twoich kont i pod Twoją odpowiedzialnością – usługa MRS zapewnia Twojej organizacji jedno miejsce,
z którego można je wszystkie monitorować, kontrolować i zarządzać nimi zgodnie ze wspólnymi zasadami. To praktyczne rozwiązanie dla
przedsiębiorstw korzystających z Kubernetes w wielu regionach lub u różnych
dostawców usług chmurowych.
Wszystkie typy klastrów – zarządzane przez dostawców chmury, zarządzane samodzielnie lub natywne dla OVHcloud –
są widoczne w tym samym interfejsie użytkownika Rancher, dostępne za pośrednictwem tych samych interfejsów API i mogą być
wdrażane przy użyciu tych samych zasobów Terraform. Jeśli Twoja flota wymaga również
wspólnego repozytorium obrazów kontenerów, usługa OVHcloud Managed Private Registry
zapewnia rejestr oparty na rozwiązaniu Harbor, z którego każdy klaster we flocie może
pobierać obrazy, niezależnie od chmury lub regionu, w którym działa.
Podziel flotę według jasno określonych zakresów odpowiedzialności
Zdefiniuj rolę tylko raz w komponencie Rancher Manager i zastosuj ją we wszystkich klastrach floty – zarządzanych przez dostawców chmury, zarządzanych samodzielnie lub natywnych dla OVHcloud – zamiast powielać te same zasady dostępu w trzech lub czterech oddzielnych konsolach. Każde przyznanie lub cofnięcie dostępu oraz każda zmiana uprawnień są rejestrowane w ramach jednej, spójnej ścieżki audytu, dzięki czemu przegląd uprawnień dostępu można przeprowadzić w ciągu jednego popołudnia, zamiast poświęcać cały tydzień na porównywanie danych wyeksportowanych od różnych dostawców. Jest to fundament operacyjny, który pozwala rozwijającej się organizacji skutecznie zarządzać zgodnością z wymaganiami w miarę rozbudowy floty.
Ujednolicaj konfigurację bez rezygnacji z lokalnych rozwiązań
Jeśli tworzysz nowe klastry zamiast importować istniejące, użyj komponentu Rancher Manager hostowanego w infrastrukturze OVHcloud do wdrażania RKE2 – dystrybucji Kubernetes przeznaczonej do środowisk produkcyjnych i wzmocnionej pod względem bezpieczeństwa zgodnie z wytycznymi CIS Benchmark – lub k3s, lekkiej dystrybucji dostosowanej do wdrożeń brzegowych. Obie dystrybucje można wdrażać w dowolnej infrastrukturze dysponującej zasobami obliczeniowymi: na lokalnych serwerach typu bare metal, maszynach wirtualnych lub instancjach IaaS u dowolnego dostawcy usług chmurowych, w dowolnym regionie. Proces wdrażania, kontrola dostępu oparta na rolach (RBAC) i monitorowanie są takie same w różnych środowiskach chmurowych, niezależnie od fizycznej lokalizacji utworzonego klastra.
Dodawaj istniejące i nowe klastry bez konieczności przeprojektowywania obciążeń
W przypadku obciążeń wymagających suwerenności cyfrowej w UE, wystarczy dodać do tej samej floty klaster natywny dla OVHcloud. Klastry usługi OVHcloud Managed Kubernetes są rejestrowane w tym samym komponencie Rancher Manager co klastry zaimportowane i nowo wdrożone oraz funkcjonują na równi z nimi – korzystają z tego samego interfejsu użytkownika, tych samych mechanizmów kontroli dostępu opartej na rolach (RBAC) i tych samych potoków GitOps. W przeciwieństwie do klastrów działających w chmurach innych dostawców firma OVHcloud w pełni obsługuje płaszczyznę zarządzania usługi MKS, jest to zatem jedyny typ klastra w Twojej flocie, który nie wymaga od Ciebie żadnych działań związanych z obsługą płaszczyzny zarządzania, a przy tym działa w wybranym przez Ciebie regionie UE.
Zapewnij spójne wdrażanie zatwierdzonych stanów konfiguracji dzięki Rancher Fleet
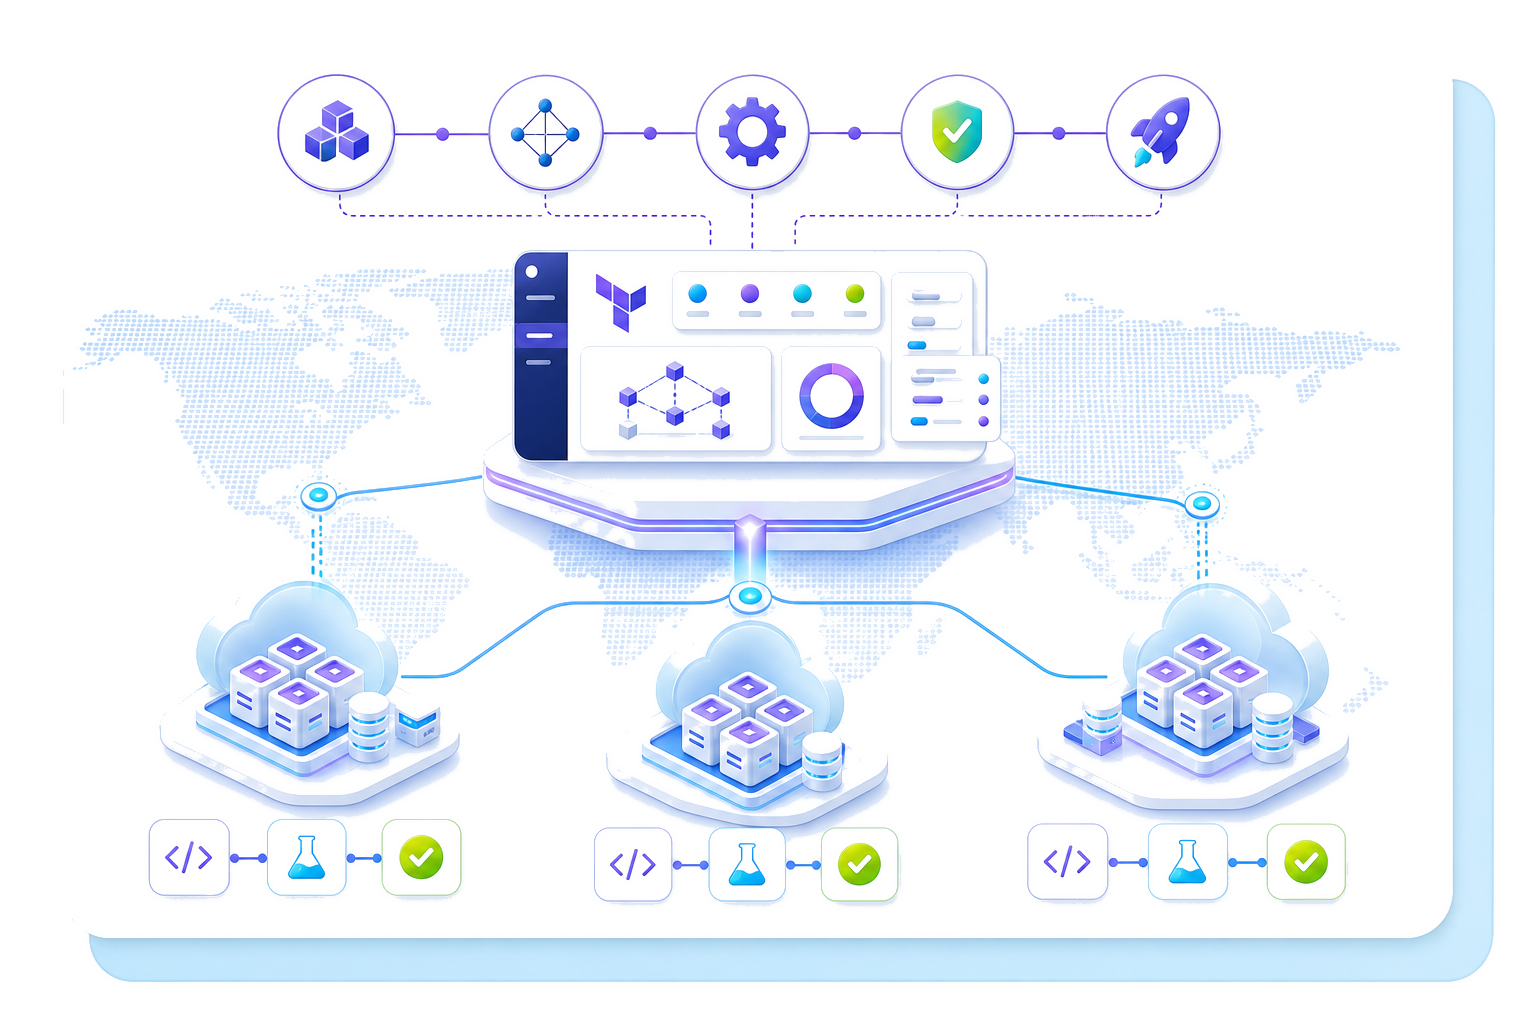
Przechowuj definicje wdrożeń w repozytorium Git
Definiuj aplikacje tylko raz w repozytorium Git, zamiast utrzymywać oddzielny potok GitOps dla każdej chmury – proces zarządzania opiera się na zmianach poddanych przeglądowi, a nie na doraźnych modyfikacjach wprowadzanych w konsoli.
Kieruj wdrożenia do odpowiednich grup klastrów
Synchronizacja pakietów jest kierowana do klastrów na podstawie selektorów etykiet – np. do wszystkich klastrów produkcyjnych w UE lub wszystkich klastrów środowiska przedprodukcyjnego, niezależnie od chmury – zamiast wdrażać zmiany jednocześnie w całej flocie.
Przestrzegaj zasad rozdzielenia operacyjnego
Ujednolicone zasady zarządzania obejmują zarówno izolację obciążeń, jak i reguły dotyczące przestrzeni nazw, dzięki czemu te same zasady obowiązują we wszystkich klastrach, a nie tylko w tych, które Twój zespół kontroluje najczęściej.
Wykrywaj i koryguj rozbieżności
Fleet stale wykrywa rozbieżności między konfiguracją zadeklarowaną w repozytorium Git a rzeczywistą konfiguracją działających zasobów i automatycznie przywraca zgodność we wszystkich klastrach wskazanych przez selektor, bez konieczności korzystania z oddzielnych narzędzi dla każdej chmury.
Automatyzuj każdy etap cyklu życia klastrów
Zbuduj jednolity model operacyjny oparty na czterech filarach
Zarządzanie aplikacjami
Azure Arc to produkt firmy Microsoft, którego podstawowym założeniem jest rozszerzenie płaszczyzny zarządzania Azure na inne środowiska. Google Anthos działa na podobnej zasadzie w przypadku GCP, natomiast AWS EKS Anywhere opiera się na narzędziach i modelu licencjonowania AWS. Każde z tych rozwiązań jest dobrym wyborem, jeśli Twoja flota klastrów ma pozostać skoncentrowana w regionach jednego dostawcy chmury hiperskalowej, jednak każde z nich wiąże płaszczyznę zarządzania – a do pewnego stopnia również stosowane praktyki operacyjne – z jednym dostawcą usług chmurowych, są to zatem rozwiązania zorientowane na chmurę, a nie na klastry. Rancher, a tym samym również usługa MRS, został od początku zaprojektowany jako rozwiązanie niezależne od dostawcy chmury: umożliwia zarządzanie dowolnym klastrem Kubernetes zgodnym z wymaganiami CNCF na równych zasadach, bez preferowania konkretnego dostawcy usług chmurowych w samym produkcie ani w jego architekturze.
Zarządzanie z uwzględnieniem ról
Jeśli korzystasz już z samodzielnie hostowanego rozwiązania Rancher, oprogramowanie pozostaje
takie samo – usługa MRS nie zastępuje go innym rozwiązaniem, lecz
eliminuje obciążenia operacyjne związane z jego samodzielnym utrzymaniem, a odpowiedzialność za stosowanie najlepszych
praktyk w zakresie zarządzania samym komponentem Rancher Manager przejmuje OVHcloud. Konfiguracja wysokiej
dostępności, zarządzanie bazowym magazynem danych, rotacja certyfikatów
oraz wdrażanie kwartalnych wydań Ranchera przestają należeć do zadań Twojego zespołu – odpowiedzialność za nie przejmuje
OVHcloud. Zachowujesz ten sam interfejs użytkownika, te same interfejsy API, ten sam zestaw funkcji
i ten sam katalog Fleet, który już znasz.
Dla zespołów rozważających OpenShift Advanced Cluster Management jako rozwiązanie
alternatywne: Rozwiązanie ACM zakłada korzystanie z klastrów OpenShift lub klastrów zgodnych z OCP, natomiast
Rancher umożliwia zarządzanie dowolną dystrybucją Kubernetes zgodną z wymaganiami CNCF, niezależnie
od miejsca jej wdrożenia. Różnią się również modele licencjonowania i rozliczeń – OpenShift
jest licencjonowany w przeliczeniu na rdzeń procesora, natomiast Rancher jest oprogramowaniem o otwartym kodzie źródłowym, a opłaty za usługę MRS są naliczane za każdy
zarządzany klaster.
Monitorowanie i zarządzanie logami
Ten sam zestaw narzędzi Prometheus i Grafana, te same pulpity nawigacyjne, reguły alertów i procedury operacyjne dla zespołów dyżurnych obowiązują w całej flocie, niezależnie od tego, czy alert pojawi się w klastrze GKE, lokalnym klastrze RKE2 czy na węźle OVHcloud MKS. Dzięki temu kwestie dotyczące niezawodności można analizować w skali całej floty, zamiast rozpatrywać je oddzielnie dla każdej chmury.
Suwerenność i przenośność
Rancher jest udostępniany na licencji Apache 2.0, a dystrybucje RKE2 i k3s,
których wdrażanie umożliwia, są projektami CNCF. Usługa MRS nie wykorzystuje
zastrzeżonej wersji oprogramowania ani zamkniętej warstwy zarządzania – jest to ten sam
komponent Rancher Manager o otwartym kodzie źródłowym, hostowany i obsługiwany dla Ciebie. Jeśli
kiedykolwiek zdecydujesz się ponownie przejąć zarządzanie Rancherem we własnej infrastrukturze, możesz
samodzielnie hostować ten sam projekt o otwartym kodzie źródłowym – bez konieczności migracji do
innego narzędzia ani zmiany sposobu konfiguracji klastrów czy
struktury potoków GitOps.
Zarówno Azure Arc, jak i Google Anthos przesyłają dane dotyczące zarządzania flotą klastrów – w tym topologię klastrów,
uprawnienia dostępu oparte na rolach (RBAC) i stan aplikacji – przez infrastrukturę Microsoft lub Google
w Stanach Zjednoczonych, co oznacza, że dane te podlegają
jurysdykcji USA, nawet jeśli wszystkie węzły robocze Twojej floty znajdują się w
centrach danych lub regionach na terenie UE. Usługa OVHcloud Managed Rancher Service zapewnia hosting
komponentu Rancher Manager w europejskiej infrastrukturze OVHcloud, firmy niepodlegającej amerykańskiej spółce dominującej.
Dzięki temu dane dotyczące zarządzania flotą klastrów nigdy nie są przesyłane przez infrastrukturę amerykańskich dostawców chmury hiperskalowej.
Usługa ogranicza również uzależnienie obciążeń krytycznych od jednego dostawcy chmury hiperskalowej, zapewniając
zespołom działającym w sektorach podlegających szczególnym regulacjom (ochrona zdrowia, usługi finansowe, sektor publiczny)
rozwiązanie podlegające jurysdykcji UE, bez konieczności rezygnacji z klastrów, z których korzystają już
w innych środowiskach.
Wprowadź centralne zarządzanie bez konieczności przeprowadzania migracji zakłócającej działanie systemów
Jeśli przed taką rozmową chcesz sprawdzić, czy rozwiązanie odpowiada Twoim potrzebom, uruchom bezpłatny klaster Kubernetes w OVHcloud. Wariant MKS Free jest całkowicie bezpłatny, nie wymaga podania danych karty kredytowej i jest dostępny we wszystkich 14 regionach, dzięki czemu możesz bez ponoszenia kosztów dodać OVHcloud do swojej istniejącej floty i zobaczyć nowy klaster w komponencie Rancher Manager obok pozostałych klastrów. Klaster ten działa w ramach Twojego istniejącego projektu OVHcloud Public Cloud, obok innych zasobów Public Cloud, z których korzysta już Twój zespół, i jest rejestrowany w komponencie Rancher Manager tak samo jak każdy inny klaster we flocie – z tymi samymi mechanizmami kontroli dostępu opartej na rolach (RBAC), tymi samymi potokami Fleet GitOps i tym samym systemem monitorowania. W przypadku obciążeń produkcyjnych usługa MKS Standard działa w trzech strefach dostępności (3-AZ) w regionie Paryża i zapewnia gwarantowany poziom dostępności (SLA) wynoszący 99,99%.
Aby lepiej zrozumieć rolę zarządzania wieloma klastrami wśród rozwiązań OVHcloud do obsługi kontenerów, odwiedź centrum orkiestracji kontenerów, które przedstawia pełną ofertę – od zarządzania pojedynczym klastrem za pomocą usługi Managed Kubernetes po zarządzanie całą flotą przy użyciu Ranchera.