Infrastruktura Anty-DDoS
Infrastruktura Anty-DDoS OVHcloud chroni Twoje usługi przed atakami
Każdy produkt OVHcloud ma domyślnie włączoną ochronę Anty-DDoS, która pozwala odpierać ataki o natężeniu wielu terabitów na sekundę.
Dostosuj ochronę do specyfiki poszczególnych obciążeń dzięki funkcji Anti-DDoS Profiling.
Proste i inteligentne rozwiązanie
Wszystkie produkty OVHcloud są dostarczane z włączoną ochroną Anty-DDoS. Jeśli potrzebujesz dodatkowych zabezpieczeń, możesz dostosować reguły ochrony w Panelu klienta, a dzięki nowej funkcji Anti-DDoS Profiling skonfigurować je indywidualnie dla każdego obciążenia.
Globalny zasięg
OVHcloud posiada własną, rozproszoną sieć globalną, która zapewnia wystarczającą przepustowość, aby udaremnić ataki niezależnie od miejsca ich pochodzenia. Dzięki temu jesteśmy w stanie zapewnić klientom nieprzerwaną obsługę nawet podczas trwającego ataku.
Oszczędności
Niezależnie od tego, jak duży jest Twój projekt (czy jest to blog czy kompletna infrastruktura chmurowa), ochrona Anty-DDoS jest bezpłatna. Nie musisz już skalować obciążeń, aby utrzymać taką samą jakość usług podczas ataku, ponieważ mitygacja jest aktywowana w ciągu kilku sekund.
Korzystaj z najlepszej infrastruktury Anty-DDoS
System Anty-DDoS od OVHcloud to:
- przepustowość multi-Tbps do filtrowania globalnych ataków
- stale włączone wykrywanie ataków i szybkie filtrowanie sztucznie wygenerowanego ruchu
- brak limitu transferu i dodatkowych kosztów niezależnie od wielkości ataku
- nielimitowany czas ochrony - aktywna przez cały czas ataku DDoS
Dzięki naszej infrastrukturze zyskujesz ponadto:
- rozwiązania bazujące na ogromnym doświadczeniu OVHcloud w zakresie ochrony wszystkich rodzajów usług: niewielkich serwerów WWW, usług DNS, farm hostingowych, platform cloud, etc.
- wysoką wydajność dzięki najlepszym w swojej klasie rozwiązaniom sprzętowym i software’owym
- suwerenność danych - ruch nie jest udostępniany innym podmiotom
- opcje zaawansowanej personalizacji umożliwiające dopasowanie komponentów do Twoich potrzeb
Wytyczne dotyczące filtrowania ataków DDoS
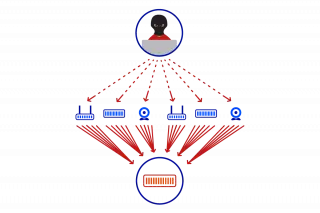
Czy jesteś przygotowany na atak DDoS? Skonfiguruj specjalne reguły Edge Network Firewall, które zastąpią reguły zapory serwera podczas ataku. Z naszego przewodnika dowiesz się, jak przygotować się na atak botnetu, co należy obserwować i na które usługi zwrócić większą uwagę.
Wielowarstwowy (lub wieloetapowy) system obrony
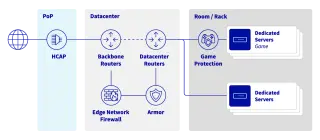
Aby zapewnić najlepszą jakość filtrowania ruchu sieciowego i zminimalizować opóźnienia Twoich usług, podzieliliśmy każdy węzeł mitygacji na kilka etapów. Każda część odpowiada za określone zadanie i działa zgodnie z inną logiką. Korzystamy z najnowocześniejszego sprzętu i oprogramowania, co daje nam gwarancję skuteczności.
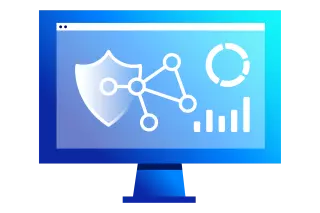
Zwiększ poziom ochrony dzięki Network Security Dashboard
Dzięki mechanizmowi stałej obserwacji zyskujesz natychmiastowy wgląd i kontrolę nad tym, jak Twoje usługi publicznego adresu IP są chronione przed atakami sieciowymi przez systemy OVHcloud.
- Wszystkie informacje w jednym miejscu: w Panelu klienta znajdziesz komplet informacji dotyczących ochrony sieci.
- Zaawansowane narzędzia monitoringu: na dashboardzie sprawdzisz logi aktywności Anty-DDoS, dynamiczne wykresy ruchu i statystyki, które odzwierciedlają aktualny stan bezpieczeństwa.
Dopasuj ochronę do obciążenia
Nowe opcje profilowania pozwalają skuteczniej chronić usługi generujące intensywny ruch sieciowy przed atakami. Przypisz do adresów IP profil uwzględniający specyfikę aplikacji i ustaw poziom czułości. Ochrona dostosuje się do sposobu działania Twojej usługi, skuteczniej odpierając ataki i ograniczając liczbę fałszywych alarmów przy nagłych wzrostach prawidłowego ruchu. Profilowanie pozwala precyzyjniej dostosować mechanizm ochrony, ale go nie zastępuje. Jeśli wyłączysz tę funkcję, adres IP powróci do domyślnej ochrony. Wszystkie ustawienia możesz samodzielnie skonfigurować w Panelu klienta.

Zabezpieczenia warstwy aplikacji
W niektórych przypadkach ochrona ogólna może nie być wystarczająca. Dotyczy to zwłaszcza stron WWW i platform gamingowych, które są często celem ataków (ataki na aplikacje). W takich przypadkach hakerzy wykorzystują logikę warstwy aplikacji, co sprawia, że zagrożenia te są niewidoczne dla zwykłej zapory sieciowej. OVHcloud oferuje wiele produktów, które pomogą Ci zapewnić bezpieczeństwo Twoich usług.
Jesteś gotowy?
Załóż konto i zacznij od razu korzystać z rozwiązania.
Wybierz ochronę dostosowaną do Twoich potrzeb
FAQ
Przed jakimi atakami chroni infrastruktura Anty-DDoS?
Mechanizmy cyberbezpieczeństwa chronią przed szerokim zakresem zagrożeń, a atak sieciowy (lub wektor ataku) to kombinacja wielu czynników. Atak może się zmieniać w czasie. Nasza infrastruktura Anty-DDoS jest przygotowana do odparcia ataków, takich jak rozproszona odmowa dostępu do usługi, zalew pakietów (w tym SYN flood) spoofing, ataki przez zwielokrotnienie i odbicie, etc. Większości z tych ataków nie możesz filtrować samodzielnie, ponieważ mogą one wysycić łącze sieciowe przed serwerem.
Które produkty OVHcloud są chronione?
Ochrona obejmuje wszystkie produkty i rozwiązania OVHcloud i jest aktywna zarówno wewnątrz naszej sieci szkieletowej jak i na jej obrzeżach. W ten sposób chronione są wszystkie elementy sieci OVHcloud mające połączenie z siecią publiczną.
Dlaczego mój serwer wymaga ochrony Anty-DDoS?
Istnieje duże prawdopodobieństwo, że Twój serwer stanie się celem ataku DDoS. Dzięki systemowi Anty-DDoS od OVHcloud ochronisz Twoje usługi przed tego typu zagrożeniami i zyskujesz pewność, że użytkownicy Twoich serwisów nie odczują problemów, takich jak spowolnienie strony lub jej niedostępność.
Czy w przypadku dużego ataku będę musiał wnieść dodatkową opłatę?
Nie, infrastruktura Anty-DDoS OVHcloud oferuje nieograniczoną ochronę bez dodatkowych kosztów, niezależnie od wielkości ataku. Anty-DDoS jest zawarty w cenie naszych produktów.
Czy mój serwer jest chroniony nawet po wyłączeniu mitygacji?
Tak, system wykrywania działa nieprzerwanie. Jeśli wykryta zostanie podejrzana aktywność, ruch poddawany jest mitygacji, w wyniku czego uruchamiana jest dogłębna analiza i może zostać zastosowane filtrowanie. Gdy mitygacja jest wyłączona, wszystko powraca do normalnego stanu i system pozostaje w gotowości do mitygacji kolejnych potencjalnych ataków.
Czy mogę dostosować ochronę Anty-DDoS do specyfiki obciążenia?
Tak. Nowe opcje funkcji Anti-DDoS Profiling umożliwiają przypisanie do publicznych adresów IP profilu dostosowanego do specyfiki aplikacji oraz ustawienie poziomu czułości. Dzięki temu możesz skuteczniej chronić obciążenia intensywnie korzystające z sieci, takie jak VPN, aplikacje blockchain czy gry online, i ograniczyć liczbę przypadków błędnego rozpoznawania prawidłowego ruchu jako złośliwego. Wszystkie ustawienia możesz samodzielnie skonfigurować w Panelu klienta.
Czy funkcja Anti-DDoS Profiling zmienia dotychczasową ochronę?
Nie. Umożliwia jedynie precyzyjniejsze dostosowanie ochrony przed atakami do wskazanych obciążeń. Ochrona przed atakami wykorzystującymi wszystkie pozostałe wektory działa bez zmian, a wyłączenie danej reguły przywraca domyślną ochronę adresu IP.
Czy istnieje miesięczny limit liczby ataków, które mogą zostać poddane mitygacji?
OVHcloud nie nakłada żadnych limitów ochrony, niezależnie od potencjalnej liczby ataków na Twoje usługi.
Czy ochrona Anty-DDoS przestanie działać, jeśli atak przekroczy ustalony próg ruchu (w GBps)?
OVHcloud nie nakłada żadnych limitów co do wielkości ruchu, nawet jeśli liczba ataków jest znaczna.
Co to jest VAC?
VAC jest główną częścią naszej infrastruktury Anty-DDoS i stanowi połączenie różnych, stale rozwijanych przez OVHcloud technologii służących do mitygacji ataków DDoS. VAC może filtrować ruch przychodzący w taki sposób, że tylko legalne pakiety danych docierają do serwera, a ruch nielegalny jest blokowany. System VAC zawiera komponenty Edge Network Firewall oraz Armor.
Co oznaczają wpisy w dzienniku aktywności Scrubbing Centre?
OVHcloud zapewnia już od wielu lat system Anty-DDoS chroniący Twoje publiczne adresy IP. Od niedawna możesz przeglądać nietypowe zdarzenia bezpośrednio w Panelu klienta. W dzienniku Scrubbing Center znajdziesz zapis wszystkich wykrytych podejrzanych aktywności. W przypadku najnowszych zdarzeń możesz również wyświetlić powiązane wykresy ruchu.
Nie widzę żadnych wpisów w dzienniku Scrubbing Center, czy to normalne?
Tak, oznacza to po prostu, że nie zaobserwowaliśmy żadnych podejrzanych aktywności skierowanych na Twoje publiczne adresy IP.
Dlaczego nie widzę wykresów ruchu ani logów dla wprowadzonych przeze mnie publicznych adresów IP?
Dane te są dostępne tylko dla publicznych adresów IP podczas automatycznego wykrywania infrastruktury Anty-DDoS (gdy ruch jest przekierowywany przez Scrubbing Center do głębszej analizy lub czyszczenia).
Dlaczego nie mogę wyświetlić wykresów ruchu dla niektórych wpisów w dzienniku Scrubbing Center?
Pamiętaj, że dane z wykresów ruchu możesz sprawdzić tylko 2 tygodnie wstecz, a logi rok wstecz.