Infra as a Service

Lide com picos de tráfego sem interrupções e escale em minutos
Mantenha os seus serviços online durante picos planeados e crescimento inesperado. Coloque um Balanceador de Carga gerido antes de um conjunto de Instâncias de Computação a pedido e, em seguida, expanda a capacidade sem redesenhar primeiro a sua aplicação. 
Ilustração de nomes de domínio

Distinga a procura genuína de ataques antes de escalar
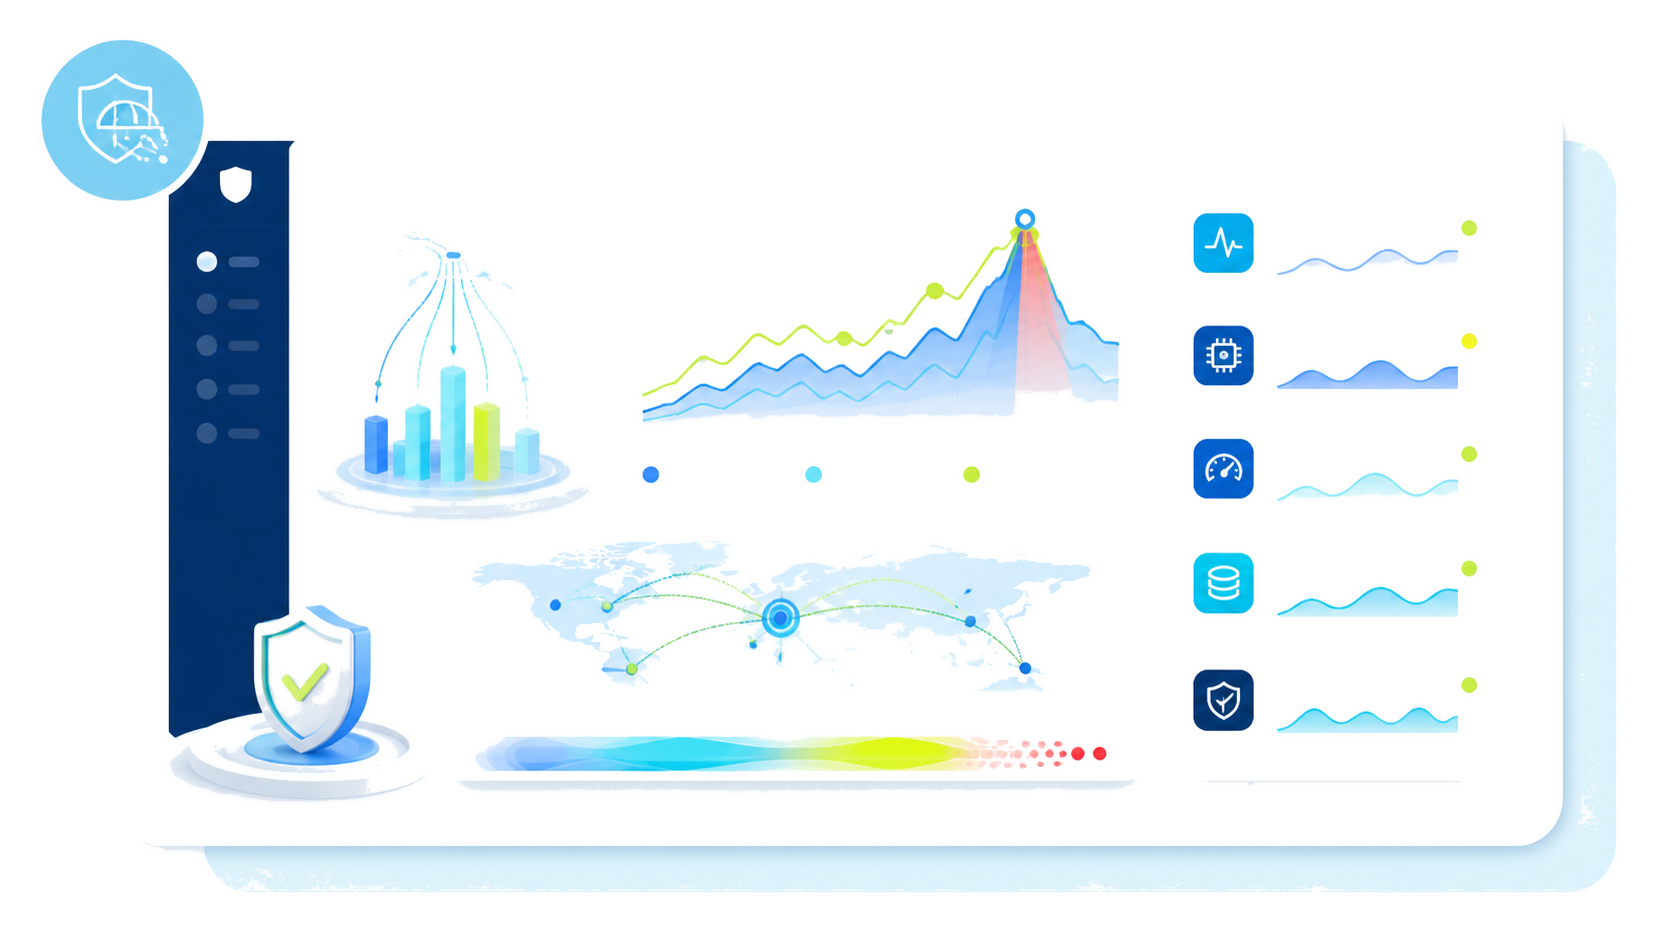
Leia a história por detrás de cada pico de tráfego repentino. A taxa de pedidos, CPU, latência e a forma do tráfego fornecem a profundidade técnica necessária para detetar utilizadores reais, falhas ou atividade hostil. Para lidar com picos de tráfego sem interrupções, distribua o tráfego recebido, adicione capacidade, utilize cache e aplique a otimização da base de dados. A proteção Anti-DDoS combate fluxos maliciosos. Esta compreensão ajuda a gerir picos de tráfego, a prevenir a indisponibilidade do website sob tráfego elevado e a evitar falhas ou uma falha desnecessária devido a um escalonamento inadequado.
[object Object]

Salvaguardas mensuráveis para picos de tráfego

Obtenha 99,99% de SLA de Computação e Balanceamento de Carga, além de proteção Anti-DDoS até 10 Tbps
Compromisso de serviço SLA de 99,99%
Compromisso de serviço de 99,99%
Proteção de mitigação Anti-DDoS
Mitigação incluída
Limites de capacidade de carga
Limites de carga publicados

Construa resiliência em todo o encaminhamento, computação e dados

Mantenha os pedidos em movimento no ponto de entrada

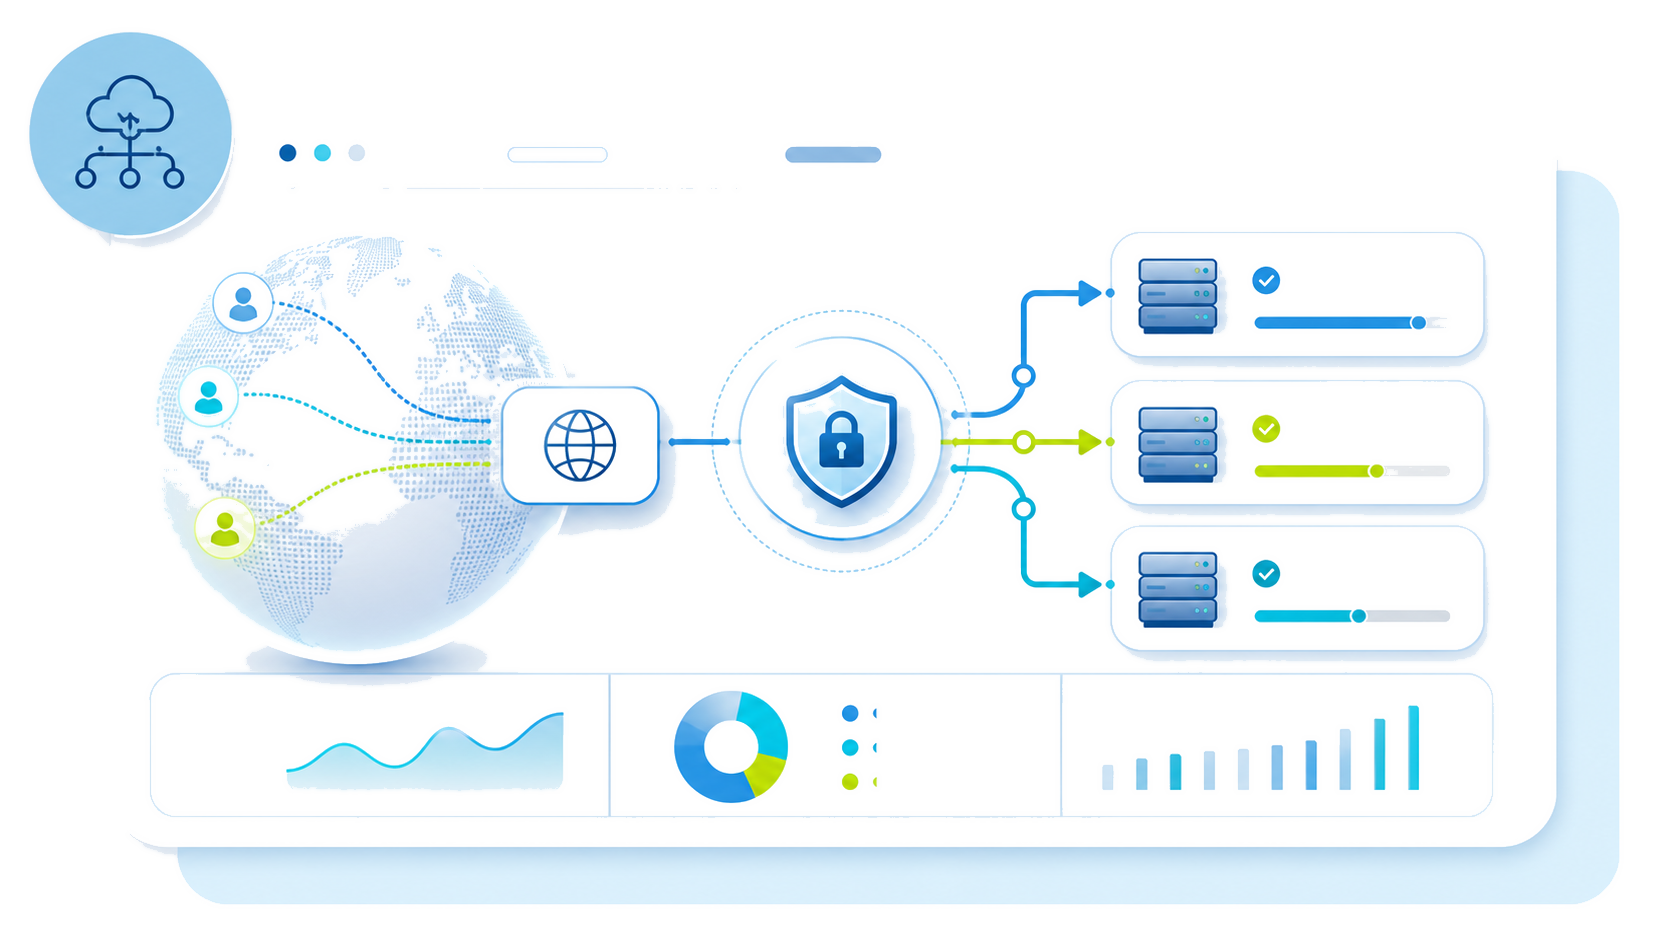
O Balanceador de Carga gerido verifica a saúde do backend, termina o TLS e utiliza encaminhamento ponderado para controlar a entrega de pedidos. Se um servidor ficar inativo, a ativação pós-falha automática redireciona os utilizadores para nós disponíveis.

Adapte a capacidade de computação à procura observada

Escale um conjunto de Instâncias de Computação Gen3 idênticas atrás da camada de encaminhamento. Escolha a capacidade a partir de padrões de tráfego medidos em vez de suposições e, em seguida, adicione nós num passo controlado à medida que a procura aumenta. Quando uma empresa necessita de resiliência geográfica, implemente em três zonas de disponibilidade em Paris ou Milão.

Proteja a base de dados de carga deslocada

Capacidade adicional de front-end pode expor uma restrição da base de dados em vez de a resolver. Proteja os pools de ligações, coloque em cache dados acedidos adequados na memória e inspecione consultas lentas de pesquisa ou de checkout antes de escalar ainda mais. Estas verificações identificam potenciais estrangulamentos que nós de aplicação adicionais não conseguem remover. A proteção DDoS trata do tráfego web hostil, enquanto esta arquitetura em camadas lida com picos legítimos.

Preserve um endereço de serviço estável através de cada alteração

OpenStack OctaviaIP flutuanteTLS
O OpenStack Octavia encaminha pedidos para backends saudáveis, termina TLS e utiliza distribuição ponderada para evitar que uma VM se torne o ponto de estrangulamento de entrada. Um IP Flutuante preserva o endereço público enquanto as equipas substituem, redimensionam ou realizam failover de recursos dentro do prazo necessário.

Selecione opções com base em medições de tráfego e, em seguida, teste o desempenho sob condições de flash-sale e eventos mediáticos. Estas estratégias ajudam a lidar com picos de tráfego sem tempo de inatividade e a proteger a experiência do utilizador durante a janela de escalonamento.
[object Object]
Uma data de lançamento conhecida dá às equipas tempo para testar a configuração completa sob uma procura elevada representativa. Crie Instâncias de Computação temporárias a partir de uma imagem dourada reutilizável, valide os percursos dos clientes e utilize o balanceamento de carga ponderado para introduzir capacidade antes da chegada dos visitantes. Esta estratégia é eficaz para comércio sazonal, lançamentos de bilhetes e cobertura mediática agendada. Como a infraestrutura adicional é temporária, a empresa evita pagar por margem estática não utilizada durante períodos mais calmos.

A atenção repentina requer uma resposta rápida e medida. Dimensione Instâncias de Computação a pedido, valide cada novo nó e distribua o tráfego recebido por vários servidores saudáveis. Aplique a limitação de taxa onde um recurso a jusante escasso, como autenticação, inventário ou processamento de pagamentos, necessite de proteção. Não expanda todas as dependências automaticamente: leia a latência e os indicadores de erro para determinar onde reside a restrição.

O alojamento de alta disponibilidade requer proteção tanto contra mudanças na procura como contra falhas de localização. Uma arquitetura Multi-AZ reduz a dependência de uma zona de disponibilidade, enquanto a capacidade estática proporciona margem imediata para flutuações comuns. As equipas podem então adicionar recursos rapidamente quando as condições excedem essa base. Após a normalização do tráfego, confirme que as filas, a latência e os erros permanecem estáveis antes de remover os nós temporários.
Uma data de lançamento conhecida dá às equipas tempo para testar a configuração completa sob uma procura elevada representativa. Crie Instâncias de Computação temporárias a partir de uma imagem dourada reutilizável, valide os percursos dos clientes e utilize o balanceamento de carga ponderado para introduzir capacidade antes da chegada dos visitantes. Esta estratégia é eficaz para comércio sazonal, lançamentos de bilhetes e cobertura mediática agendada. Como a infraestrutura adicional é temporária, a empresa evita pagar por margem estática não utilizada durante períodos mais calmos.

Torne cada resposta a picos repetível

Base de capacidade

Teste a carga de jornadas de utilizador importantes e registe onde o desempenho da computação, da rede ou da base de dados fica sobrecarregado. Esta base suporta um plano realista baseado na procura atual.

Construção reutilizável

Mantenha uma instância de snapshot testada ou uma imagem dourada. Cada novo nó pode então partilhar a mesma configuração de aplicação, segurança e rede.

Visibilidade operacional

Implemente a monitorização antes de um evento para o volume de pedidos, latência, erros, CPU, ligações e dados acedidos frequentemente. Os alertas ajudam as equipas a responder mais rapidamente a uma procura inesperada.

Maturidade de escalonamento

Utilize a expansão de VM por script para lidar com picos de tráfego ou um aumento impulsionado pelas redes sociais.

Implemente a proteção contra picos através de quatro fluxos de trabalho

Estabelecer a base e proteger

Quantifique o tráfego esperado e repentino, defina objetivos de serviço e teste a carga de caminhos críticos. Confirme que a mitigação de ataques está ativa para que as equipas possam lidar com o aumento da procura sem confundir atividade hostil com crescimento legítimo.

Construir e automatizar

Descreva a configuração da frota, da rede e do balanceamento com Terraform. O código de infraestrutura repetível ajuda os engenheiros a adicionar capacidade de forma consistente em minutos ou horas, em vez de reconstruir servidores manualmente durante um incidente.

Valide dados e experiência

Teste as ligações à base de dados, as taxas de erro e os tempos de carregamento sob tráfego aumentado. Inclua falhas de nós e de zonas para confirmar que a arquitetura mantém uma experiência de utilizador fluida quando componentes individuais ficam indisponíveis.

Opere e recupere

Documente os gatilhos de escalonamento, os caminhos de aprovação e de contacto, as orientações de reversão e a responsabilidade. Defina quando é seguro remover a capacidade temporária após um momento viral, com base na saúde estável do serviço em vez da primeira queda no tráfego.

Remova a capacidade temporária quando o desempenho estabilizar
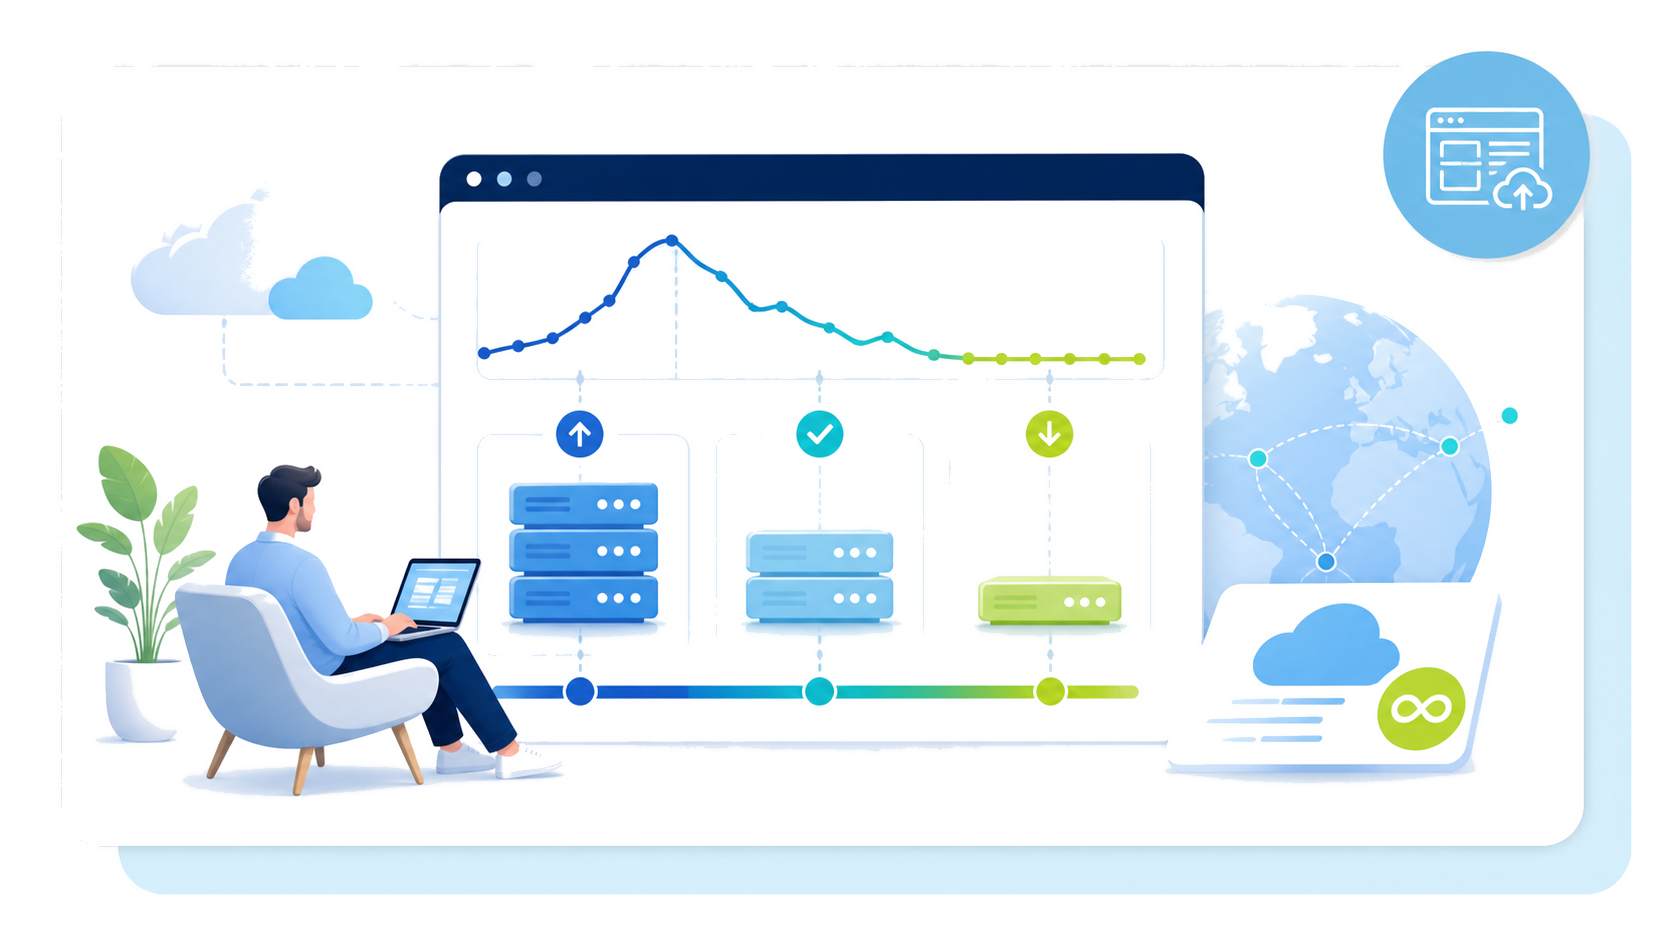
A faturação por segundo para Instâncias de Computação, com um mínimo de 60 segundos a partir de maio de 2026, alinha a capacidade temporária com cada pico. Observe quando a procura da aplicação regressa ao normal, a fila de pedidos é esvaziada e a velocidade do serviço estabiliza antes de remover os nós excedentes de forma eficiente. Esta abordagem ponderada ajuda a garantir o controlo de custos sem arriscar falhas. O tráfego de saída ilimitado e não medido na maioria das regiões pode reduzir a incerteza desnecessária para alojamento na cloud com muito conteúdo; verifique a disponibilidade regional e os termos para o seu negócio.
[object Object]
Prepare a sua infraestrutura antes do próximo aumento de tráfego
Inicie uma avaliação da Public Cloud ou ative um Balanceador de Carga gerido. Implemente, teste e refine a sua resposta antes de a procura aumentar.
Ative o Balanceador de Carga