Gere clusters Kubernetes em múltiplos fornecedores de cloud?
Opere clusters heterogéneos como uma frota governada única
As equipas podem rever alterações através do Git, utilizar GitOps para promover estados aprovados e consultar documentação partilhada antes da implementação. Esta abordagem suporta AKS e outros ambientes Kubernetes sem exigir implementações idênticas de armazenamento, rede ou registo de contentores. A governação central padroniza a intenção em vez de cada componente técnico. Uma equipa pode selecionar o armazenamento para residência de dados, enquanto outra utiliza uma implementação diferente para desempenho. Ambas seguem ainda assim uma política comum, revisão de código e processos de conformidade em toda a frota.
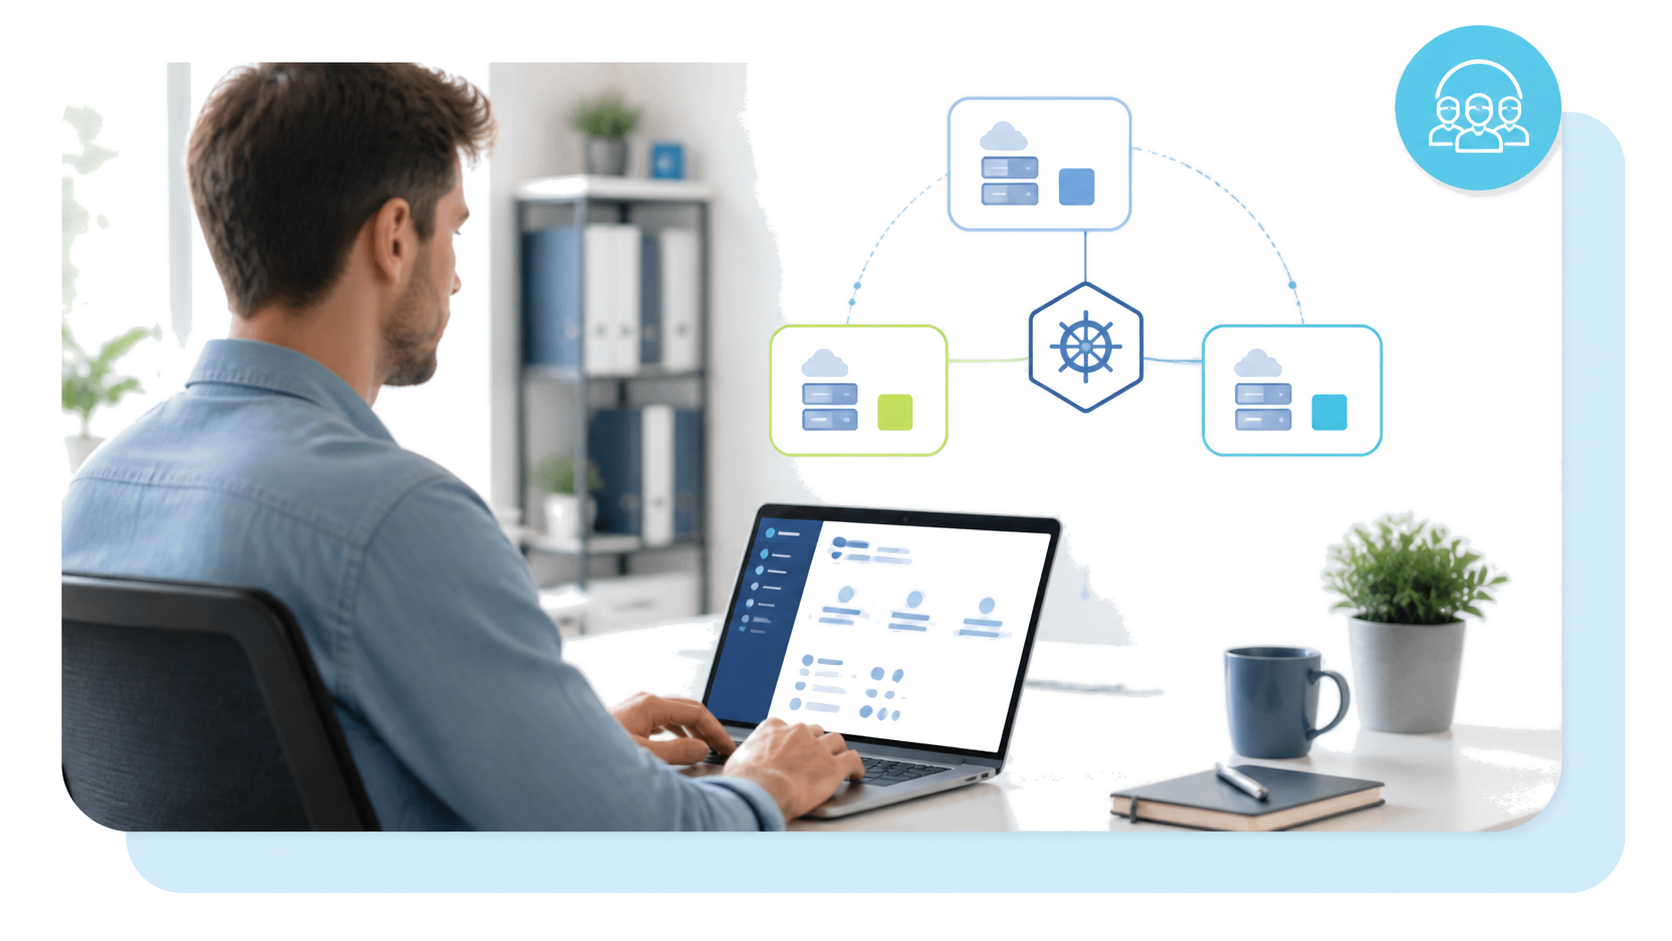
Soberania gerida sem dependência de plataforma
Conceba a governação em torno de uma arquitetura de carga de trabalho distribuída
O Managed Rancher Service (MRS) aloja o Rancher Manager para si na
infraestrutura da OVHcloud, pelo que deixa de ser uma plataforma que a sua equipa tem de
gerir. Esta é uma distinção de arquitetura importante: A OVHcloud não
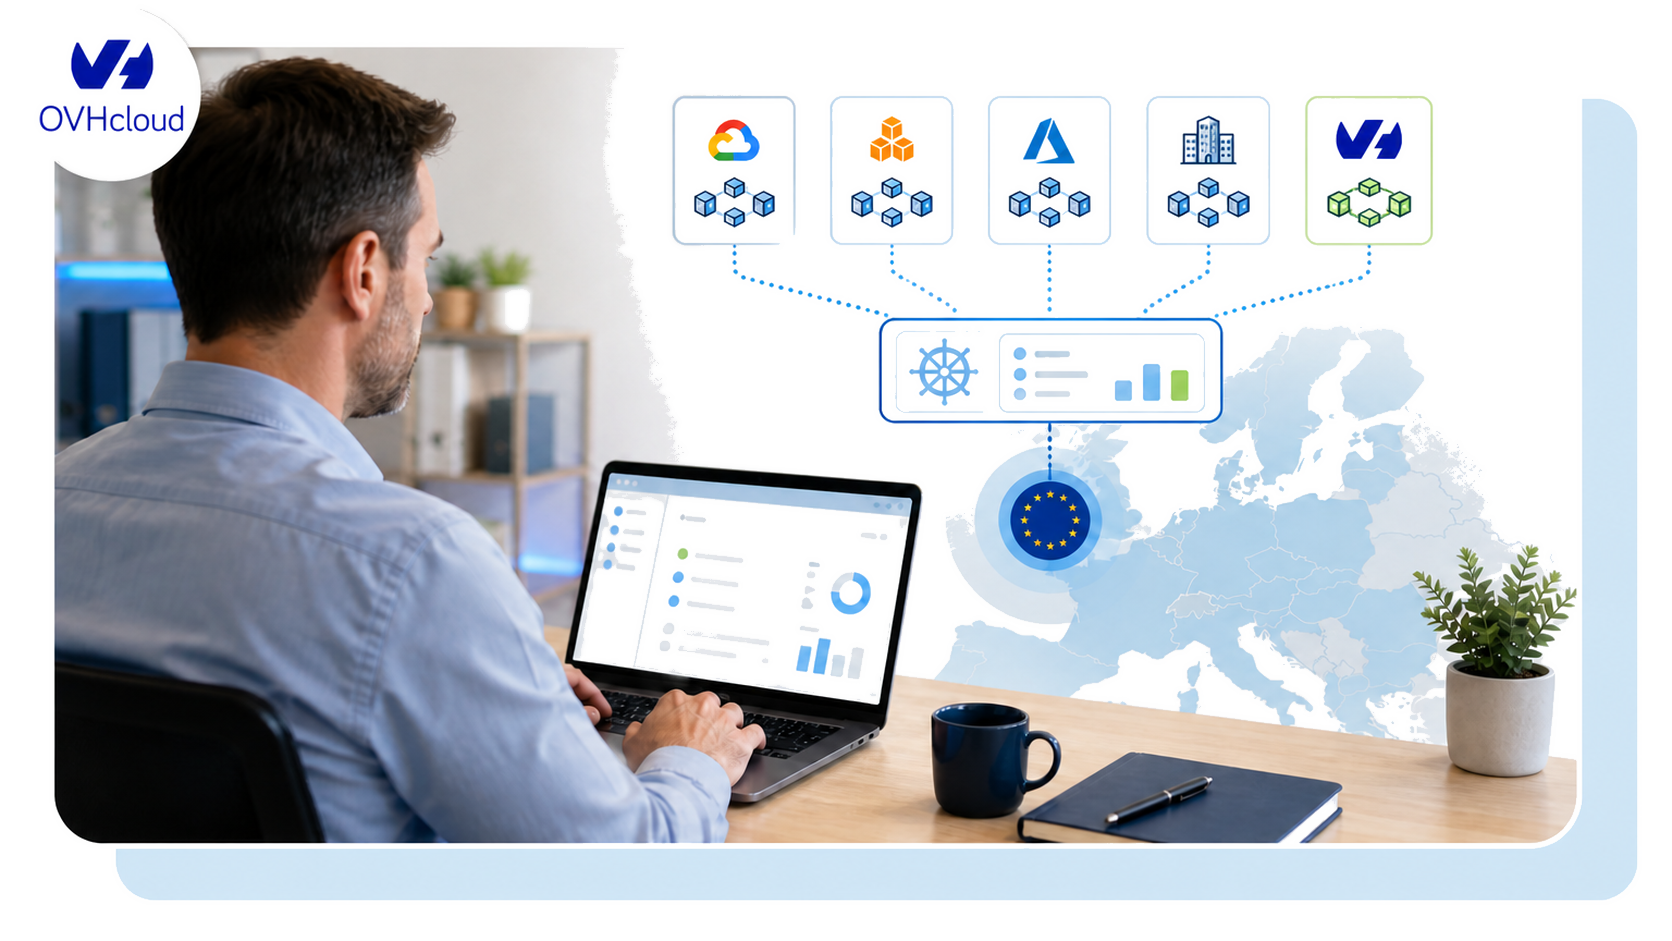
gere diretamente os seus clusters no GKE, EKS ou AKS. O Rancher Manager é
o que está alojado na OVHcloud, numa região da UE à sua escolha; um
agente Rancher leve e apenas de outbound é executado em cada um dos seus clusters,
onde quer que estejam, e reporta ao Manager. Os seus clusters GKE,
EKS, AKS ou nas instalações existentes permanecem exatamente onde estão, sob as suas
contas e a sua responsabilidade — o MRS dá à sua organização um local
para observar, controlar e governar todos eles. É uma solução prática para
qualquer empresa que execute Kubernetes em mais do que uma região ou mais
do que um fornecedor de cloud.
Cada tipo de cluster — gerido na cloud, autogerido ou nativo da OVHcloud —
surge na mesma UI do Rancher, por trás das mesmas API, e pode ser
aprovisionado através dos mesmos recursos Terraform. Se a sua frota também
precisar de um armazenamento de imagens de contentor partilhado, o OVHcloud Managed Private Registry
fornece um registo baseado em Harbor a partir do qual cada cluster na frota pode
descarregar, independentemente da cloud ou região em que é executado.
Segmente a frota em torno de responsabilidades claras
Defina uma função uma vez no Rancher Manager e propague-a para cada cluster na frota — gerido na cloud, autogerido ou nativo da OVHcloud — em vez de repetir a mesma política de acesso em três ou quatro consolas separadas. Cada concessão de acesso, revogação e alteração de permissão é registada num único rasto de auditoria consistente, o que faz a diferença entre uma revisão de acesso que demora uma tarde e uma que demora uma semana de cruzamento de exportações de diferentes fornecedores. Isto é o alicerce operacional que permite a uma organização em crescimento manter a conformidade gerenciável à medida que a frota aumenta.
Padronize a configuração sem apagar o design local
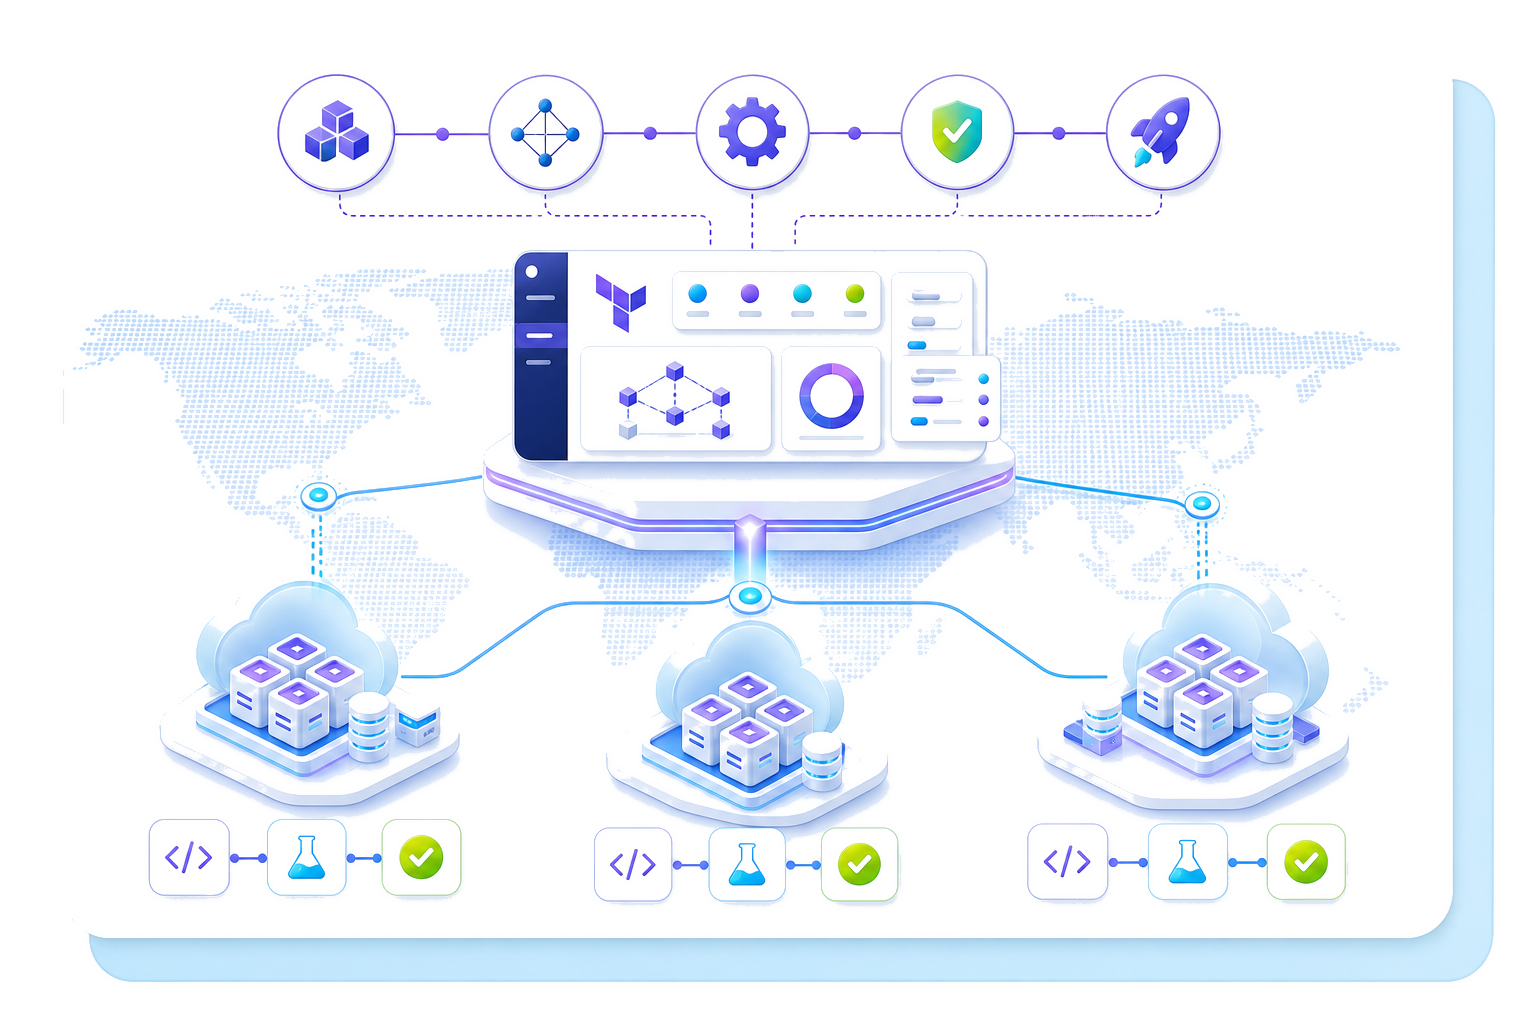
Se estiver a criar novos clusters em vez de importar os existentes, utilize o Rancher Manager alojado na OVHcloud para aprovisionar o RKE2 — uma distribuição Kubernetes de nível de produção, reforçada com CIS-benchmark — ou k3s, uma distribuição leve adequada para implementações edge. Ambos podem ser aprovisionados em qualquer infraestrutura com computação disponível: bare metal nas instalações, VM ou instâncias IaaS em qualquer fornecedor cloud, em qualquer região. O fluxo de trabalho de aprovisionamento, RBAC e monitorização são idênticos em várias clouds, independentemente de onde o cluster resultante seja executado fisicamente.
Adicione clusters existentes e novos sem redesenhar cargas de trabalho
Para cargas de trabalho que necessitam especificamente de soberania da UE, adicione um cluster nativo da OVHcloud à mesma frota. Os clusters do OVHcloud Managed Kubernetes Service registam-se no mesmo Rancher Manager que os seus clusters importados e aprovisionados e surgem como cidadãos de primeira classe ao lado deles — mesma UI, mesmo RBAC, mesmos pipelines de GitOps. Ao contrário dos clusters em clouds de terceiros, a OVHcloud gere totalmente o plano de controlo MKS, por isso este é o único tipo de cluster na sua frota com zero carga operacional de plano de controlo do seu lado, na região da UE à sua escolha.
Entregue estados aprovados de forma consistente com o Rancher Fleet
Mantenha as definições de entrega no Git
Defina as aplicações uma vez num repositório Git em vez de manter um pipeline GitOps separado por cloud — o processo de gestão segue alterações revistas, não edições pontuais na consola.
Direcione os grupos de clusters certos
O direcionamento de pacotes sincroniza por seletor de etiquetas — todos os clusters de produção da UE, todos os ambientes de staging independentemente da cloud — em vez de um único lançamento a nível de toda a frota.
Respeite os limites operacionais
A mesma governação aplica-se ao isolamento de cargas de trabalho e à política de namespaces da mesma forma, pelo que as mesmas regras se aplicam em todo o lado, não apenas nos clusters que a sua equipa verifica com mais frequência.
Detete e corrija divergências
O Fleet deteta continuamente o desvio de configuração entre o que é declarado no Git e o que está realmente em execução, e reconcilia-o automaticamente em cada cluster no seletor, sem ferramentas específicas por cloud.
Automatize cada fase do ciclo de vida do cluster
Construa um modelo operacional sobre quatro fundamentos
Operações da aplicação
O Azure Arc é um produto da Microsoft, construído em torno da extensão do plano de controlo do Azure a outros ambientes. O Google Anthos faz o mesmo para o GCP e o AWS EKS Anywhere é construído em torno de ferramentas e licenciamento da AWS. Cada uma é uma boa opção se a sua frota se mantiver concentrada na pegada regional desse hyperscaler, mas cada uma ancora o seu plano de gestão — e, até certo ponto, os seus hábitos operacionais — num único fornecedor de cloud, tornando-as soluções centradas na cloud em vez de centradas no cluster. O Rancher, e por extensão o MRS, foi construído de forma agnóstica em relação à cloud desde o início: gere qualquer cluster em conformidade com a CNCF como um cidadão de primeira classe, sem qualquer preferência de cloud integrada no produto ou na sua arquitetura.
Gestão consciente das funções
Se já está a executar o Rancher autoalojado, o software subjacente
é idêntico — o MRS não o substitui por algo diferente,
remove o encargo operacional de o executar, e as melhores práticas padrão
para gerir o próprio Manager passam para a OVHcloud. A configuração
de alta disponibilidade, o armazenamento de dados de suporte, a rotação de certificados
e os lançamentos trimestrais do Rancher passam do backlog da sua equipa para o
da OVHcloud. Mantém a mesma interface, as mesmas API, o mesmo conjunto de
funcionalidades e o mesmo catálogo Fleet que já conhece.
Para equipas que avaliam o OpenShift Advanced Cluster Management como uma
alternativa: O ACM pressupõe clusters OpenShift ou compatíveis com OCP, enquanto o
Rancher gere qualquer distribuição Kubernetes em conformidade com a CNCF,
independentemente de onde seja disponibilizada, com um modelo de custos
diferente — o OpenShift licencia por core, enquanto o Rancher é open source e o MRS é tarifado por
cluster gerido.
Monitorização e registo
A mesma pilha Prometheus e Grafana, os mesmos dashboards, regras de alerta e runbooks de on-call aplicam-se a toda a frota, quer um alerta seja acionado num cluster GKE, num cluster RKE2 nas instalações ou num nó MKS da OVHcloud — assim, as questões de fiabilidade obtêm uma resposta para toda a frota em vez de uma por cloud.
Soberania e portabilidade
O Rancher é lançado sob a Licença Apache 2.0 e as distribuições RKE2 e k3s
que este disponibiliza são projetos da CNCF. O MRS não executa uma
bifurcação proprietária ou uma camada de gestão fechada sobre isto: é o
mesmo Rancher Manager de código aberto, alojado e operado para si. Se decidir alguma vez
trazer a gestão do Rancher para as suas instalações, o seu percurso de saída é
alojar o projeto de código aberto idêntico — não uma migração para uma
ferramenta diferente e não uma reescrita da forma como os seus clusters estão configurados ou
da forma como os seus pipelines GitOps estão estruturados.
Tanto o Azure Arc como o Google Anthos encaminham os dados de gestão da frota — topologia
de cluster, RBAC, estado da aplicação — através de infraestrutura da Microsoft ou da Google
nos Estados Unidos, o que significa que esses dados estão sujeitos à
jurisdição dos EUA, mesmo quando todos os nós de trabalho da sua frota estão num centro de dados
ou região da UE. O OVHcloud Managed Rancher Service aloja o
Rancher Manager na infraestrutura europeia, sem empresa-mãe nos EUA, pelo que
os dados de gestão da sua frota nunca transitam por um hyperscaler dos EUA, e isso
reduz a dependência de um único hyperscaler para cargas de trabalho críticas — dando
às equipas reguladas (saúde, serviços financeiros, setor público) uma
opção sob jurisdição da UE sem abandonar os clusters que já executam
noutros locais.
Adote uma governação central sem uma migração disruptiva
Se quiser validar a adequação antes dessa conversa, inicie um cluster Kubernetes gratuito na OVHcloud — o nível MKS Free não custa nada, não necessita de cartão de crédito e está disponível em todas as 14 regiões, por isso pode adicionar a OVHcloud à sua frota existente a custo zero e vê-lo aparecer no seu Rancher Manager juntamente com os seus outros clusters. É executado dentro do seu projeto Public Cloud da OVHcloud existente, juntamente com quaisquer outros recursos de Public Cloud que a sua equipa já utiliza e regista-se no seu Rancher Manager exatamente como qualquer outro cluster na frota — mesmo RBAC, mesmo Fleet GitOps, mesma monitorização. Para cargas de trabalho de produção, o MKS Standard executa 3-AZ em Paris com um SLA de 99,99 %.
Para um contexto mais amplo sobre onde a gestão multicluster se enquadra entre as ferramentas de contentores da OVHcloud, o hub de orquestração de contentores abrange o panorama completo, desde o Managed Kubernetes de cluster único até à gestão de toda a frota com o Rancher.