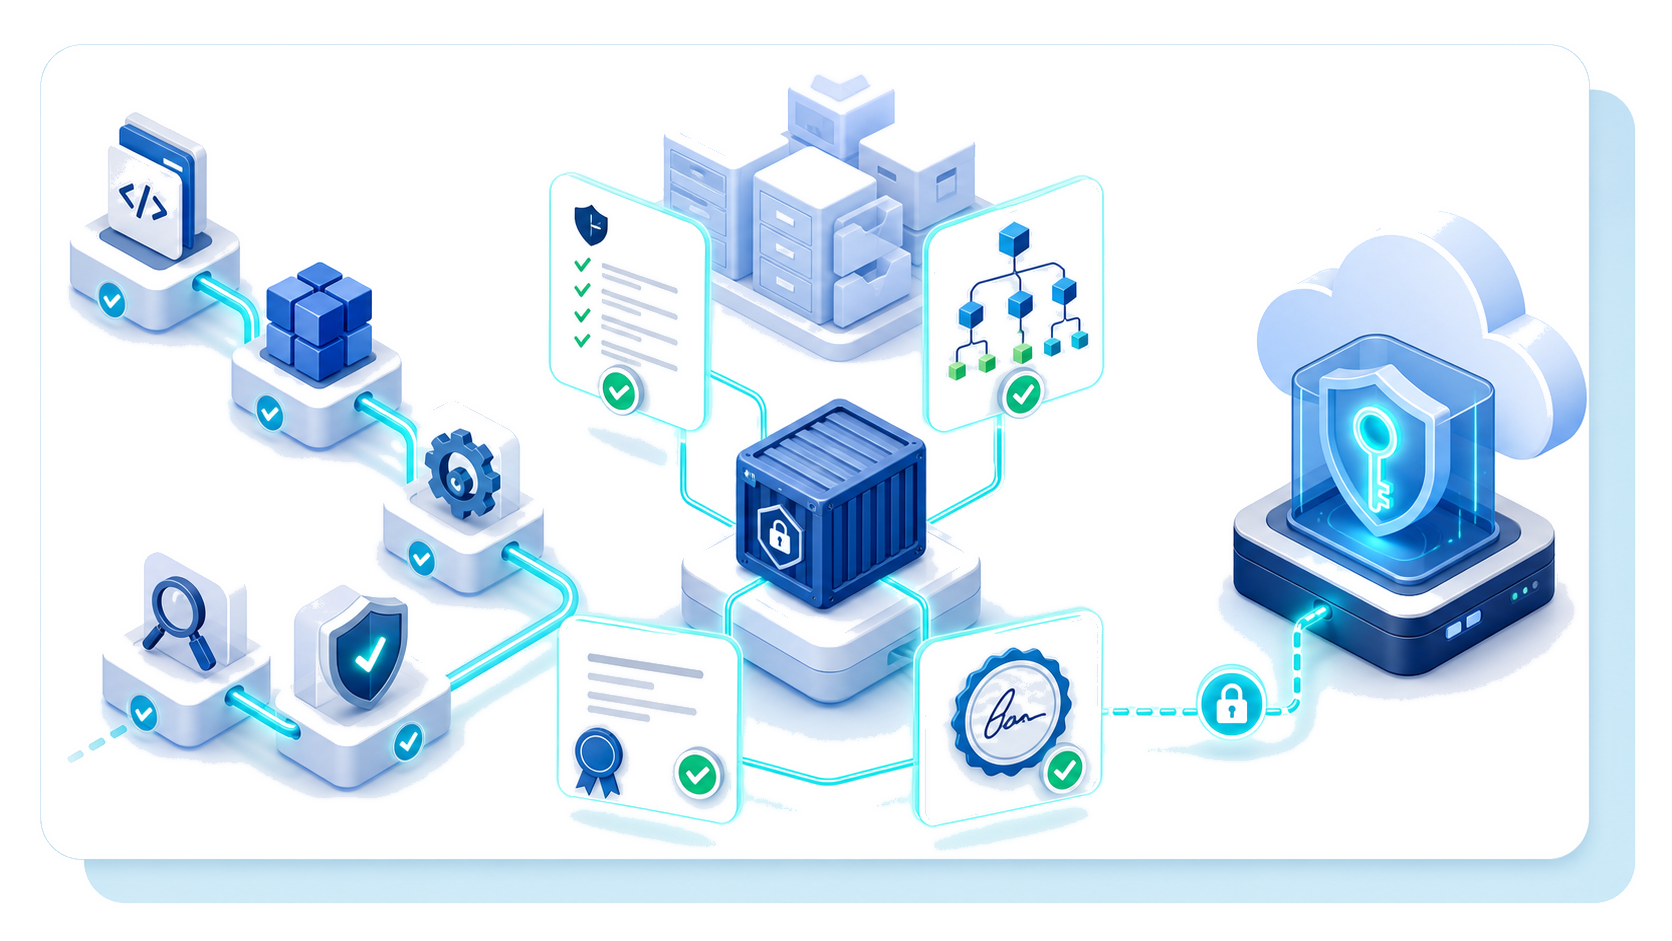
Proteger a sua cadeia de abastecimento de software desde a compilação até à implementação
Verificar cada componente no seu pipeline
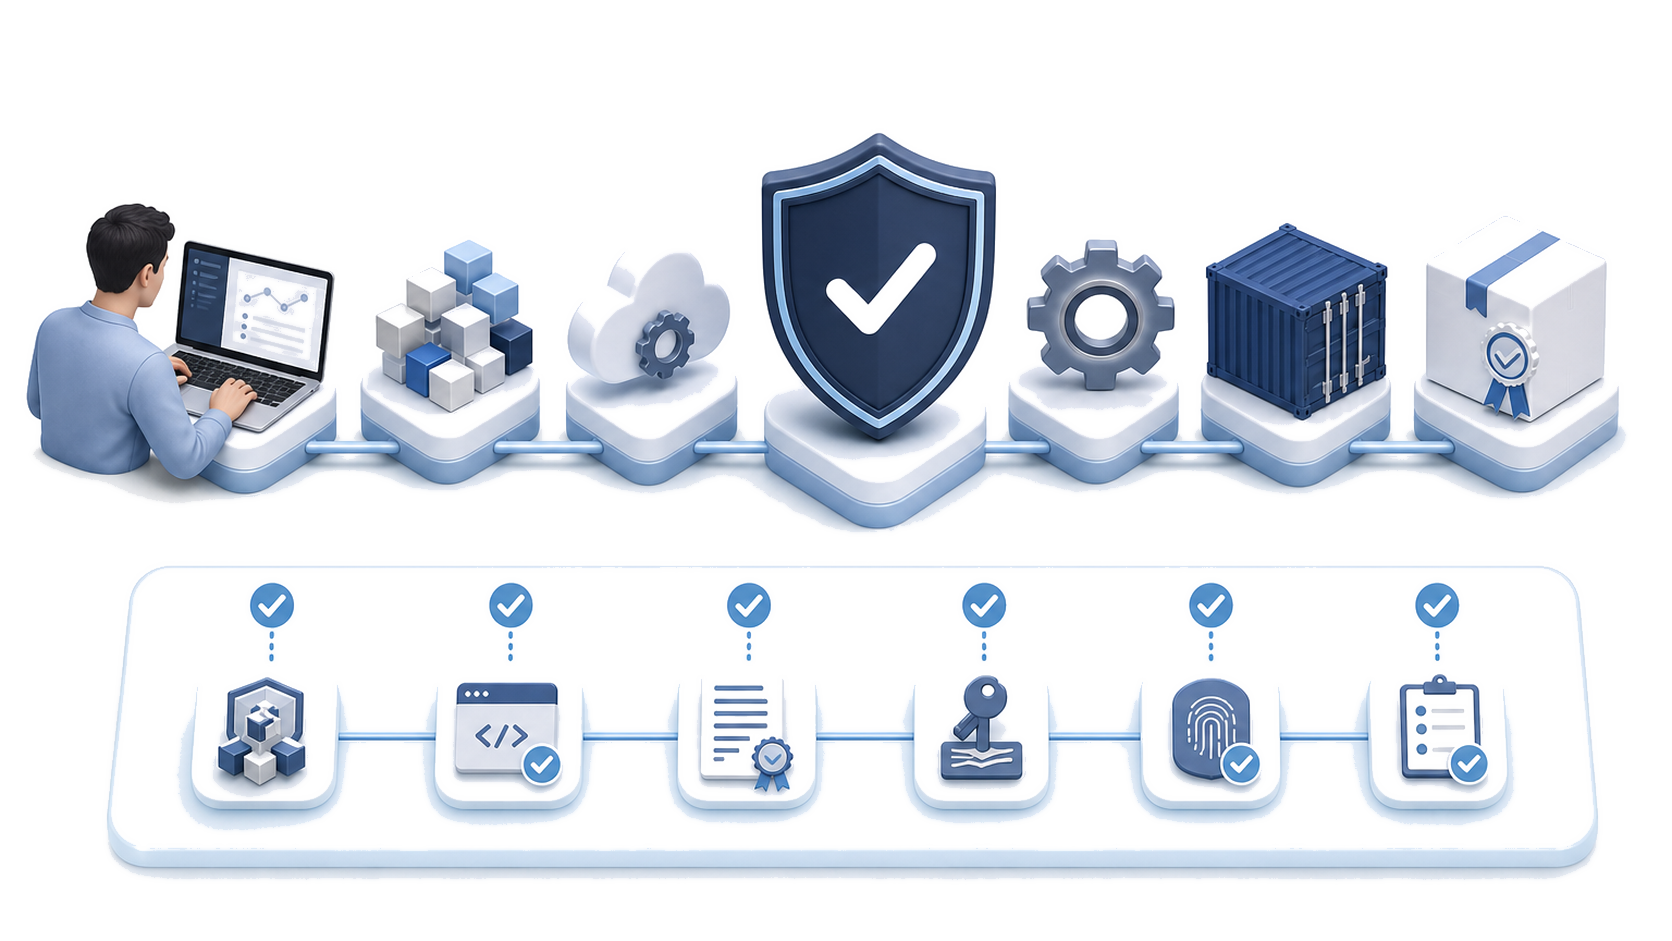
Construir a garantia de lançamento em controlos verificáveis


Proteger todas as fases que os atacantes podem visar
O que é a segurança da cadeia de abastecimento num ambiente de containers moderno?
O que é a segurança da cadeia de abastecimento num ambiente de containers moderno? Protege o percurso desde o código-fonte até às dependências de terceiros, passando pelos sistemas de compilação, pelo armazenamento de imagens e pelos pontos finais de implementação. A segurança da cadeia de abastecimento de software considera que estes processos estão interligados, uma vez que um ataque numa das extremidades pode comprometer todos os controlos subsequentes.
Proteção do repositório de origem
Um repositório de origem é um alvo claro. Um atacante pode roubar credenciais, alterar código, desativar uma regra de revisão ou introduzir uma dependência que parece legítima. A primeira linha de defesa é composta por fontes de transferência controladas, revisão por pares obrigatória e ramos protegidos. As equipas devem também bloquear versões de dependências e verificar somas de verificação, licenças e origens em vez de aceitar entradas variáveis para cada compilação. Estas verificações reduzem o risco de importar software malicioso ou não autorizado de terceiros.
Criar percursos de ataque à infraestrutura
A infraestrutura de compilação apresenta diferentes percursos de ataque. Runners comprometidos, segredos expostos ou imagens base modificáveis podem alterar um artefacto depois de os programadores terem aprovado o seu código-fonte. Isolar os processos de compilação, utilizar credenciais de curta duração e registar as entradas exatas. Esta abordagem apoia a segurança da imagem de container ao tornar as alterações de código inesperadas mais fáceis de rastrear.
Controlos de registo para cluster
A rota de registo para cluster precisa de controlos independentes. Um atacante pode substituir uma imagem aprovada, reutilizar uma etiqueta antiga ou explorar permissões de implementação excessivas. O acesso com o mínimo de privilégios restringe o que cada identidade pode publicar ou obter. Referências imutáveis ligam manifestos a imagens precisas, enquanto o Kyverno pode rejeitar lançamentos que careçam de provas fidedignas ou violem requisitos de segurança.
Atribuir a responsabilidade por quatro prioridades de governação
Código fidedigno e gestão de fornecedores
Um líder nomeado deve definir critérios de fonte e fornecedor fidedignos, apoiado por recursos de aprovisionamento, engenharia e segurança. Utilize o SLSA como orientação para uma maior integridade de compilação e proveniência sem assumir um nível de obtenção específico. Adapte as revisões à dimensão da organização e ao risco da cadeia de abastecimento de software.
Aplicação de políticas e infraestrutura em conformidade
Os proprietários de segurança e de plataforma devem traduzir as obrigações de conformidade em aplicação de políticas mensuráveis em todo o código, cloud e infraestrutura. Defina quem pode aprovar exceções, que provas devem fornecer e como os controlos cumprem os requisitos internos.
Documentação, auditorias e provas
Atribuir um recurso responsável para manter a documentação de decisões, dependências e alterações de controlo. Auditorias regulares devem testar se os registos correspondem à prática operacional. Dar aos revisores apoio suficiente para rastrear um problema até ao seu proprietário, versão afetada e resolução.
Prontidão para incidentes e responsabilidade pela remediação
Um líder de segurança deve coordenar as funções de resposta antes que um atacante as teste. Manter um plano para abordar potenciais problemas, cobrindo triagem, contenção, comunicação com as partes interessadas e recuperação. Cada ação necessita de um responsável, recursos de apoio e prazos adequados à exposição ao risco da organização.
Operar o Harbor através de quatro pilares de segurança
Controlar o acesso com precisão
O Harbor suporta RBAC ao nível do projeto e da equipa para separar cargas de trabalho e responsabilidades empresariais. Criar contas de robô com acesso restrito para as tarefas de envio e receção no âmbito da CI/CD, em vez de partilhar credenciais de utilizador com acesso generalizado. Associar cada identidade a um objetivo, atualizar a sua palavra-passe e eliminar os acessos não utilizados. Esta prática limita o impacto da exposição de credenciais enquanto protege a publicação diária.
Detetar componentes inseguros continuamente
Combinar verificações contínuas do Trivy com a análise da composição do software (SCA) e a gestão de dependências. Estas ferramentas detetam vulnerabilidades conhecidas, packages desatualizados e indicadores de código malicioso dentro de cada componente. Produzir um relatório claro para cada versão, incluindo gravidade, localização e estado de remediação. As equipas podem, assim, distinguir os resultados que constituem um obstáculo das exceções aceites e perceber quando novas informações afetam os artefactos armazenados.
Ligar fluxos de trabalho de desenvolvimento
Integrar a plataforma com o GitLab CI, Tekton e outros fluxos de trabalho de desenvolvimento aprovados. Manter as decisões de política próximas do pipeline para que uma verificação falhada devolva feedback útil antes da promoção. As referências de gestão de código-fonte (SCM) devem associar cada artefacto ao respetivo commit, execução de compilação e responsável. As equipas de DevSecOps têm então um registo consistente em vez de provas separadas dispersas pelos sistemas.
Preparar a resposta operacional
Manter um plano de resposta a incidentes para credenciais comprometidas, imagens inseguras e controlos falhados. Definir quem pausa a distribuição, remove uma versão afetada, investiga o acesso e aprova a recuperação. Os alertas precisam de um responsável e de um percurso de resposta esperado; gerá-los apenas não reduz o risco. Fazer exercícios para confirmar que as equipas de segurança e de plataforma conseguem encontrar o relatório relevante, isolar o conteúdo e comunicar decisões. Este pilar operacional transforma a deteção numa ação oportuna em toda a plataforma de entrega.
Preservar provas fidedignas para cada lançamento