¿Gestiona clústeres de Kubernetes con distintos proveedores de nube?
Gestione clústeres heterogéneos como un único conjunto bajo una gobernanza común
Los equipos pueden revisar los cambios en Git, utilizar GitOps para aplicar configuraciones aprobadas y consultar la documentación compartida antes del despliegue. Este enfoque es compatible con AKS y otros entornos Kubernetes sin exigir las mismas soluciones de almacenamiento, redes o registros de contenedores. La gobernanza centralizada uniformiza los criterios, no todos los componentes técnicos. Un equipo puede elegir un sistema de almacenamiento por motivos de residencia de los datos y otro optar por una solución distinta para mejorar el rendimiento. Ambos aplican las mismas políticas y siguen procesos comunes de revisión del código y cumplimiento normativo en todos los clústeres.
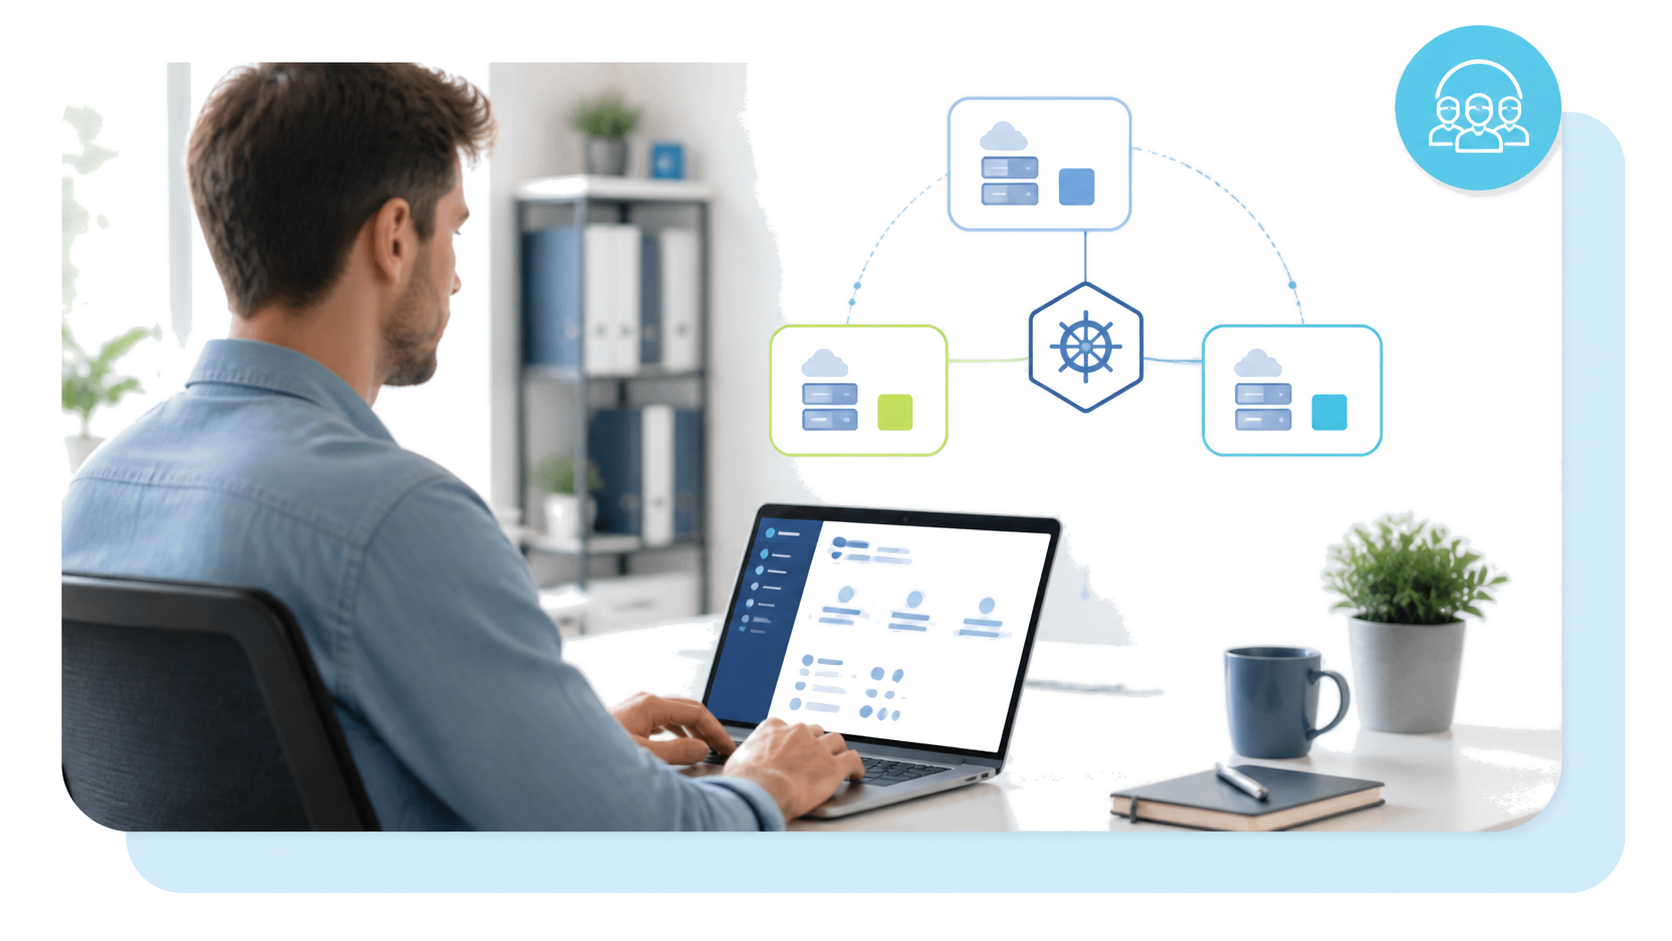
Soberanía gestionada sin dependencia de un proveedor
Diseñe la gobernanza para una arquitectura de cargas de trabajo distribuidas
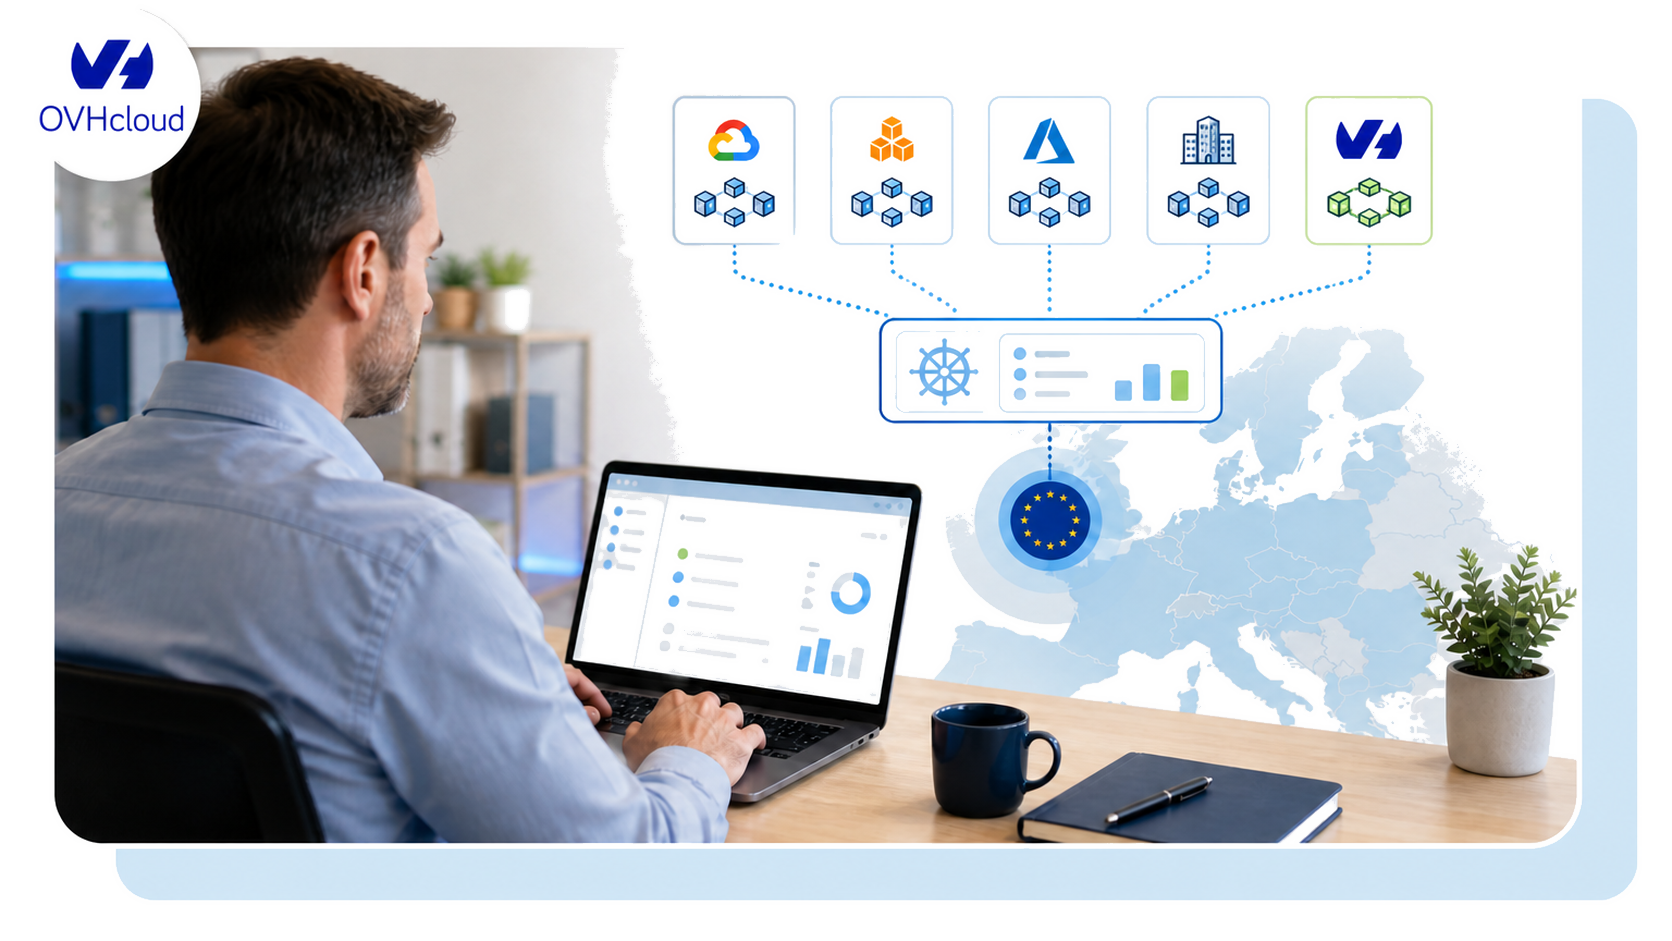
Managed Rancher Service (MRS) aloja Rancher Manager en
la infraestructura de OVHcloud, por lo que su equipo ya no tiene que
encargarse de administrarlo. Esta distinción arquitectónica es importante: OVHcloud no
gestiona directamente sus clústeres de GKE, EKS o AKS. El componente alojado
en OVHcloud es Rancher Manager, en la región de la UE que usted elija; un
agente ligero de Rancher, que solo establece conexiones salientes, se ejecuta en cada uno de sus clústeres,
independientemente de dónde estén ubicados, y envía información al Manager. Sus clústeres actuales de GKE,
EKS, AKS o sus instalaciones permanecen donde están, en sus
cuentas y bajo su responsabilidad. MRS ofrece a su organización un único punto
desde el que visualizar, controlar y gobernar todos los clústeres. Es una solución práctica para
cualquier empresa que utilice Kubernetes en varias regiones o con más
de un proveedor de nube.
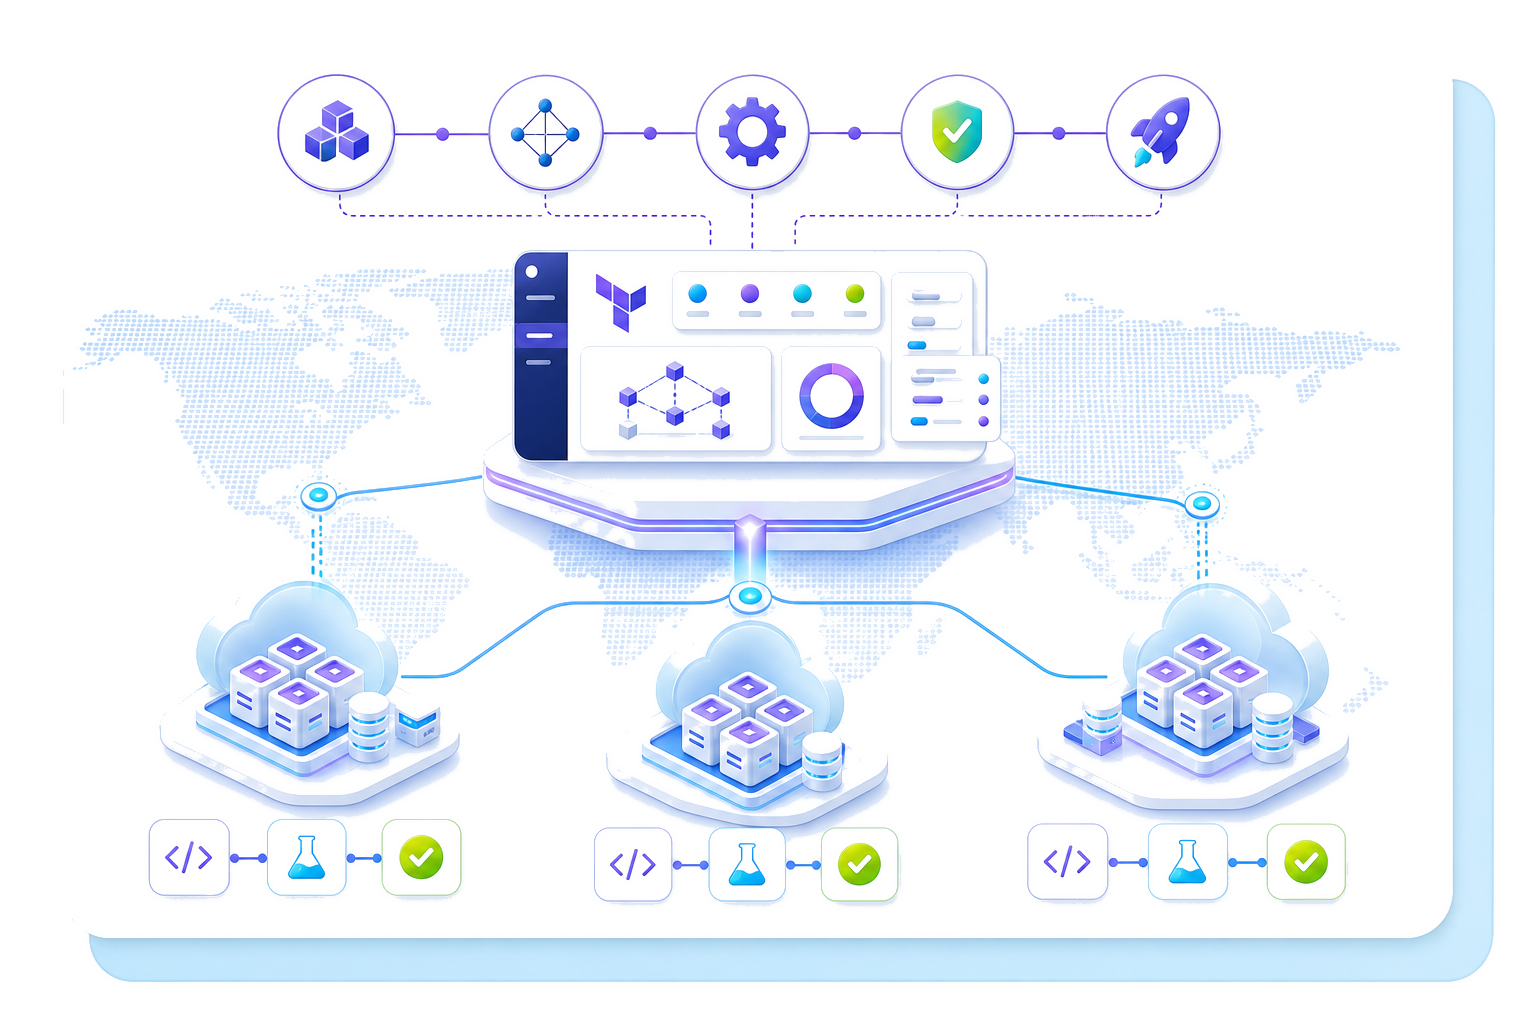
Todos los tipos de clústeres —gestionados en la nube, autogestionados o nativos de OVHcloud—
se muestran en la misma interfaz de Rancher, utilizan las mismas API y pueden
aprovisionarse con los mismos recursos de Terraform. Si también necesita
un repositorio compartido de imágenes de contenedores, OVHcloud Managed Private Registry
ofrece un registro basado en Harbor desde el que todos los clústeres pueden
descargar imágenes, independientemente de la nube o región donde se ejecuten.
Organice los clústeres según responsabilidades bien definidas
Defina una función una sola vez en Rancher Manager y aplíquela a todos los clústeres —gestionados en la nube, autogestionados o nativos de OVHcloud—, sin tener que reproducir la misma política de acceso en tres o cuatro consolas distintas. Todas las concesiones y revocaciones de acceso, así como los cambios de permisos, quedan registrados en una única pista de auditoría coherente. Esta es la diferencia entre completar una revisión de accesos en una tarde o necesitar una semana para cotejar exportaciones de distintos proveedores. Esta es la base operativa que permite a una organización en crecimiento mantener el cumplimiento normativo bajo control a medida que aumenta el número de clústeres.
Estandarice la configuración sin renunciar a las particularidades de cada entorno
Si necesita crear nuevos clústeres en lugar de importar los existentes, utilice Rancher Manager, alojado en OVHcloud, para aprovisionar RKE2 —una distribución de Kubernetes apta para producción y reforzada conforme a los criterios de referencia del CIS— o k3s, una distribución ligera adecuada para despliegues en el perímetro de la red. Ambas pueden aprovisionarse en cualquier infraestructura con recursos de computación disponibles: servidores físicos locales, máquinas virtuales o instancias IaaS de cualquier proveedor de nube y región. Los procesos de aprovisionamiento, el control de acceso RBAC y la monitorización son idénticos en todas las nubes, independientemente de dónde se encuentre físicamente el clúster resultante.
Incorpore clústeres nuevos y existentes sin rediseñar las cargas de trabajo
Para las cargas de trabajo que requieran específicamente soberanía en la UE, añada un clúster nativo de OVHcloud al mismo conjunto. Los clústeres de OVHcloud Managed Kubernetes Service se registran en el mismo Rancher Manager que los clústeres importados y aprovisionados y disponen de las mismas funciones que estos: la misma interfaz, el mismo RBAC y los mismos flujos de GitOps. A diferencia de los clústeres alojados en nubes de terceros, OVHcloud gestiona íntegramente el plano de control de MKS. Es, por tanto, el único tipo de clúster de su infraestructura que no le exige asumir tareas operativas relacionadas con el plano de control, en la región de la UE que elija.
Aplique de forma coherente las configuraciones aprobadas con Rancher Fleet
Conserve las definiciones de despliegue en Git
Defina las aplicaciones una única vez en un repositorio de Git, sin mantener un flujo de GitOps independiente por nube: la gestión se basa en cambios revisados y aprobados, no en modificaciones puntuales desde la consola.
Seleccione los grupos de clústeres adecuados
La sincronización de paquetes se dirige mediante selectores de etiquetas: por ejemplo, a todos los clústeres de producción de la UE o a todos los entornos de preproducción, independientemente de la nube, en lugar de desplegar los cambios en todos los clústeres a la vez.
Respete los límites operativos
La misma gobernanza se aplica tanto al aislamiento de las cargas de trabajo como a las políticas de los espacios de nombres, de modo que las mismas reglas se cumplen en todas partes, no solo en los clústeres que su equipo supervisa con mayor frecuencia.
Detecte y corrija las desviaciones
Fleet detecta de forma continua las diferencias entre la configuración declarada en Git y la configuración real, y las corrige automáticamente en todos los clústeres seleccionados, sin recurrir a herramientas específicas de cada nube.
Automatice todas las etapas del ciclo de vida de los clústeres
Construya un modelo operativo basado en cuatro pilares
Operaciones de aplicaciones
Azure Arc es un producto de Microsoft diseñado para extender el plano de control de Azure a otros entornos. Google Anthos hace lo mismo con GCP, mientras que AWS EKS Anywhere se basa en las herramientas y las licencias de AWS. Todas son opciones sólidas si prevé concentrar sus clústeres en las regiones de un solo gran proveedor de nube. Sin embargo, cada una vincula el plano de gestión y, en cierta medida, los procesos operativos a un único proveedor, por lo que se centran en la nube y no en los clústeres. Rancher y, por extensión, MRS se diseñaron desde el principio para ser independientes del proveedor de nube: gestionan cualquier clúster conforme a los estándares de la CNCF con las mismas prestaciones, sin favorecer ninguna nube en el producto ni en su arquitectura.
Gobernanza adaptada a las funciones de cada usuario
Si ya utiliza Rancher en su propia infraestructura, el software subyacente
es idéntico: MRS no lo sustituye por otro, sino que
le libera de la carga operativa de administrarlo, y las prácticas recomendadas
para gestionar el propio Manager pasan a ser responsabilidad de OVHcloud. La configuración de alta
disponibilidad, el almacén de datos subyacente, la renovación de certificados
y las versiones trimestrales de Rancher dejan de ser tareas pendientes de su equipo y pasan a
estar a cargo de OVHcloud. Conserva la misma interfaz, las mismas API, todas las
funcionalidades y el mismo catálogo de Fleet que ya conoce.
Para los equipos que estudian OpenShift Advanced Cluster Management como
alternativa: ACM presupone el uso de clústeres de OpenShift o compatibles con OCP, mientras que
Rancher gestiona cualquier distribución de Kubernetes conforme a la CNCF, con independencia
del lugar en que se aprovisione, y sigue un modelo de precios distinto: OpenShift
cobra licencias por núcleo, mientras que Rancher es de código abierto y el precio de MRS se calcula por
clúster gestionado.
Monitorización y registros
Las mismas herramientas de Prometheus y Grafana, paneles de control, reglas de alerta y procedimientos de guardia se utilizan en todos los clústeres, tanto si la alerta procede de un clúster GKE como de uno RKE2 local o de un nodo MKS de OVHcloud. Así, las incidencias de fiabilidad se abordan de manera conjunta, no por separado para cada nube.
Soberanía y portabilidad
Rancher se distribuye bajo la licencia Apache 2.0, y las distribuciones RKE2 y k3s
que permite aprovisionar son proyectos de la CNCF. MRS no utiliza una
versión derivada propietaria ni añade una capa de gestión cerrada: ofrece
el mismo Rancher Manager de código abierto, alojado y administrado por OVHcloud. Si en algún
momento decide volver a gestionar Rancher en sus instalaciones, puede hacerlo
alojando por su cuenta el mismo proyecto de código abierto, sin migrar a
otra herramienta ni tener que modificar la configuración de los clústeres o
la estructura de los flujos de GitOps.
Tanto Azure Arc como Google Anthos canalizan los datos de gestión de los clústeres —topología,
RBAC y estado de las aplicaciones— a través de infraestructuras de Microsoft o Google
ubicadas en Estados Unidos, por lo que esos datos quedan sujetos a la
jurisdicción estadounidense, incluso aunque todos los nodos de trabajo se encuentren en un
centro de datos o región de la UE. OVHcloud Managed Rancher Service aloja
Rancher Manager en infraestructuras europeas, sin una empresa matriz estadounidense. De este modo,
los datos de gestión de sus clústeres nunca pasan por un gran proveedor estadounidense de nube y, además,
se reduce la dependencia de un único proveedor para las cargas de trabajo críticas. Así,
las organizaciones de sectores regulados —sanidad, servicios financieros y sector público— disponen de una
alternativa sometida a la jurisdicción de la UE sin renunciar a los clústeres que ya utilizan
en otras infraestructuras.
Adopte una gobernanza centralizada sin migraciones que interrumpan sus operaciones
Si desea comprobar antes si la solución se adapta a sus necesidades, cree un clúster de Kubernetes gratuito en OVHcloud. La modalidad MKS Free es gratuita, no exige tarjeta de crédito y está disponible en las 14 regiones, de modo que puede incorporar OVHcloud a sus clústeres actuales sin coste y comprobar cómo aparece en Rancher Manager junto a los demás clústeres. Este clúster se ejecuta dentro de su proyecto actual de OVHcloud Public Cloud, junto con cualquier otro recurso de Public Cloud que ya utilice su equipo, y se registra en Rancher Manager igual que los demás clústeres, con el mismo RBAC, las mismas funciones de Fleet GitOps y la misma monitorización. Para cargas de trabajo de producción, MKS Standard funciona en tres zonas de disponibilidad de París, con un SLA del 99,99 %.
Para conocer mejor el papel de la gestión multiclúster dentro de las herramientas de contenedores de OVHcloud, el centro de orquestación de contenedores ofrece una visión completa, desde Managed Kubernetes para un solo clúster hasta la gestión de todos los clústeres con Rancher.