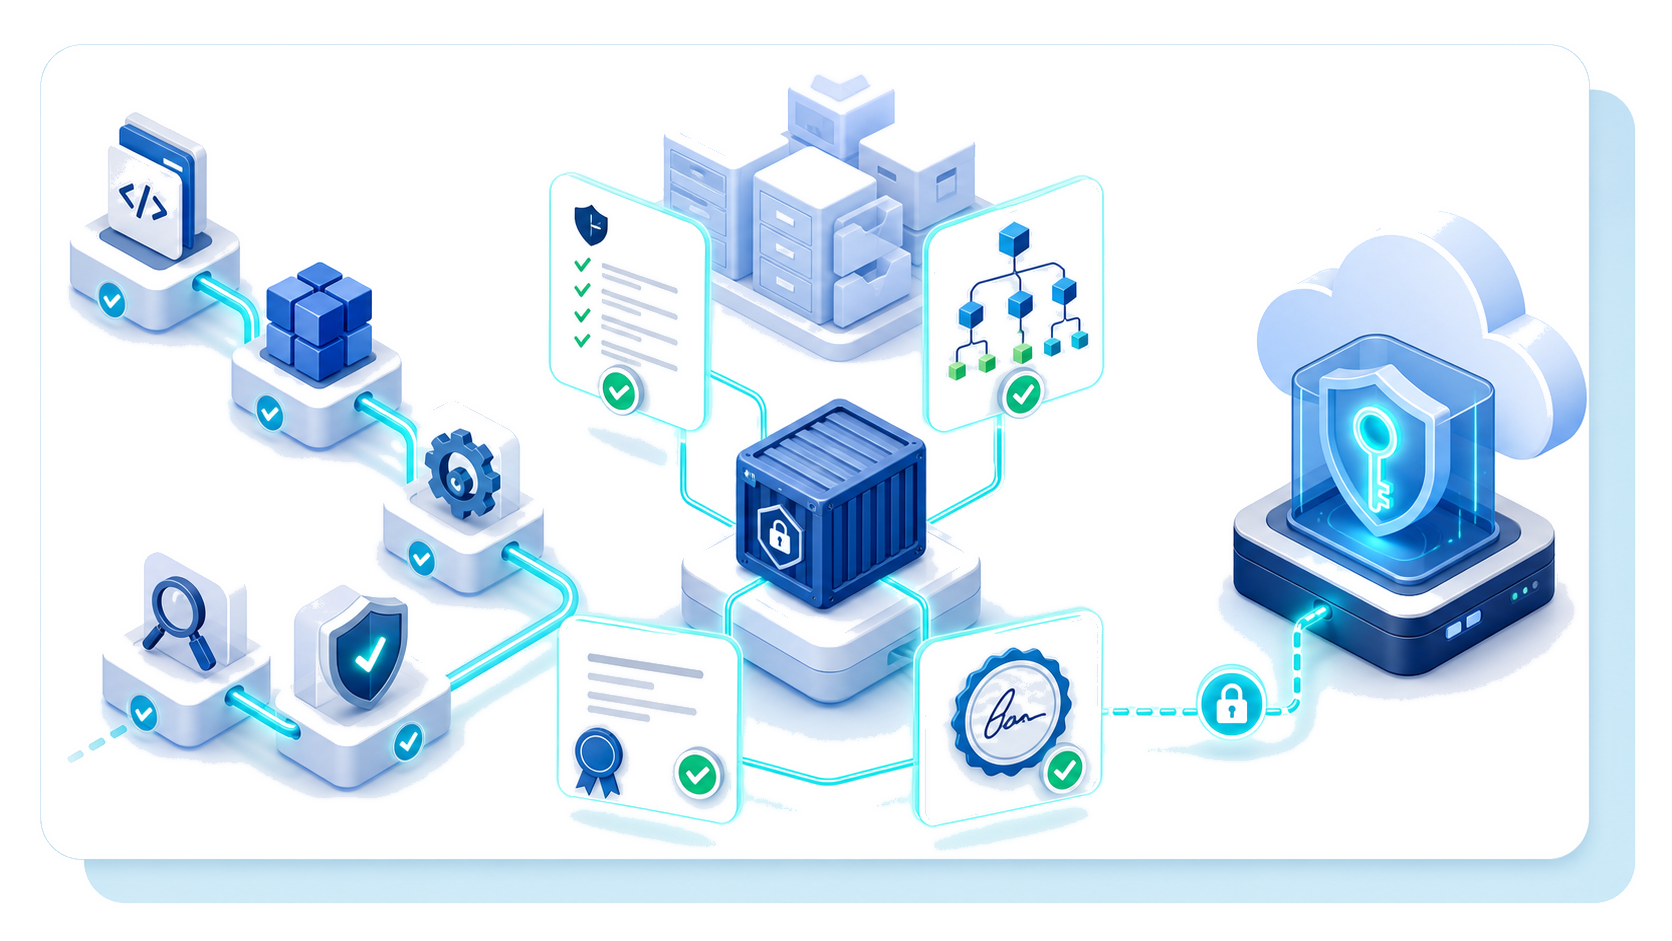
Beveilig uw software-toeleveringsketen van build tot implementatie
Verifieer elk onderdeel in uw pipeline
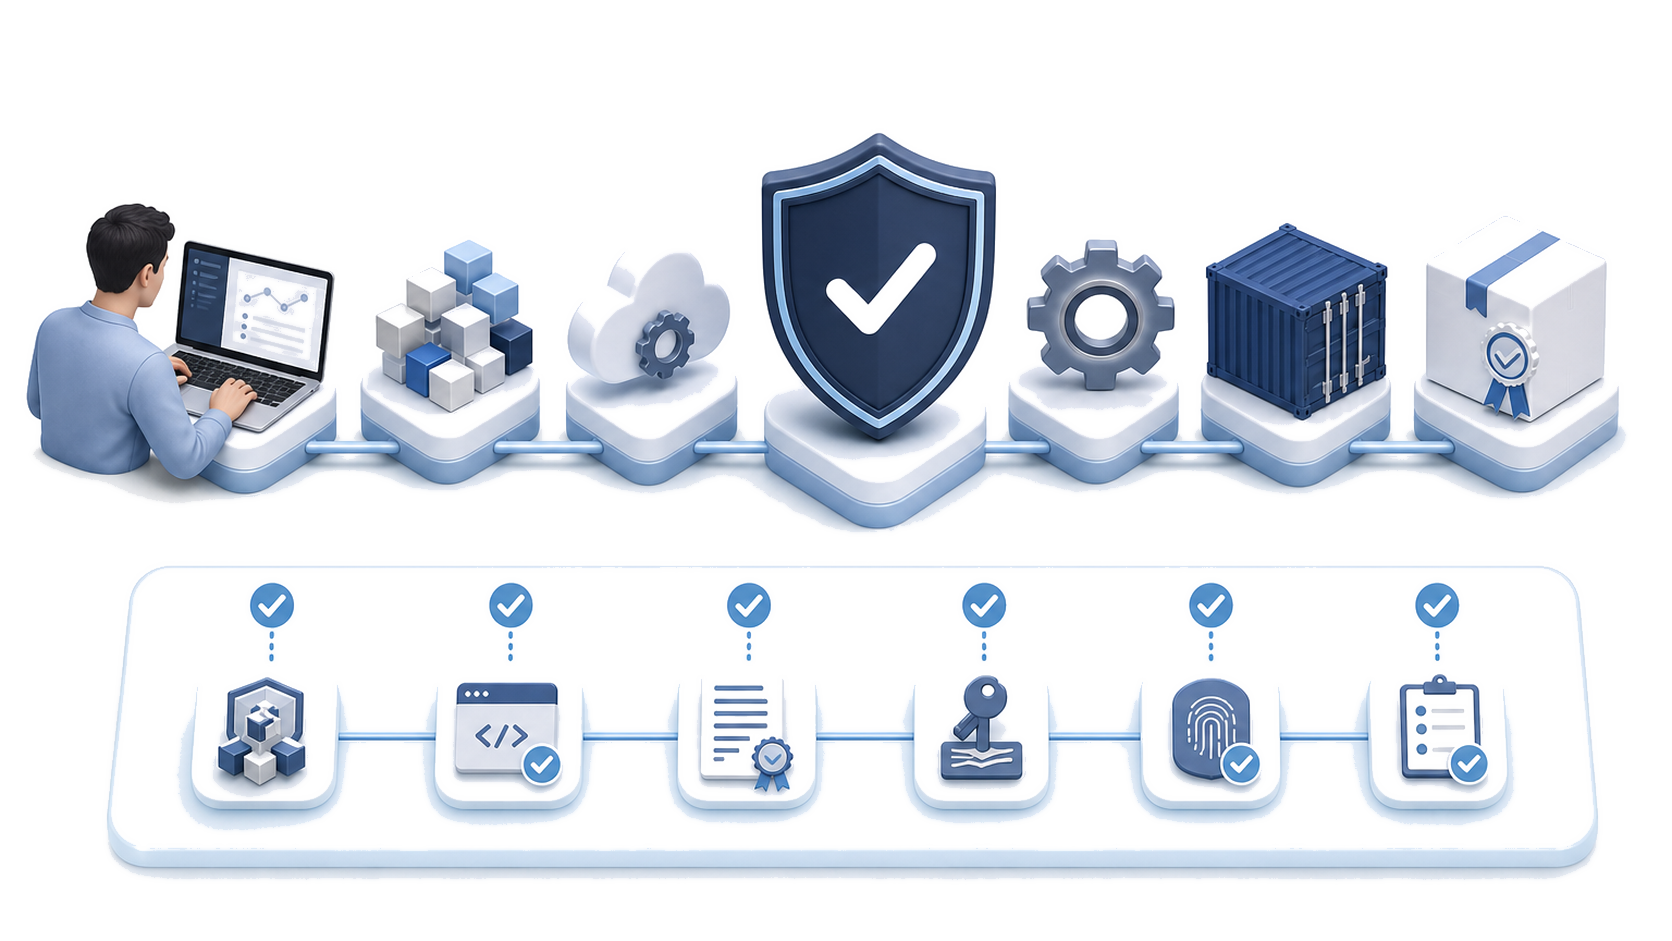
Bouw release-garantie op verifieerbare controles


Bescherm elke fase die aanvallers als doelwit kunnen zien
Wat is beveiliging van een toeleveringsketen in een moderne containeromgeving?
Wat is beveiliging van een toeleveringsketen in een moderne containeromgeving? Het beschermt de route van broncode en afhankelijkheden van derden via build-systemen, image-opslag en implementatie eindpunten. Beveiliging van de software-toeleveringsketen behandelt deze processen als verbonden, omdat een aanval aan het ene uiteinde elke latere controle kan verzwakken.
Bescherming van bronopslag
Een bronopslag is een duidelijk doelwit. Een aanvaller kan inloggegevens stelen, code wijzigen, een beoordelingsregel uitschakelen of een afhankelijkheid introduceren die legitiem lijkt. Gecontroleerde downloadbronnen, verplichte peer-review en beveiligde branches vormen de eerste verdedigingslinie. Teams moeten ook afhankelijkheidsversies vergrendelen en checksums, licenties en herkomst verifiëren in plaats van wijzigende inputs voor elke build te accepteren. Deze controles verminderen het risico op het importeren van kwaadaardige of ongeautoriseerde software van een andere partij.
Aanvalstrajecten voor build-infrastructuur
Build-infrastructuur biedt verschillende aanvalstrajecten. Gecompromitteerde runners, blootgestelde geheimen of veranderbare basisimages kunnen een artefact wijzigen nadat ontwikkelaars de bron ervan hebben goedgekeurd. Scherm build-processen af, gebruik kortstondige inloggegevens en leg exacte inputs vast. Deze aanpak ondersteunt de beveiliging van containerimages door onverwachte codewijzigingen gemakkelijker traceerbaar te maken.
Register-naar-cluster-controles
De route van register naar cluster heeft onafhankelijke controles nodig. Een aanvaller zou een goedgekeurde image kunnen vervangen, een oude tag kunnen hergebruiken of buitensporige implementatierechten kunnen misbruiken. Toegang met de minste privileges beperkt wat elke identiteit kan publiceren of ophalen. Onveranderlijke referenties verbinden manifesten met precieze images, terwijl Kyverno releases kan afwijzen die geen vertrouwd bewijs bevatten of beveiligingsvereisten schenden.
Wijs eigenaarschap toe aan vier governanceprioriteiten
Betrouwbare code en leveranciersbeheer
Een aangewezen leider moet criteria voor betrouwbare bronnen en leveranciers definiëren, ondersteund door inkoop-, engineering- en beveiligingsmiddelen. Gebruik SLSA als leidraad voor sterkere build-integriteit en herkomst zonder uit te gaan van een specifiek bereikbaarheidsniveau. Schaal beoordelingen naar de omvang van de organisatie en het risico van de software-toeleveringsketen.
Beleidshandhaving en conforme infrastructuur
Beveiligings- en platformeigenaren moeten nalevingsverplichtingen vertalen naar meetbare beleidshandhaving voor code, cloud en infrastructuur. Definieer wie uitzonderingen mag goedkeuren, welk bewijsmateriaal zij moeten verstrekken en hoe controles voldoen aan interne vereisten.
Documentatie, audits en bewijsmateriaal
Wijs een verantwoordelijke resource toe om documentatie voor beslissingen, afhankelijkheden en controlewijzigingen bij te houden. Regelmatige audits moeten testen of rapporten overeenkomen met de operationele praktijk. Geef beoordelaars voldoende ondersteuning om een probleem te herleiden naar de eigenaar, de getroffen release en de oplossing.
Incidentgereedheid en verantwoordelijkheid voor herstel
Een security leader moet responstaken coördineren voordat een aanvaller ze test. Onderhoud een plan om potentiële problemen aan te pakken, inclusief triage, beheersing, communicatie met belanghebbenden en herstel. Elke actie heeft een verantwoordelijke eigenaar, ondersteunende resources en tijdlijnen nodig die passen bij de risicoblootstelling van de organisatie.
Beheer Harbor via vier beveiligingspijlers
Beheer toegang nauwkeurig
Harbor ondersteunt RBAC op project- en teamniveau voor het scheiden van enterprise-workloads en verantwoordelijkheden. Geef robotaccounts met beperkte scope uit voor CI/CD push- en pull-taken in plaats van brede menselijke inloggegevens te delen. Koppel elke identiteit aan één doel, roteer het geheim en verwijder ongebruikte toegang. Deze werkwijze beperkt de impact van blootstelling van inloggegevens terwijl de dagelijkse publicatie wordt beveiligd.
Detecteer onveilige componenten continu
Combineer continue Trivy-controles met software composition analysis (SCA) en afhankelijkheidsbeheer. Deze tools detecteren bekende kwetsbaarheden, verouderde pakketten en indicatoren van kwaadaardige code binnen elke component. Produceer een duidelijk rapport voor elke release, inclusief ernst, locatie en herstelstatus. Teams kunnen vervolgens blokkerende bevindingen onderscheiden van geaccepteerde uitzonderingen en opmerken wanneer nieuwe informatie invloed heeft op opgeslagen artefacten.
Verbind ontwikkelingsworkflows
Integreer het platform met GitLab CI, Tekton en andere goedgekeurde ontwikkelingsworkflows. Houd beleidsbeslissingen dicht bij de pipeline, zodat een mislukte controle nuttige feedback biedt vóór promotie. Referenties voor broncodebeheer (SCM) moeten elk artefact koppelen aan de commit, build-run en eigenaar. DevSecOps-teams hebben dan een consistent overzicht in plaats van afzonderlijk bewijsmateriaal dat verspreid is over systemen.
Bereid operationele respons voor
Onderhoud een incidentresponsplan voor gecompromitteerde inloggegevens, onveilige images en mislukte controles. Bepaal wie de distributie pauzeert, een getroffen versie verwijdert, toegang onderzoekt en herstel goedkeurt. Waarschuwingen hebben een eigenaar en een verwacht responstraject nodig; ze alleen genereren vermindert het risico niet. Voer oefeningen uit om te bevestigen dat beveiligings- en platformteams het relevante rapport kunnen vinden, inhoud kunnen afschermen en beslissingen kunnen communiceren. Deze operationele pijler zet detectie om in tijdige actie binnen het leveringsplatform.
Bewaar betrouwbaar bewijsmateriaal voor elke release