Kubernetes-clusters beheren bij meerdere cloudproviders?
Werk met heterogene clusters als één bestuurde fleet
Teams kunnen wijzigingen beoordelen via Git, GitOps gebruiken om goedgekeurde statussen te bevorderen en gedeelde documentatie te raadplegen vóór implementatie. Deze aanpak ondersteunt AKS en andere Kubernetes-omgevingen zonder dat identieke storage-, netwerk- of containerregister-implementaties vereist zijn. Centraal bestuur standaardiseert de intentie in plaats van elk technisch onderdeel. Het ene team kan storage selecteren voor gegevensresidentie, terwijl het andere een andere implementatie gebruikt voor performance. Beide volgen nog steeds gemeenschappelijke beleids-, codebeoordelings- en complianceprocessen in de hele fleet.
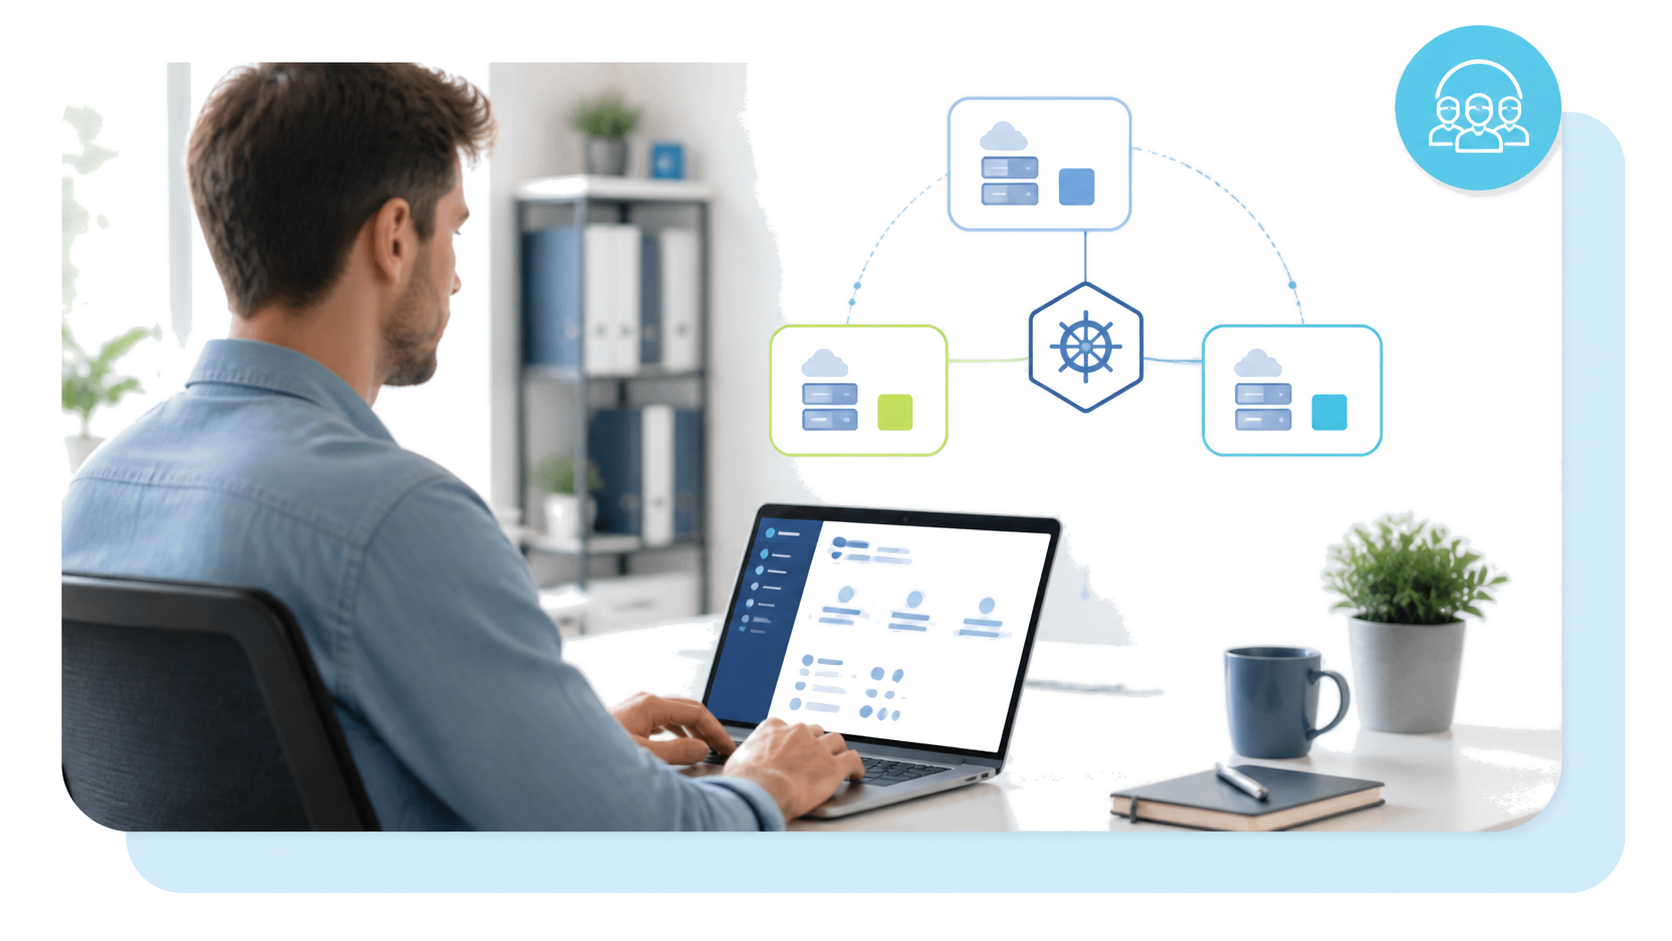
Beheerde soevereiniteit zonder platform lock-in
Ontwerp beheer rond een gedistribueerde workload-architectuur
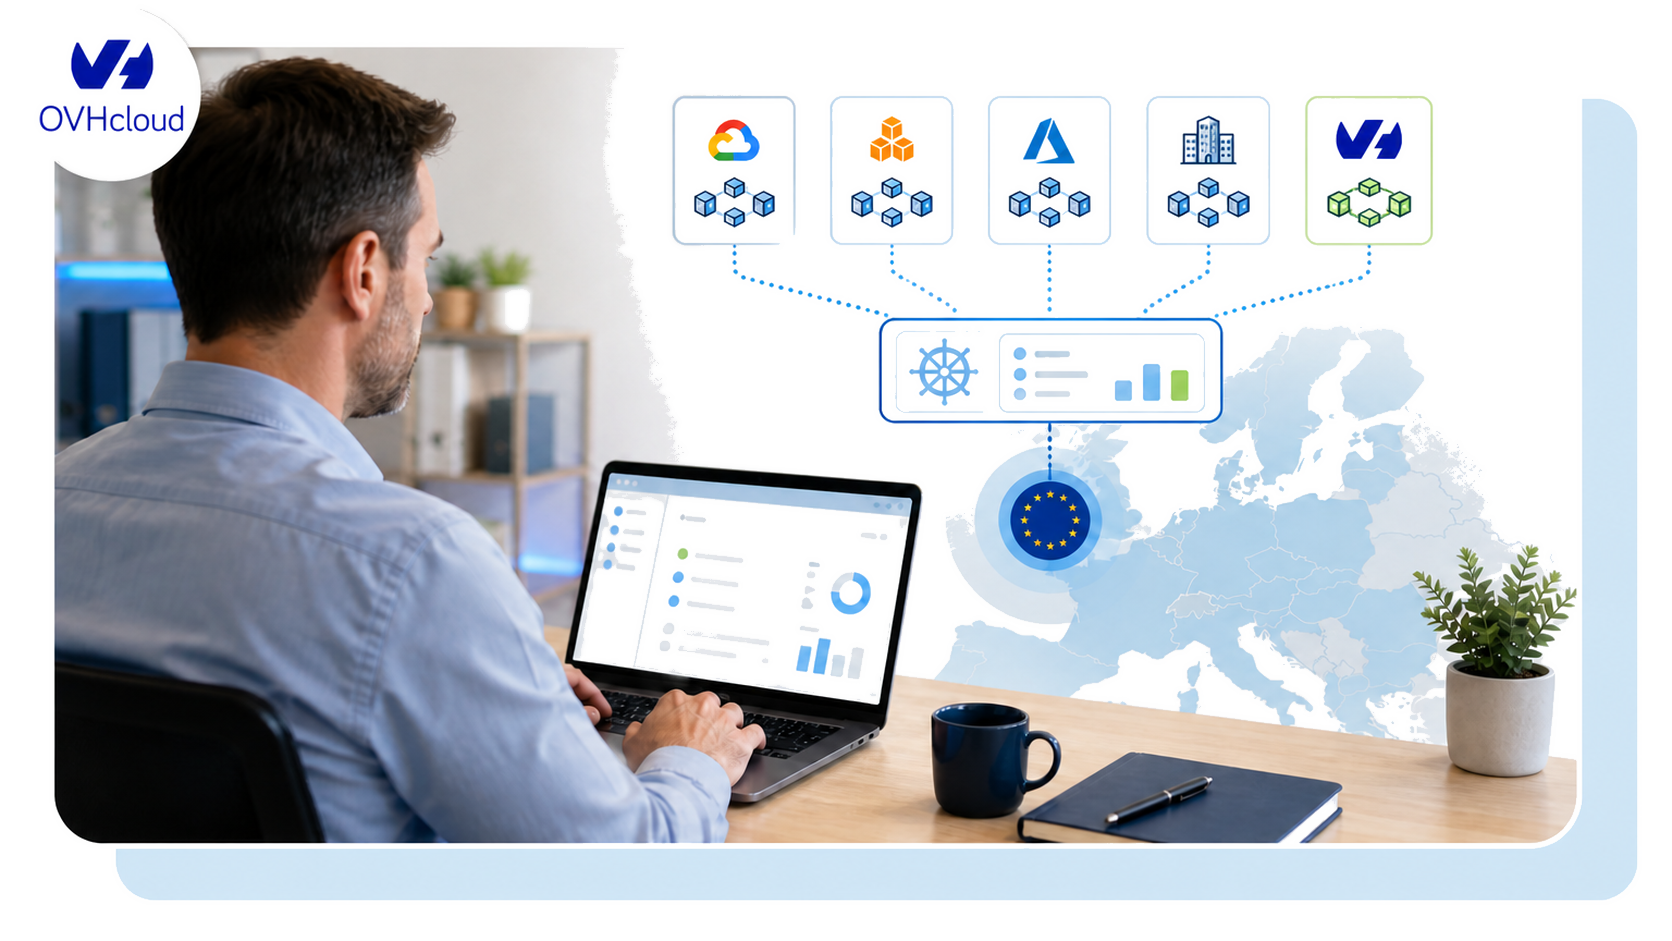
Managed Rancher Service (MRS) host de Rancher Manager voor u op
OVHcloud-infrastructuur, zodat uw team het platform niet meer hoeft te
laten functioneren. Dit is een belangrijk verschil in architectuur: OVHcloud beheert
uw clusters niet direct op GKE, EKS of AKS. Rancher Manager is
wat wordt gehost op OVHcloud, in een EU-regio naar keuze; een
lichtgewicht, alleen uitgaande Rancher-agent draait op elk van uw clusters,
waar ze zich ook bevinden, en rapporteert terug aan de Manager. Uw bestaande GKE-,
EKS-, AKS- of on-prem-clusters blijven precies waar ze zijn, in uw
accounts en onder uw verantwoordelijkheid — MRS geeft uw organisatie één plek
om ze allemaal te zien, te controleren en te besturen. Het is een praktische oplossing voor
elke enterprise die Kubernetes in meer dan één regio of meer
dan één cloudprovider heeft.
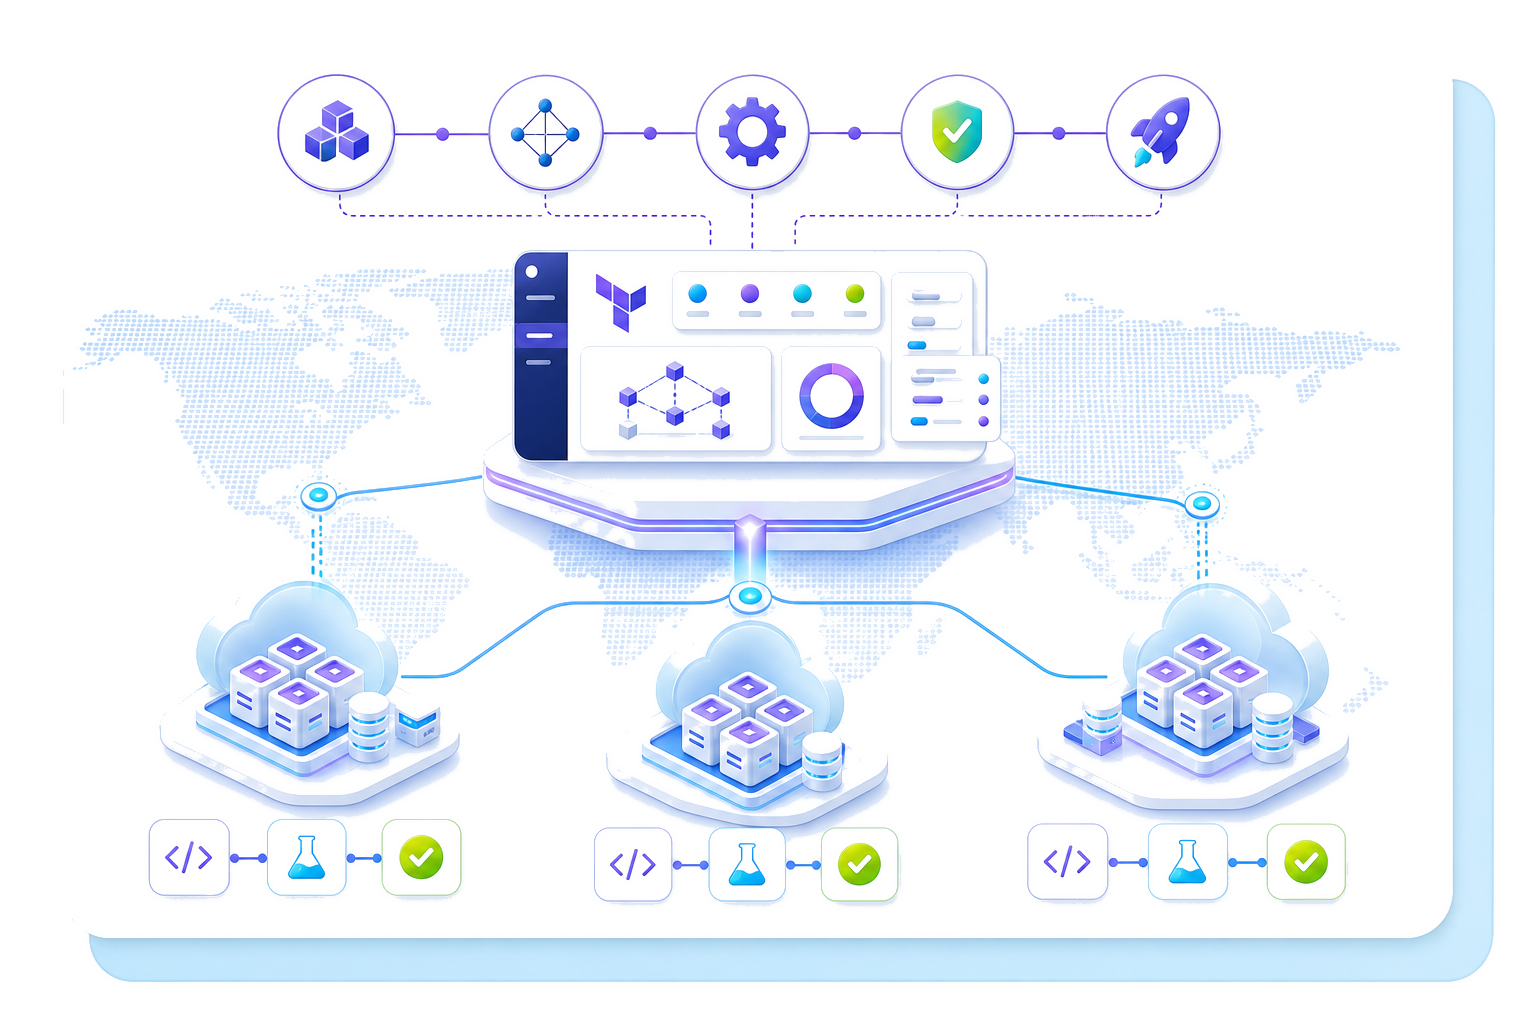
Elk clustertype — beheerd via de cloud, zelf beheerd of OVHcloud-native —
verschijnt in dezelfde Rancher UI, achter dezelfde API's, en kan worden
geprovisioneerd via dezelfde Terraform-resources. Als uw fleet ook
een gedeelde container image store nodig heeft, biedt OVHcloud Managed Private Registry
een op Harbor gebaseerd register waaruit elk cluster in het fleet kan
pullen, ongeacht in welke cloud of regio het draait.
Segmenteer de fleet rond duidelijke verantwoordelijkheden
Definieer een rol één keer in de Rancher Manager en verspreid deze naar elke cluster in de fleet — door de cloud beheerd, zelf beheerd of OVHcloud-native — in plaats van hetzelfde toegangsbeleid te herhalen in drie of vier afzonderlijke consoles. Elke toegangstoekenning, intrekking en toestemmingswijziging wordt vastgelegd in één consistent auditspoor, wat het verschil is tussen een toegangscontrole die een middag duurt en een die een week aan kruisverwijzingen van exports van verschillende providers kost. Dit is de operationele ruggengraat waarmee een groeiende organisatie compliance beheersbaar houdt naarmate de fleet schaalt.
Standaardiseer configuratie zonder lokaal ontwerp te wissen
Als u nieuwe clusters opzet in plaats van bestaande te importeren, gebruik dan de Rancher Manager gehost op OVHcloud om RKE2 te provisioneren — een production-grade, CIS-benchmark-geharde Kubernetes-distributie — of k3s, een lichtgewicht distributie die geschikt is voor edge-implementaties. Beide kunnen worden geprovisioneerd op elke infrastructuur met beschikbare rekenkracht: bare metal op locatie, VM's of IaaS-instances op elke cloudprovider, in elke regio. De provisioning-workflow, RBAC en monitoring zijn identiek in meerdere clouds, ongeacht waar het resulterende cluster fysiek draait.
Voeg bestaande en nieuwe clusters toe zonder workloads opnieuw te ontwerpen
Voor workloads die specifiek EU-soevereiniteit vereisen, voegt u een OVHcloud-native cluster toe aan dezelfde fleet. OVHcloud Managed Kubernetes Service-clusters registreren in dezelfde Rancher Manager als uw geïmporteerde en geprovisioneerde clusters, en verschijnen als volwaardige onderdelen naast uw clusters — dezelfde UI, dezelfde RBAC, dezelfde GitOps-pipelines. In tegenstelling tot clusters op clouds van derden, beheert OVHcloud de MKS-besturingslaag volledig zelf, dus dit is het enige clustertype in uw fleet zonder de operationele last van de besturingslaag, in de EU-regio naar keuze.
Lever goedgekeurde statussen consistent met Rancher Fleet
Houd leveringsdefinities in Git
Definieer applicaties één keer in een Git-repository in plaats van het onderhouden van een afzonderlijke GitOps-pipeline per cloud — het beheerproces volgt herziene wijzigingen, geen eenmalige console-aanpassingen.
Richt u op de juiste clustergroepen
Bundel-targeting synchroniseert via label-selector — alle EU-productieclusters, alle staging, ongeacht de cloud — in plaats van een enkele brede uitrol voor de gehele fleet.
Neem operationele grenzen in acht
Hetzelfde beheer is van toepassing op zowel workload-isolatie als namespace-beleid, dus dezelfde regels gelden overal, niet alleen op de clusters die uw team toevallig het vaakst controleert.
Detecteer en corrigeer afwijkingen
Fleet detecteert continu configuratieafwijkingen tussen wat is gedeclareerd in Git en wat er daadwerkelijk draait, en brengt dit automatisch in overeenstemming op elk cluster in de selector, zonder cloudspecifieke tools.
Automatiseer elke fase van de levenscyclus van het cluster
Bouw één operationeel model op vier fundamenten
Applicatiebeheer
Azure Arc is een Microsoft-product, gebouwd rond het uitbreiden van de besturingslaag van Azure naar andere omgevingen. Google Anthos doet hetzelfde voor GCP, en AWS EKS Anywhere is gebouwd rond AWS-tooling en -licenties. Dit zijn allemaal sterke opties als uw fleet geconcentreerd blijft op de regio-voetafdruk van die ene hyperscaler, maar elk verankert uw beheerlaag — en, tot op zekere hoogte, uw operationele gewoonten — aan een enkele cloud- leverancier, waardoor het cloud-centrische in plaats van cluster-centrische oplossingen zijn. Rancher, en in het verlengde daarvan MRS, is vanaf het begin cloud-agnostisch gebouwd: het beheert elk CNCF-conform cluster als een volwaardig onderdeel, zonder cloud-voorkeur ingebed in het product of de architectuur ervan.
Rolbewust beheer
Als u al zelf-gehoste Rancher draait, is de onderliggende software
identiek — MRS vervangt het niet door iets anders, het
verwijdert de operationele last van het draaien ervan, en de standaard best
practices voor het beheren van de Manager zelf gaan over naar OVHcloud. Hoge
beschikbaarheidsconfiguratie, de onderliggende datastore, certificaatrotatie,
en driemaandelijkse Rancher-releases gaan van de backlog van uw team naar
die van OVHcloud. U behoudt dezelfde interface, dezelfde API's, dezelfde feature-
set en dezelfde Fleet-catalogus die u al kent.
Voor teams die OpenShift Advanced Cluster Management overwegen als een
alternatief: ACM gaat uit van OpenShift- of OCP-compatibele clusters, terwijl
Rancher elke CNCF-conforme Kubernetes-distributie beheert, ongeacht
waar deze is geprovisioneerd, met een ander kostenmodel — OpenShift
licenties per core, terwijl Rancher open source is en MRS geprijsd is per
beheerd cluster.
Monitoring en logging
Dezelfde Prometheus- en Grafana-stack, dezelfde dashboards, waarschuwings- regels en on-call runbooks zijn overal in de fleet van toepassing, of een waarschuwing nu afgaat op een GKE-cluster, een RKE2-cluster op locatie of een OVHcloud MKS- node — dus betrouwbaarheidsvragen krijgen een antwoord voor de hele fleet in plaats van per cloud.
Soevereiniteit en portabiliteit
Rancher wordt uitgebracht onder de Apache License 2.0, en de RKE2- en k3s-
distributies die het provisioneert, zijn CNCF-projecten. MRS draait er geen
eigen fork of een gesloten beheerlaag bovenop: het is
dezelfde open-source Rancher Manager, voor u gehost en beheerd. Als u
ooit besluit om het Rancher-beheer weer zelf uit te voeren, is uw exit-pad
het zelf hosten van identieke open-source project — geen migratie naar een
andere tool, en geen herschrijving van hoe uw clusters zijn geconfigureerd of
hoe uw GitOps-pipelines zijn gestructureerd.
Zowel Azure Arc als Google Anthos leiden fleetbeheergegevens — cluster-
topologie, RBAC, applicatiestatus — via Microsoft of Google
infrastructuur in de Verenigde Staten, wat betekent dat die gegevens onderworpen zijn aan
Amerikaanse jurisdictie, zelfs wanneer elk worker-node in uw fleet zich in een EU-
datacenter of regio bevindt. OVHcloud Managed Rancher Service host de
Rancher Manager op Europese infrastructuur zonder Amerikaans moederbedrijf, dus
de beheergegevens van uw fleet gaan nooit via een Amerikaanse hyperscaler, en dit
vermindert de afhankelijkheid van één enkele hyperscaler voor kritieke workloads — wat
gereglementeerde sectoren (gezondheidszorg, financiële dienstverlening, publieke sector) een
optie onder EU-jurisdictie biedt zonder de clusters op te geven die zij al elders draaien
elders draaien.
Implementeer centraal beheer zonder een ontwrichtende migratie
Als u de geschiktheid wilt valideren vóór dat gesprek, start dan een gratis Kubernetes-cluster op OVHcloud — de MKS Free-tier is gratis, vereist geen creditcard en is beschikbaar in alle 14 regio's, dus u kunt OVHcloud kosteloos toevoegen aan uw bestaande fleet en zien hoe het in uw Rancher Manager verschijnt naast uw andere clusters. Het draait binnen uw bestaande OVHcloud Public Cloud-project, naast alle andere Public Cloud-resources die uw team al gebruikt, en registreert in uw Rancher Manager precies zoals elk ander cluster in de fleet — dezelfde RBAC, dezelfde Fleet GitOps, dezelfde monitoring. Voor productieworkloads draait MKS Standard 3-AZ in Parijs met een SLA van 99,99%.
Voor een bredere context over waar multi-clusterbeheer past binnen de container-tools van OVHcloud, dekt de container-orchestratiehub alles; van Managed Kubernetes voor één cluster tot breed beheer van de volledige fleet met Rancher.