Infra as a Service

Verwerk verkeerspieken zonder downtime en schaal in minuten
Houd uw services online tijdens geplande pieken en onverwachte groei. Plaats een managed Load Balancer voor een on-demand Compute Instance-vloot en breid vervolgens de capaciteit uit zonder eerst uw applicatie opnieuw te ontwerpen. 
Illustratie domeinnamen

Onderscheid echte vraag van aanvallen voordat u schaalt
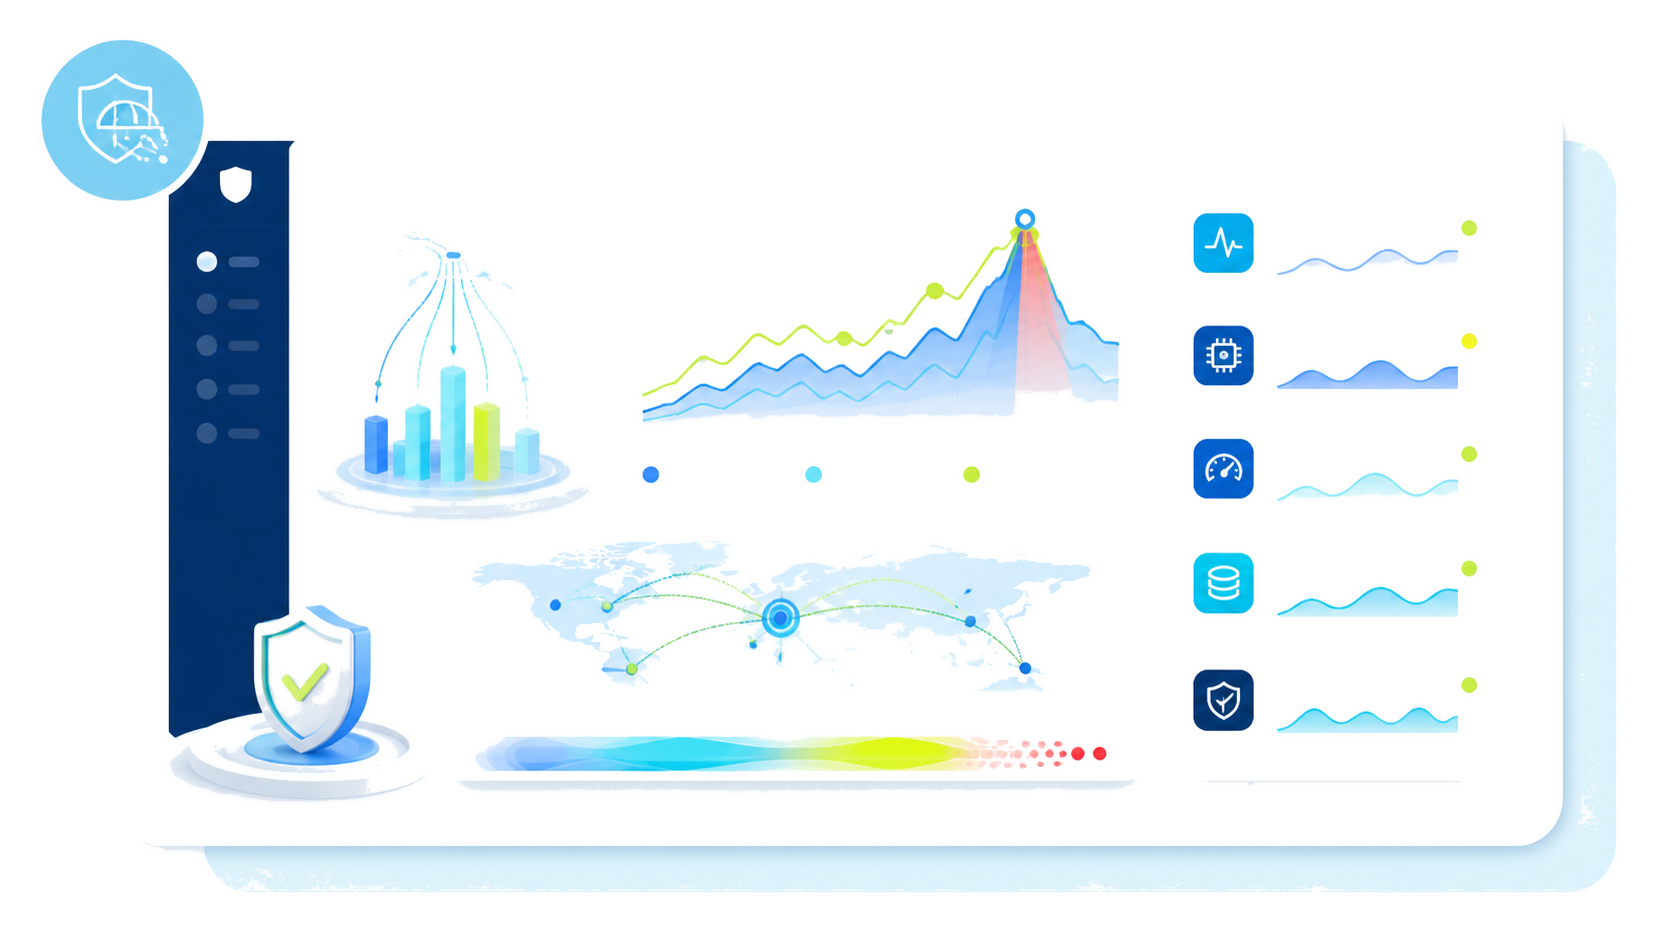
Lees het verhaal achter elke plotselinge verkeerspiek. Verzoekfrequentie, CPU, latentie en verkeersvorm bieden de technische diepgang die nodig is om echte gebruikers, fouten of vijandige activiteiten te detecteren. Om verkeerspieken zonder downtime te verwerken, verdeelt u inkomend verkeer, voegt u capaciteit toe, gebruikt u caching en past u database-optimalisatie toe. Anti-DDoS-beveiliging pakt kwaadaardige stromen aan. Dit inzicht helpt bij het beheren van verkeerspieken, het voorkomen van website-downtime bij hoog verkeer en het vermijden van crashes of een onnodige crash door ongepaste schaling.
[object Object]

Meetbare beveiligingen voor verkeerspieken

Krijg 99,99% SLA Compute en Load Balancing, plus Anti-DDoS-bescherming tot 10 Tbps
99,99% SLA-servicegarantie
99,99% servicegarantie
Anti-DDoS-mitigatiebeveiliging
Inbegrepen mitigatie
Belastingscapaciteitslimieten
Gepubliceerde belastingslimieten

Bouw veerkracht op in routing, compute en data

Houd verzoeken in beweging bij het toegangspunt

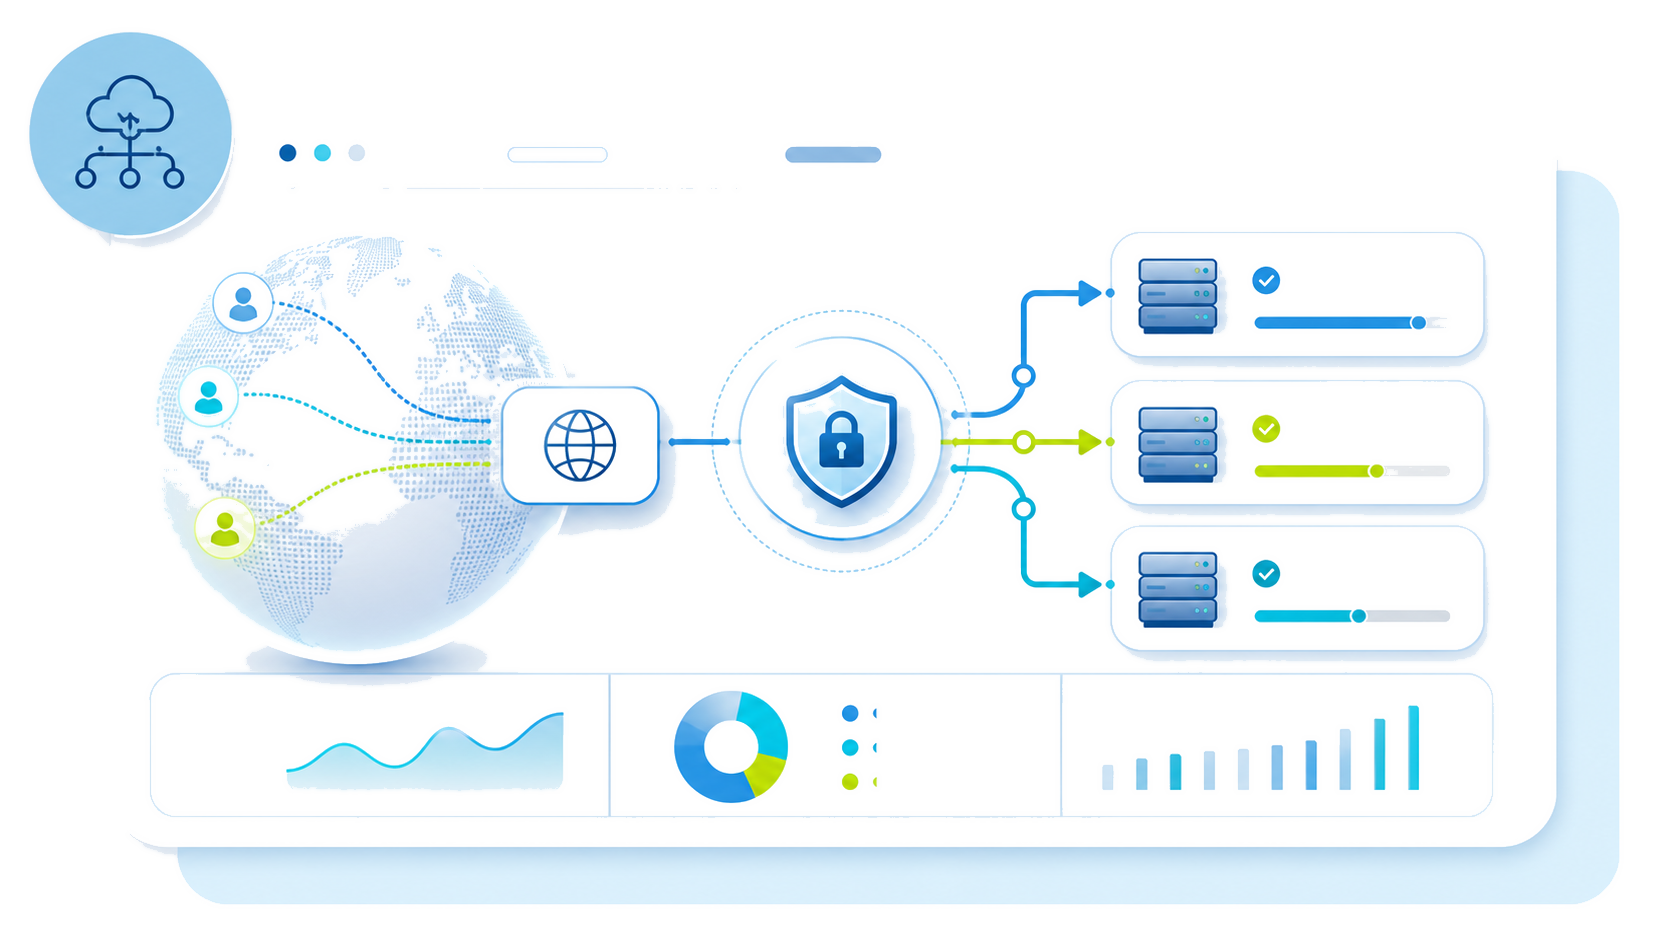
De beheerde Load Balancer controleert de gezondheid van de backend, beëindigt TLS en gebruikt gewogen routing om de levering van verzoeken te regelen. Als een server ongezond wordt, leidt automatische failover gebruikers om naar beschikbare knooppunten.

Stem computercapaciteit af op de waargenomen vraag

Schaal een vloot van identieke Gen3 Compute Instances achter de routinglaag. Kies capaciteit op basis van gemeten verkeerspatronen in plaats van aannames en voeg vervolgens in een gecontroleerde stap knooppunten toe naarmate de vraag groeit. Waar een bedrijf geografische veerkracht vereist, implementeert u over drie beschikbaarheidszones in Parijs of Milaan.

Bescherm de database tegen verplaatste belasting

Extra front-endcapaciteit kan een databasebeperking blootleggen in plaats van deze op te lossen. Bescherm verbindingspools, cache geschikte geraadpleegde gegevens in het geheugen en inspecteer trage zoek- of afrekenquery's voordat u verder schaalt. Deze controles identificeren potentiële knelpunten die extra applicatieknooppunten niet kunnen wegnemen. DDoS-beveiliging pakt vijandig webverkeer aan, terwijl deze gelaagde architectuur legitieme pieken afhandelt.

Behoud een stabiel serviceadres bij elke wijziging

OpenStack OctaviaFloating IPTLS
OpenStack Octavia routeert verzoeken naar gezonde backends, beëindigt TLS en gebruikt gewogen distributie om te voorkomen dat één VM het knelpunt wordt voor het toegangspunt. Een Floating IP behoudt het openbare adres terwijl teams resources binnen het vereiste tijdsbestek vervangen, in grootte aanpassen of laten failoveren.

Selecteer opties op basis van verkeersmetingen en test vervolgens de prestaties onder omstandigheden van flash-sales en media-evenementen. Deze strategieën helpen verkeerspieken op te vangen zonder downtime en beschermen de gebruikerservaring gedurende het schaalvenster.
[object Object]
Een bekende lanceringsdatum geeft teams de tijd om de volledige configuratie te testen onder representatieve zware belasting. Maak tijdelijke Compute Instances aan op basis van een herbruikbare golden image, valideer klantreizen en gebruik gewogen load balancing om capaciteit te introduceren voordat bezoekers arriveren. Deze strategie is effectief voor seizoensgebonden handel, ticketverkoop en geplande media-aandacht. Omdat de extra infrastructuur tijdelijk is, vermijdt het bedrijf betaling voor ongebruikte statische reservecapaciteit tijdens rustigere periodes.

Plotselinge aandacht vereist een snelle, afgemeten reactie. Schaal Compute Instances op aanvraag, valideer elk nieuw knooppunt en verdeel inkomend verkeer over meerdere gezonde servers. Pas rate limiting toe waar een schaarse downstream-bron, zoals authenticatie, voorraadbeheer of betalingsverwerking, bescherming nodig heeft. Breid niet automatisch elke afhankelijkheid uit: lees latentie- en foutindicatoren om te bepalen waar de beperking zich bevindt.

High-availability hosting vereist bescherming tegen zowel verschuivingen in de vraag als uitval van locaties. Een Multi-AZ-architectuur vermindert de afhankelijkheid van één beschikbaarheidszone, terwijl statische capaciteit onmiddellijke ruimte biedt voor gebruikelijke schommelingen. Teams kunnen vervolgens snel resources toevoegen wanneer de omstandigheden die basislijn overschrijden. Bevestig na normalisatie van het verkeer dat wachtrijen, latentie en fouten stabiel blijven voordat tijdelijke nodes worden verwijderd.
Een bekende lanceringsdatum geeft teams de tijd om de volledige configuratie te testen onder representatieve zware belasting. Maak tijdelijke Compute Instances aan op basis van een herbruikbare golden image, valideer klantreizen en gebruik gewogen load balancing om capaciteit te introduceren voordat bezoekers arriveren. Deze strategie is effectief voor seizoensgebonden handel, ticketverkoop en geplande media-aandacht. Omdat de extra infrastructuur tijdelijk is, vermijdt het bedrijf betaling voor ongebruikte statische reservecapaciteit tijdens rustigere periodes.

Maak elke reactie op een piek herhaalbaar

Capaciteitsbasislijn

Voer belastingtests uit op belangrijke gebruikerstrajecten en leg vast waar de prestaties van compute, netwerk of database overbelast raken. Deze basislijn ondersteunt een realistisch plan op basis van de huidige vraag.

Herbruikbare build

Onderhoud een geteste instantie-snapshot of golden image. Elke nieuwe node kan vervolgens dezelfde applicatie-, beveiligings- en netwerkconfiguratie delen.

Operationele zichtbaarheid

Implementeer vóór een gebeurtenis monitoring voor aanvraagvolume, latentie, fouten, CPU, verbindingen en veelgebruikte gegevens. Waarschuwingen helpen teams sneller te reageren op onverwachte vraag.

Schaalvolwassenheid

Gebruik gescripte VM-uitbreiding om verkeerspieken of een door sociale media gedreven toename op te vangen.

Rol piekbeveiliging uit via vier werkstromen

Basislijn en bescherming

Kwantificeer verwacht en plotseling verkeer, definieer servicedoelstellingen en voer belastingtests uit op kritieke paden. Bevestig dat aanvalsmitigatie actief is, zodat teams een toegenomen vraag kunnen afhandelen zonder vijandige activiteiten te verwarren met legitieme groei.

Bouwen en automatiseren

Beschrijf de vloot-, netwerk- en balanceringsconfiguratie met Terraform. Herhaalbare infrastructuurcode helpt engineers om consistent capaciteit toe te voegen binnen minuten of uren, in plaats van servers handmatig opnieuw op te bouwen tijdens een incident.

Valideer data en ervaring

Test databaseverbindingen, foutpercentages en laadtijden onder verhoogd verkeer. Neem node- en zonefouten op om te bevestigen dat de architectuur een soepele gebruikerservaring behoudt wanneer individuele componenten onbeschikbaar worden.

Opereren en herstellen

Documenteer schalingstriggers, goedkeurings- en contactpaden, rollback-richtlijnen en eigenaarschap. Definieer wanneer tijdelijke capaciteit veilig kan worden verwijderd na een viraal moment, gebaseerd op een stabiele servicegezondheid in plaats van de eerste daling in verkeer.

Verwijder tijdelijke capaciteit wanneer de prestaties stabiliseren
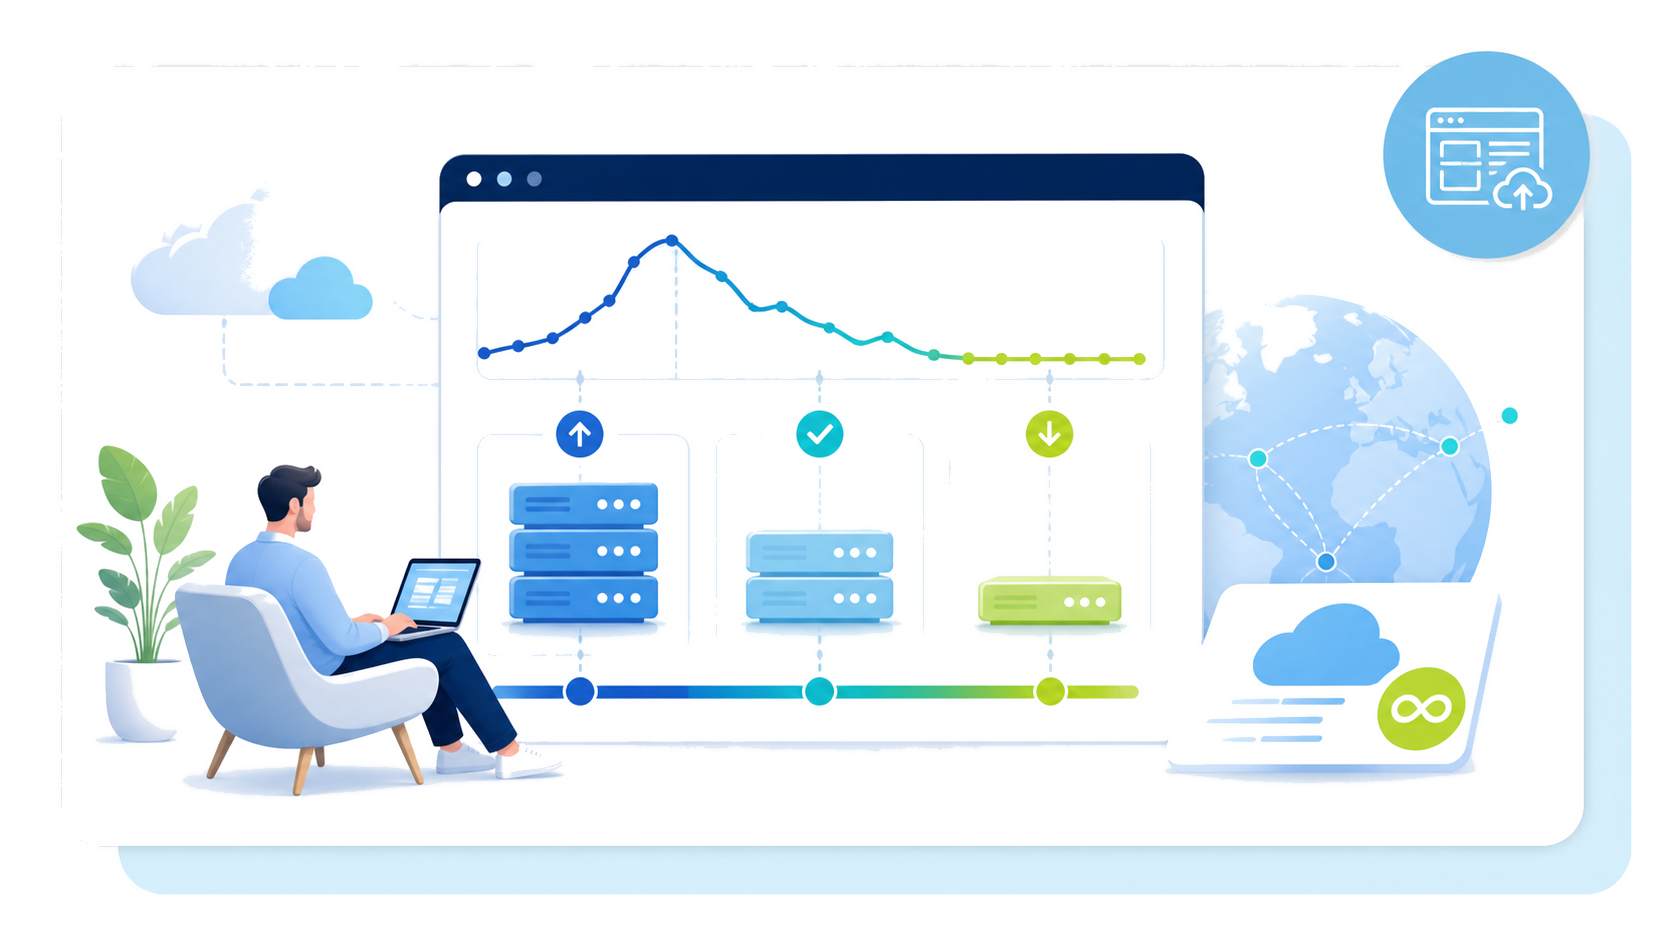
Facturatie per seconde voor Compute Instances, met een minimum van 60 seconden vanaf mei 2026, stemt tijdelijke capaciteit af op elke piek. Observeer wanneer de applicatievraag normaliseert, de wachtrij met verzoeken leegloopt en de servicesnelheid stabiliseert voordat overtollige nodes efficiënt worden verwijderd. Deze weloverwogen aanpak helpt kostenbeheersing te garanderen zonder crashes te riskeren. Onbeperkt ongemeten uitgaand verkeer in de meeste regio's kan onnodige onzekerheid voor content-zware cloudhosting verminderen; controleer de regionale beschikbaarheid en voorwaarden voor uw bedrijf.
[object Object]
Bereid uw infrastructuur voor op de volgende piek
Start een Public Cloud-proefperiode of activeer een beheerde Load Balancer. Implementeer, test en verfijn uw respons voordat de vraag stijgt.
Activeer Load Balancer