Vous gérez des clusters Kubernetes répartis sur plusieurs fournisseurs de cloud ?
Gérez des clusters hétérogènes comme un parc gouverné unique
Les équipes peuvent examiner les changements par le biais de Git, utiliser GitOps pour favoriser les états approuvés et consulter la documentation diffusée avant le déploiement. Cette approche est compatible avec AKS et d'autres environnements Kubernetes, sans nécessiter d'implémentations identiques de stockage, de réseau ou de registre de conteneurs. La gouvernance centrale uniformise l'intention plutôt que chaque composant technique. Une équipe peut sélectionner un stockage pour la localisation des données, tandis qu'une autre a recours à une mise en œuvre différente pour la performance. Toutes deux suivent toujours des processus communs en matière de politique, de revue de code et de conformité pour l’ensemble du parc.
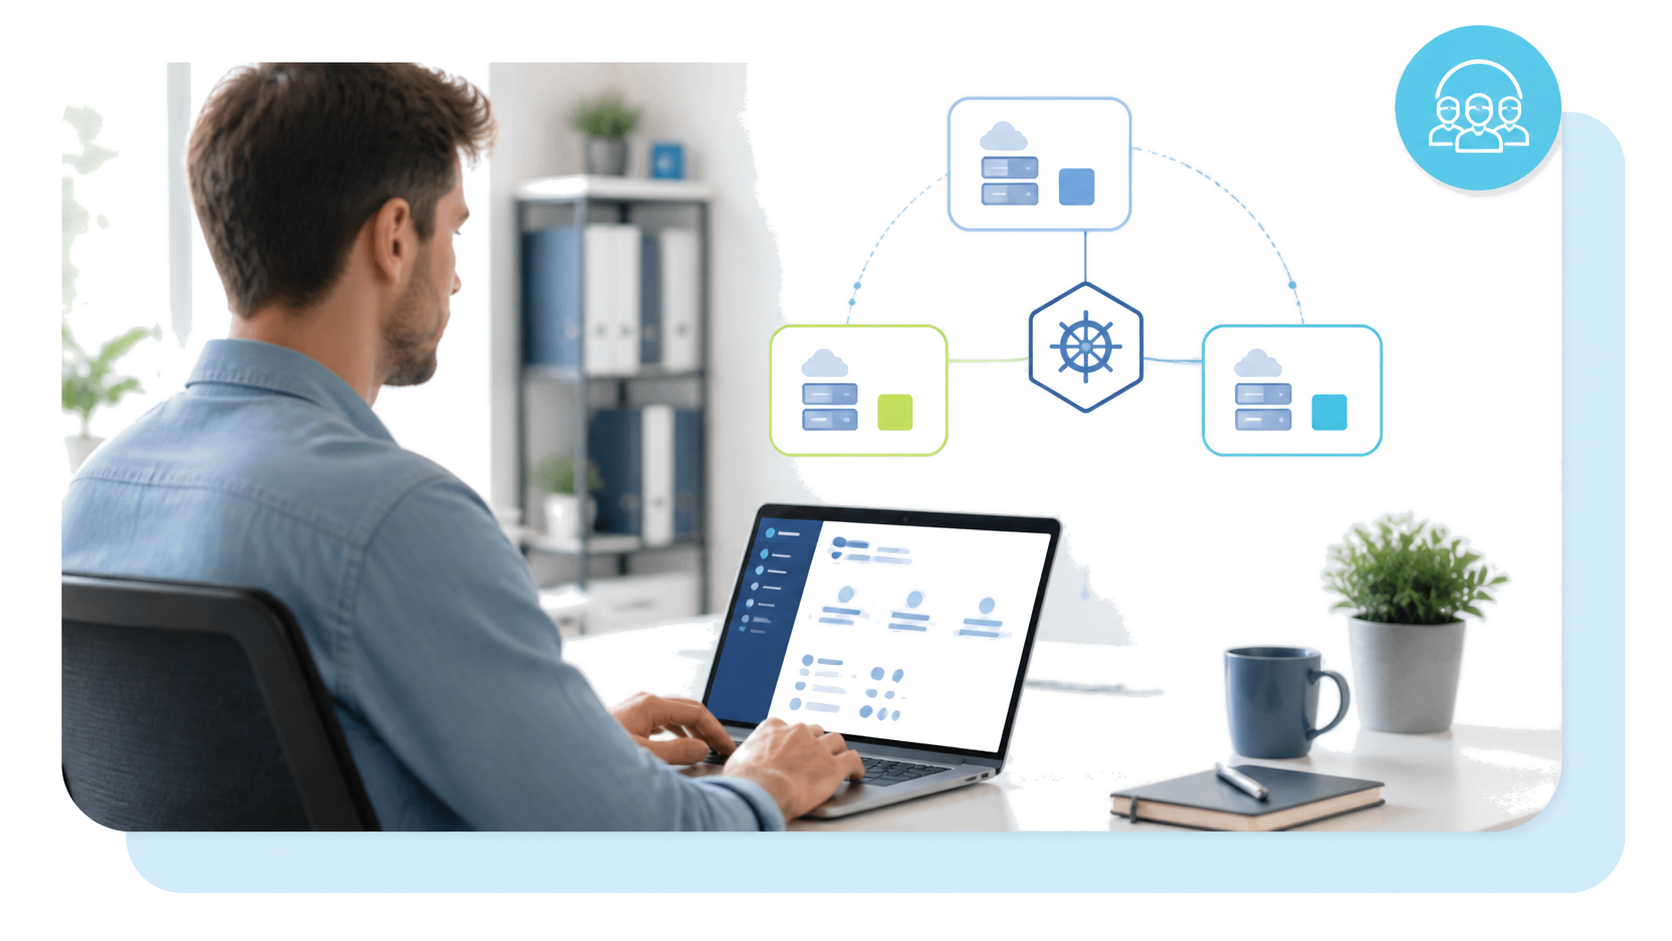
Une souveraineté gérée sans verrouillage de plateforme
Articulez la gouvernance autour d'une architecture de charge de travail distribuée
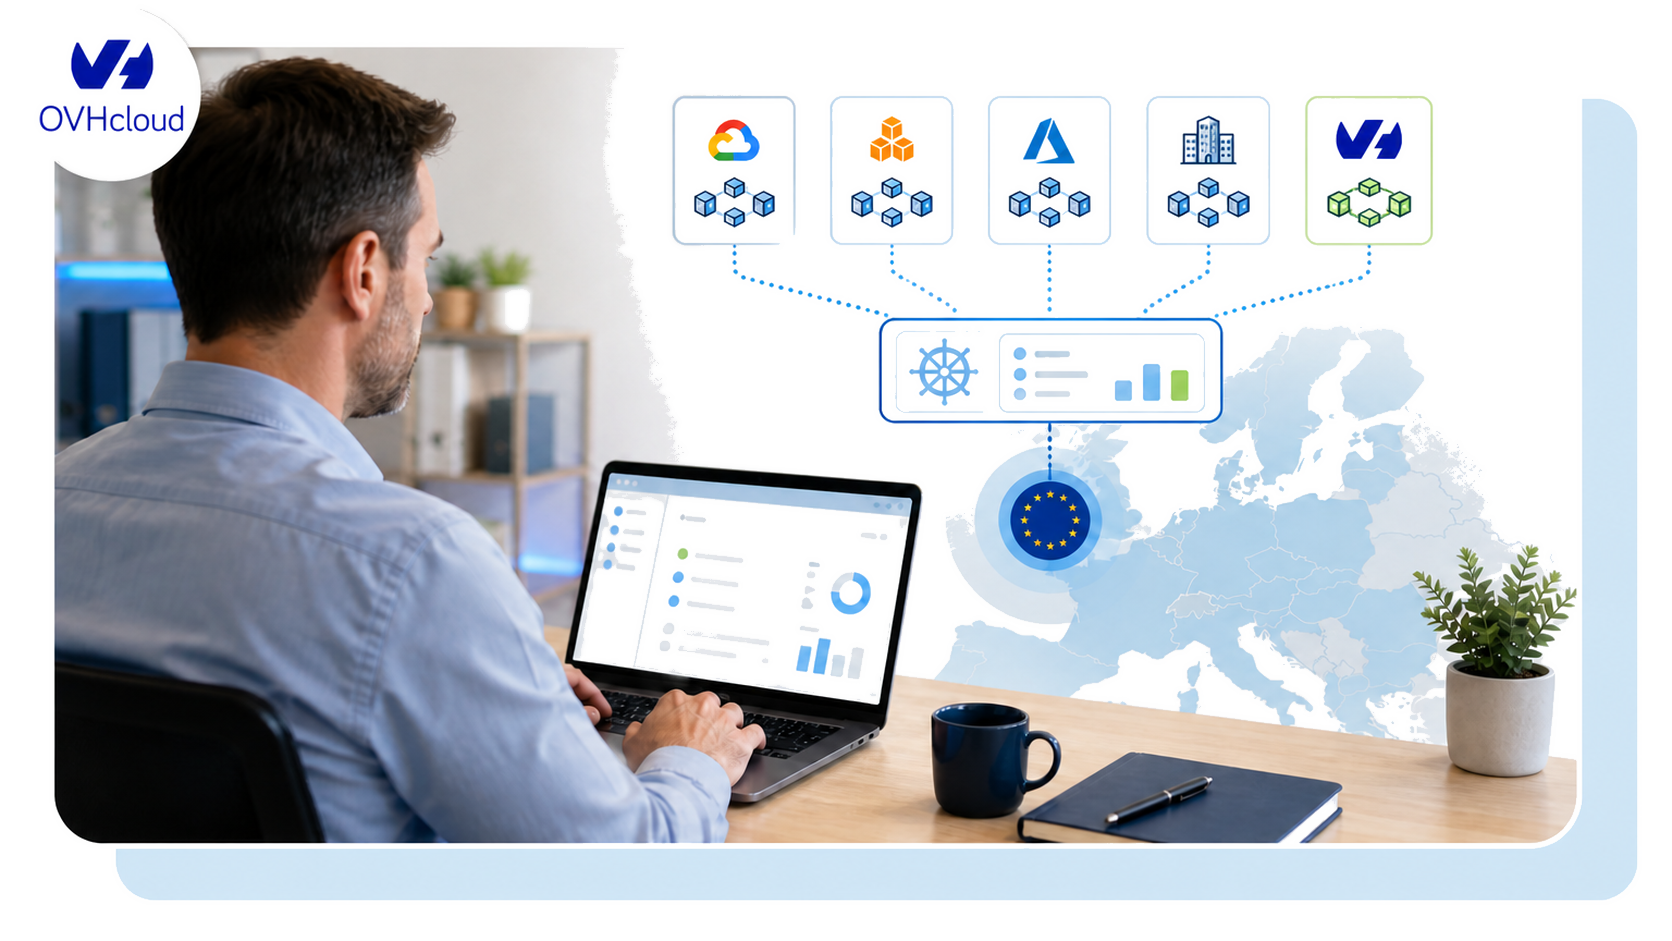
Managed Rancher Service (MRS) héberge Rancher Manager pour vous sur
l'infrastructure d’OVHcloud, de sorte que votre équipe n’a plus besoin de
gérer cette plateforme. Il s'agit d'une distinction importante du point de vue de l’architecture : OVHcloud ne gère pas
vos clusters directement sur GKE, EKS ou AKS. C’est Rancher Manager qui est
hébergé sur OVHcloud, dans la région de votre choix au sein de l’UE. Un
agent Rancher léger, sortant uniquement, s'exécute sur chacun de vos clusters,
où qu'ils se trouvent, et communique les informations au Manager. Vos clusters GKE,
EKS, AKS ou sur site existants restent exactement au même endroit, sous vos
comptes et votre responsabilité. MRS permet à votre entreprise
de tous les voir, les contrôler et les gouverner depuis un seul et même endroit. Il s’agit d’une solution pratique pour
toutes les sociétés utilisant Kubernetes dans plusieurs régions ou avec
de multiples fournisseurs de cloud.
Chaque type de cluster (géré par le cloud, autogéré ou natif d’OVHcloud)
apparaît dans la même interface utilisateur Rancher, derrière les mêmes API, et peut être
provisionné via les mêmes ressources Terraform. Si votre parc a également
besoin d'un magasin d'images de conteneurs partagé, Managed Private Registry d’OVHcloud
fournit un registre fondé sur Harbor, à partir duquel chaque cluster du parc peut
extraire des images, quel que soit le cloud ou la région où il s'exécute.
Segmentez le parc autour de responsabilités claires
Définissez un rôle une fois dans Rancher Manager et propagez-le à chaque cluster du parc (géré par le cloud, autogéré ou natif d’OVHcloud), au lieu de répéter la même politique d'accès sur trois ou quatre consoles distinctes. Chaque octroi, révocation ou modification d'autorisation d'accès est enregistré(e) dans une piste d'audit unique et cohérente, ce qui distingue une revue des accès qui prend un après-midi d’une revue nécessitant une semaine de recoupements d'exports provenant de différents fournisseurs. Il s’agit du pilier opérationnel qui permet à une entreprise en pleine croissance de maintenir la conformité à un niveau gérable à mesure que le parc évolue.
Standardisez la configuration sans abandonner la conception locale
Si vous mettez en place de nouveaux clusters plutôt que d'importer des modèles existants, utilisez Rancher Manager hébergé sur OVHcloud pour provisionner RKE2 (une distribution Kubernetes de qualité production, renforcée selon les benchmarks CIS) ou k3s, une distribution légère convenant aux déploiements en périphérie. Les deux types de clusters peuvent être provisionnés sur toute infrastructure disposant de ressources de calcul : bare metal sur site, machines virtuelles ou instances IaaS, quel que soit le fournisseur de cloud et dans toutes les régions. Le flux de travail de provisionnement, le contrôle d’accès fondé sur les rôles (RBAC) et la surveillance sont identiques sur des clouds multiples, quel que soit l'endroit où le cluster résultant s'exécute physiquement.
Ajoutez des clusters nouveaux ou existants sans avoir à remanier les charges de travail
Pour les charges de travail nécessitant spécifiquement une souveraineté européenne, ajoutez un cluster natif d’OVHcloud au même parc. Les clusters de Managed Kubernetes Service d’OVHcloud s'enregistrent dans le même Rancher Manager que vos clusters importés et provisionnés, et apparaissent comme des objets de première classe à côté de ces derniers : même interface utilisateur, même RBAC, mêmes pipelines GitOps. Contrairement aux clusters sur des clouds tiers, le groupe OVHcloud gère entièrement le plan de contrôle MKS par lui-même. Il s'agit donc du seul type de cluster de votre parc n’impliquant pour vous aucune charge opérationnelle en matière de plan de contrôle, dans la région européenne de votre choix.
Livrez systématiquement des états approuvés avec Rancher Fleet
Conserver les définitions de livraison dans Git
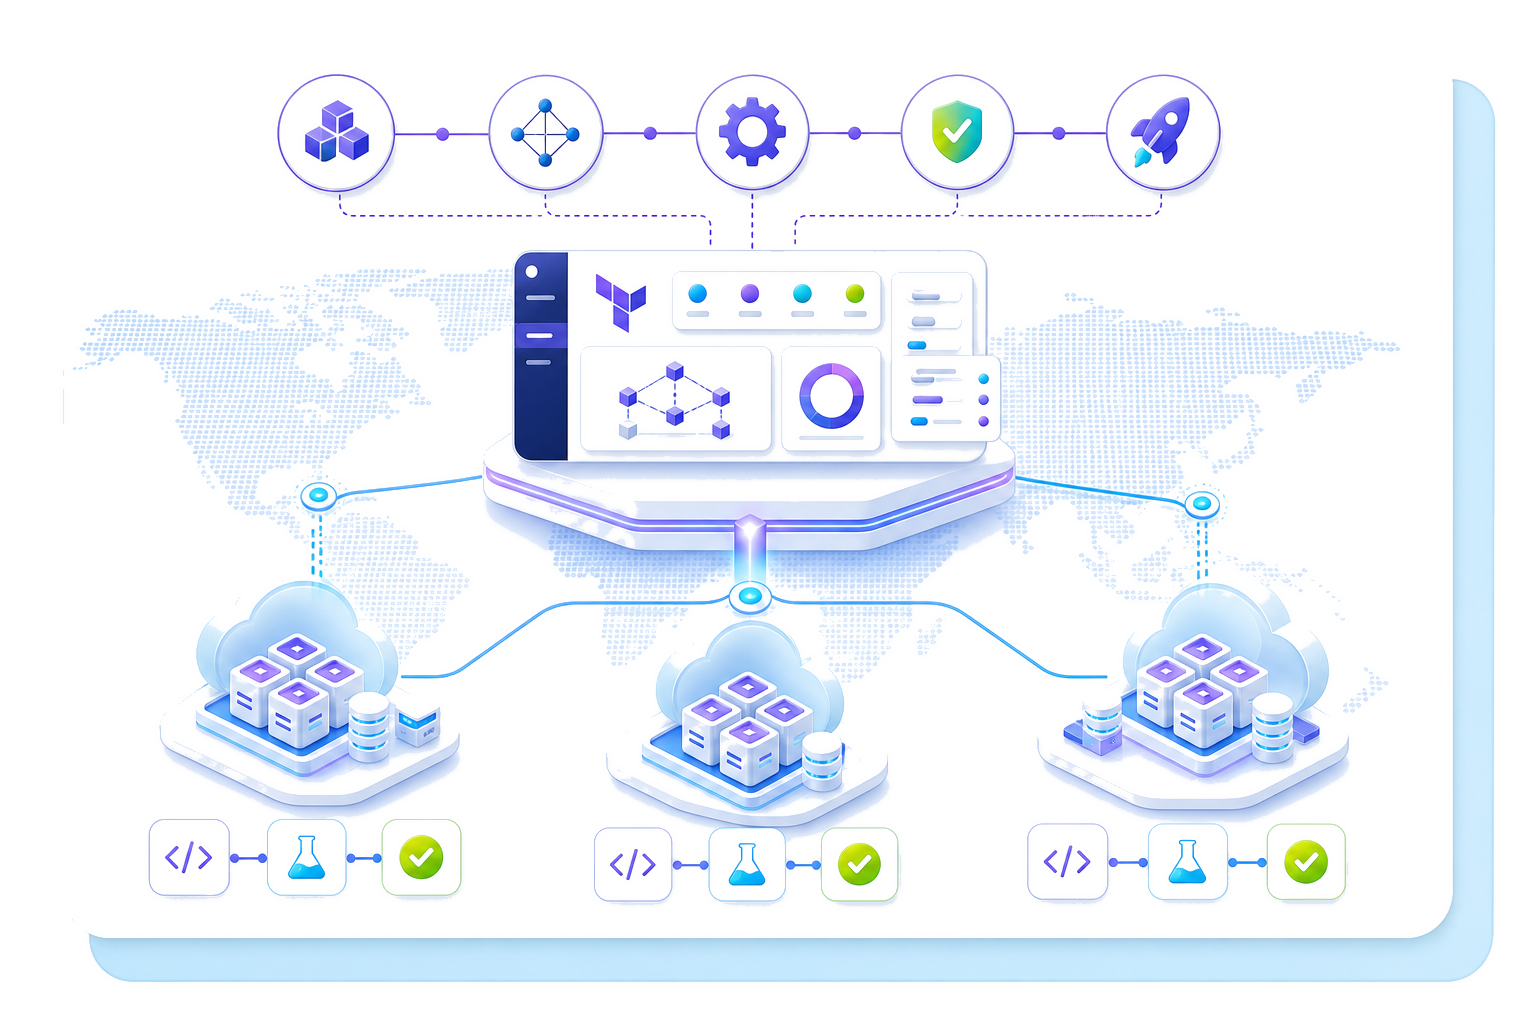
Définissez les applications une fois dans un dépôt Git plutôt que de maintenir un pipeline GitOps distinct par cloud : le processus de gestion suit les changements passés en revue, et non les modifications ponctuelles sur la console.
Cibler les bons groupes de clusters
Le ciblage par groupes se synchronise par sélecteur d'étiquettes (tous les clusters de production de l'UE, tous les environnements de préproduction, quel que soit le cloud), au lieu d'un déploiement unique à l'échelle du parc.
Respecter les limites opérationnelles
La même gouvernance s'applique à l'isolation des charges de travail et à la politique d'espaces de noms, de sorte que les mêmes règles s'appliquent partout, et pas uniquement sur les clusters que votre équipe vérifie le plus souvent.
Détecter et corriger les divergences
Fleet détecte en permanence la dérive de configuration entre ce qui est déclaré dans Git et ce qui est réellement en cours d'exécution, et procède à une réconciliation automatique sur chaque cluster du sélecteur, sans outils spécifiques à chaque cloud.
Automatisez chaque étape du cycle de vie du cluster
Construisez un modèle opérationnel en vous appuyant sur quatre piliers
Opérations d'application
Azure Arc est un produit de Microsoft, conçu pour étendre le plan de contrôle d'Azure à d'autres environnements. Google Anthos fait de même pour GCP et AWS EKS Anywhere a été développé autour des outils et des licences AWS. Toutes ces solutions constituent de bonnes options si votre flotte va rester concentrée sur l'empreinte régionale de cet hyperscaler, mais chacune d’entre elles ancre votre plan de gestion, et, dans une certaine mesure, vos habitudes opérationnelles, à un seul fournisseur de cloud. Il s’agit donc de solutions centrées sur le cloud plutôt que sur le cluster. Rancher, et par extension MRS, a été conçu dès l’origine pour être agnostique du cloud : tout cluster conforme à la CNCF est géré comme un objet de première classe, sans préférence pour un cloud intégrée au produit ou à son architecture.
Gouvernance fondée sur les rôles
Si vous utilisez déjà Rancher auto-hébergé, le logiciel sous-jacent
est identique : MRS ne le remplace pas par autre chose, mais
supprime la charge opérationnelle liée à son exécution, tandis que les meilleures pratiques
standard de gestion du Manager lui-même sont transférées à OVHcloud. La configuration de haute
disponibilité, le datastore de sauvegarde, la rotation des certificats
et les versions trimestrielles de Rancher passent du backlog de votre équipe à celui
d’OVHcloud. Vous conservez l’interface, les API, l’ensemble de
fonctionnalités et le catalogue Fleet que vous connaissez déjà.
Pour les équipes évaluant OpenShift Advanced Cluster Management à titre
d’alternative : ACM implique des clusters OpenShift ou compatibles OCP, tandis que
Rancher gère toute distribution Kubernetes conforme à la CNCF, quel que soit
l'endroit où elle est provisionnée. Le modèle de coût diffère également : OpenShift
accorde des licences par cœur, tandis que Rancher est open source et MRS est facturé par
cluster géré.
Surveillance et journalisation
La même pile Prometheus et Grafana, les mêmes tableaux de bord, règles d'alerte et runbooks d'astreinte s'appliquent à l’ensemble du parc, qu'une alerte se déclenche sur un cluster GKE, un cluster RKE2 sur site ou un nœud MKS d'OVHcloud. Les questions de fiabilité obtiennent ainsi une réponse à l'échelle du parc plutôt que par cloud.
Souveraineté et portabilité
Rancher est publié sous licence Apache 2.0, tandis que les distributions RKE2 et k3s
qu'il provisionne sont des projets CNCF. MRS n’ajoute pas à cela un
fork propriétaire ni une couche de gestion fermée : il s’agit du
même Rancher Manager open source, hébergé et exploité pour vous. Si vous
décidez un jour de rapatrier la gestion de Rancher en interne, votre stratégie de sortie consiste à
auto-héberger le projet open source identique, sans migration vers un
outil différent, ni réécriture de la configuration de vos clusters ou
de la structure de vos pipelines GitOps.
Azure Arc et Google Anthos acheminent tous deux les données de gestion du parc (topologie
de cluster, RBAC, état des applications) via l'infrastructure de Microsoft ou de Google
aux États-Unis, ce qui signifie que ces données sont soumises à la
compétence américaine, même lorsque chaque nœud de travail de votre parc se trouve dans un
datacenter ou une région de l’UE. Managed Rancher Service d’OVHcloud héberge
Rancher Manager sur une infrastructure européenne sans société mère américaine, de sorte que
les données de gestion de votre parc ne transitent jamais par un hyperscaler américain. Cela
réduit aussi la dépendance vis-à-vis d’un seul hyperscaler pour les charges de travail critiques, offrant aux
équipes réglementées (santé, services financiers, secteur public) une
option relevant de la compétence européenne, sans abandonner les clusters qu'elles exploitent déjà
ailleurs.
Adoptez une gouvernance centrale sans migration perturbatrice
Si vous souhaitez vérifier l'adéquation avant cette conversation, démarrez un cluster Kubernetes gratuit sur OVHcloud. L'offre MKS Free est gratuite, ne nécessite pas de carte bancaire et est disponible dans les 14 régions. Vous pouvez donc ajouter OVHcloud à votre parc existant sans frais et le voir apparaître dans votre Rancher Manager à côté de vos autres clusters. Il fonctionne dans le cadre de votre projet Public Cloud d’OVHcloud existant, parallèlement à toute autre ressource Public Cloud que votre équipe utilise déjà, et s'enregistre dans votre Rancher Manager de la même manière que tout autre cluster du parc : le RBAC, le GitOps de Fleet et la surveillance sont identiques. Pour les charges de travail en production, MKS Standard fonctionne en 3-AZ à Paris avec un SLA (engagement de niveau de service) de 99,99 %.
Pour plus de contexte sur la place de la gestion multi-cluster dans les outils de conteneurs d'OVHcloud, le hub d'orchestration de conteneurs donne une vision complète, de Managed Kubernetes à cluster unique à la gestion à l'échelle du parc avec Rancher.