Infraestructura anti-DDoS
La Infraestructura anti-DDoS de OVHcloud te protege frente a la ciberdelincuencia
Todos los productos de OVHcloud incluyen protección Anti-DDoS por defecto, mitigando ataques a una escala de varios terabits por segundo.
Protección a medida para cada carga de trabajo con Anti-DDoS Profiling.
Sencillo e inteligente
Todos los productos de OVHcloud incluyen por defecto nuestra protección anti-DDoS activada. ¿Necesitas protección adicional? Personaliza las reglas desde el panel de control y ajústalas a cada carga de trabajo con Anti-DDoS Profiling.
Presencia mundial
OVHcloud opera su propia red mundial distribuida, con una tasa de transferencia suficiente para mitigar los ataques, independientemente del lugar de origen. De este modo, podemos seguir ofreciendo un servicio óptimo a nuestros clientes, incluso durante un ataque activo.
Ahorro
Disfruta de nuestra protección anti-DDoS sin coste adicional, independientemente del tamaño de tu proyecto: desde un blog personal hasta una infraestructura cloud a gran escala. Ya no tendrás que aumentar tus cargas de trabajo para mantener la misma calidad de servicio (QoS) durante un ataque, ya que la mitigación se activa en cuestión de segundos.
Saca el máximo partido a nuestra Infraestructura anti-DDoS
La solución anti-DDoS ofrece:
- Capacidad de varios Tbit/s para el filtrado global de ataques
- detección de ataques constante y rápida mitigación del tráfico malicioso;
- ancho de banda ilimitado y sin coste adicional, independientemente del volumen del ataque;
- protección continua y sin límite de duración, para protegerte durante toda la duración del ataque DDoS.
Además, nuestra infraestructura dispone de:
- una amplia experiencia en la protección de diferentes servicios, desde pequeños servidores web hasta servicios DNS, pasando por soluciones de web hosting o plataformas cloud;
- alto rendimiento gracias a las mejores soluciones de hardware y software del mercado;
- soberanía de los datos para garantizar que el tráfico no se comparte con terceros;
- personalización real para responder a tus necesidades y componentes adaptados.
Directrices para mitigar un ataque DDoS
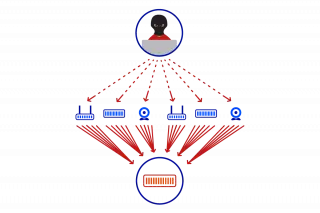
¿Estás preparado para un ataque DDoS? Adelántate y configura reglas especiales de Edge Network Firewall para sustituir a las reglas de firewall del servidor durante el ataque. En nuestra guía te explicamos cómo prepararte ante un ataque de botnets, en qué fijarse y a qué servicios prestar más atención.
Sistema de defensa en varias capas (o etapas)
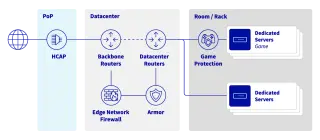
Para garantizar la mejor calidad de filtrado del tráfico de red con una latencia añadida mínima en tus servicios, OVHcloud divide cada nodo de mitigación en diferentes etapas. Cada parte se encarga de una tarea determinada e implementa una lógica diferente. Asimismo, utilizamos las últimas innovaciones de hardware y software del sector para ofrecerte un servicio de vanguardia.
Mejora tu protección con Network Security Dashboard
Visualiza tu información de forma clara e inmediata y controla cómo los sistemas de defensa de red de OVHcloud protegen tus servicios de IP pública frente a los ataques de red.
- Centralizado: accede directamente a este servicio desde tu área de cliente y consulta información de manera inmediata sobre tu protección de red.
- Herramientas de monitorización avanzadas: el panel de control incluye logs de actividad anti-DDoS detallados, gráficos de tráfico dinámicos y estadísticas para ofrecerte una visión completa de tu seguridad.
Ajusta la protección a tu carga de trabajo
Las nuevas opciones de personalización te permiten proteger mejor las cargas de trabajo con un uso intensivo de la red frente a posibles ataques. Aplica un perfil adaptado a tu aplicación y configura el nivel de sensibilidad de tus direcciones IP para ajustar la mitigación al comportamiento real de tu servicio: mayor protección y menos falsos positivos ante picos de tráfico legítimo. La función adapta la mitigación, sin sustituirla. Si la desactivas, tu IP vuelve a estar protegida de forma predeterminada. Configúralo tú mismo desde el panel de control.

Protección de la capa de aplicación
En algunos casos, una protección genérica puede no ser suficiente puede ser insuficiente, como en el caso de los servicios web y de gaming, que suelen recibir un gran número de ataques en sus aplicaciones. En estos casos, los atacantes aprovechan la lógica de la capa de aplicación, que hace que estas amenazas sean invisibles para un cortafuegos genérico. OVHcloud ofrece diferentes soluciones específicas para ayudarte a proteger todos tus servicios.
¿Empezamos?
Crea una cuenta y lanza tus servicios en cuestión de minutos
Selecciona la mejor protección para tus necesidades
FAQ
¿De qué tipo de ataques me protege la Infraestructura anti-DDoS de OVHcloud?
La ciberseguridad nos protege frente a diferentes amenazas. Los ataques de red (o vectores de ataque) combinan distintos factores y pueden cambiar con el tiempo, así como ser específicos en función del proveedor. Nuestra Infraestructura anti-DDoS nos protege, en concreto, frente a las principales de estas amenazas: los ataques por denegación de servicio distribuidos, inundación de paquetes (incluyendo inundaciones SYN), el spoofing, ataques de amplificación o de paquetes malformados, etc. Así pues, nuestra protección DDoS permite hacer frente a estos ataques, que en su mayoría no pueden ser filtrados por la infraestructura del cliente por sí sola, ya que saturan el enlace situado delante del servidor.
¿Qué soluciones de OVHcloud disfrutan de la protección anti-DDoS?
Todos los productos y soluciones de OVHcloud disfrutan de nuestra protección anti-DDoS, que cubre no solo el perímetro de nuestra red, sino también nuestro backbone, para proteger todos aquellos elementos expuestos desde la red de OVHcloud hacia el mundo exterior.
¿Por qué es necesaria la Infraestructura anti-DDoS de OVHcloud en mi servidor?
La probabilidad de ser objeto de un ataque DDoS es cada vez más elevada y frecuente. Con la protección anti-DDoS de OVHcloud podrá proteger tus servicios frente a este tipo de amenazas, garantizando que tus usuarios no detectan problemas como una navegación lenta o páginas inaccesibles.
¿Tendré que pagar más si soy objeto de un ataque de gran envergadura?
No, la Infraestructura anti-DDoS de OVHcloud ofrece una protección ilimitada y sin coste adicional, independientemente del ancho de banda. Nuestra protección está incluida en el precio de nuestros productos.
¿Seguiré estando protegido aunque se desactive la mitigación?
Sí, nuestro sistema de detección permanece activo en todo momento. Así pues, si se detecta un comportamiento sospechoso, el tráfico pasa a «mitigación» y se realiza un análisis más profundo, que puede incluir el filtrado del tráfico. Cuando la mitigación se desactiva, el sistema de detección vuelve a funcionar con normalidad, aunque permanece activo y listo para mitigar cualquier actividad maliciosa por parte de un posible atacante.
¿Puedo ajustar el Anti-DDoS a mi carga de trabajo?
Sí, con las nuevas opciones de Anti-DDoS Profiling, puedes adaptar la protección de tus IP públicas a tu aplicación y ajustar su sensibilidad. Así, podrás proteger mejor servicios que dependen de un uso intensivo de la red, como las VPN, blockchain o gaming, con menos falsos positivos en el tráfico legítimo. Configúralo tú mismo desde el panel de control.
¿Cambia el Profiling mi protección actual?
No. La función solo adapta la mitigación a las cargas de trabajo indicadas. Todo lo demás sigue protegido como hasta ahora y, si desactivas una política, la IP vuelve a la protección por defecto.
¿Existe un límite con respecto al número de ataques al mes que pueden mitigarse?
No, nuestra protección es ilimitada, independientemente del número de ataques DDoS que reciba tu servicio.
¿La solución anti-DDoS deja de funcionar si el ataque supera el umbral de tráfico definido en GB/s?
No aplicamos ningún límite en términos de tráfico, independientemente del volumen del ataque.
¿Qué es el VAC?
El VAC, uno de los principales componentes de la Infraestructura anti-DDoS de OVHcloud, combina diferentes tecnologías desarrolladas por OVHcloud y especialmente diseñadas para mitigar ataques DDoS. Así pues, el VAC puede filtrar el tráfico entrante para que solo los paquetes de datos legítimos puedan pasar y llegar al servidor, mientras que se bloquea el tráfico ilegítimo. El VAC de OVHcloud está compuesto por el Edge Network Firewall y los componentes de Armor.
¿Qué significa si hay entradas en el registro de actividad del Scrubbing Center?
Desde hace ya varios años, OVHcloud ofrece un sistema anti-DDoS para proteger tus direcciones IP públicas. Ahora es posible consultar la actividad de este sistema directamente desde el área de cliente. El registro del Scrubbing Center recopila todas las actividades sospechosas detectadas. Para los eventos más recientes, también puedes consultar los gráficos de tráfico relacionados.
No veo ninguna entrada en el registro del Scrubbing Center, ¿es normal?
Sí, es una buena señal. Significa que no hemos detectado ningún ataque sospechoso contra sus direcciones IP públicas.
¿Por qué no aparecen los gráficos de tráfico o los registros para las direcciones IP públicas que he introducido?
Estos datos solo están disponibles para las direcciones IP públicas durante un evento de detección automática de la Infraestructura anti-DDoS (cuando el tráfico se redirige a través del Scrubbing Center para un análisis o una limpieza más profundos).
¿Por qué no puedo ver los gráficos de tráfico para determinadas entradas del registro del Scrubbing Center?
Ten en cuenta que los gráficos de tráfico solo reflejan los datos de las dos últimas semanas, mientras que los registros están disponibles durante un período de un año.