Proteja su cadena de suministro de software desde la compilación hasta el despliegue
Verifique cada componente de su pipeline
Construya la garantía de lanzamiento sobre controles verificables


Proteja cada etapa expuesta a posibles ataques
¿Qué es la seguridad de la cadena de suministro en un entorno de contenedores moderno?
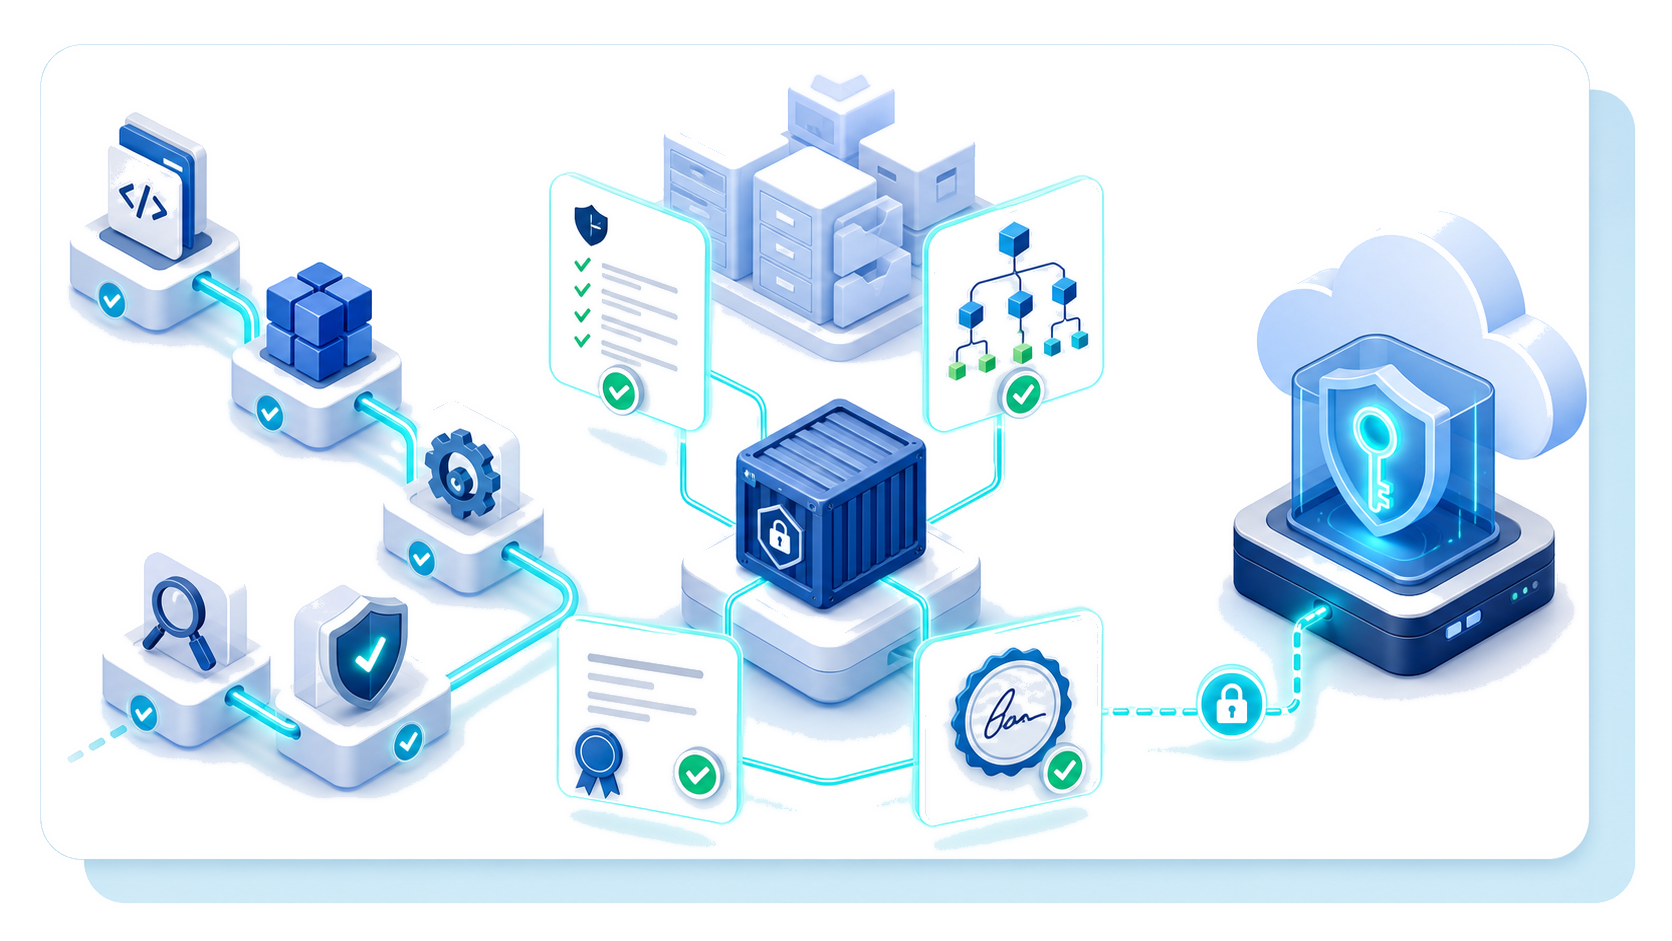
¿Qué es la seguridad de la cadena de suministro en un entorno de contenedores moderno? Esta protege la ruta desde el código fuente y las dependencias de terceros a través de los sistemas de compilación, el almacenamiento de imágenes y los puntos finales de despliegue. La seguridad de la cadena de suministro de software trata estos procesos como conectados, ya que un ataque en un extremo puede debilitar todos los controles posteriores.
Protección del repositorio de código fuente
Un repositorio de código fuente es un objetivo claro. Un atacante puede robar credenciales, alterar códigos, desactivar una regla de revisión o introducir una dependencia que parezca legítima. Las fuentes de descarga controladas, la revisión obligatoria por pares y las ramas protegidas forman la primera línea de defensa. Los equipos también deben bloquear las versiones de las dependencias y verificar las sumas de comprobación, las licencias y los orígenes, en lugar de aceptar entradas cambiantes para cada compilación. Estas comprobaciones reducen el riesgo de importar software malicioso o no autorizado de terceros.
Rutas de ataque a la infraestructura de compilación
La infraestructura de compilación presenta diferentes rutas de ataque. Los ejecutores comprometidos, los secretos expuestos o las imágenes base mutables pueden modificar un artefacto después de que los desarrolladores aprueben su código fuente. Aísle los procesos de compilación, utilice credenciales de corta duración y registre las entradas exactas. Este enfoque respalda la seguridad de las imágenes de contenedor al facilitar el rastreo de cambios de código inesperados.
Controles del registro al clúster
La ruta del registro al clúster necesita controles independientes. Un atacante podría reemplazar una imagen aprobada, reutilizar una etiqueta antigua o explotar permisos de despliegue excesivos. El acceso con privilegios mínimos restringe lo que cada identidad puede publicar o recuperar. Las referencias inmutables conectan los manifiestos con imágenes precisas, mientras que Kyverno puede rechazar versiones que carezcan de pruebas fiables o infrinjan los requisitos de seguridad.
Asigne la responsabilidad en cuatro prioridades de gobernanza
Código de confianza y gobernanza de proveedores
Un líder designado debe definir los criterios de confianza para las fuentes y los proveedores, con el apoyo de los recursos de contratación, ingeniería y seguridad. Utilice SLSA como guía para una mayor integridad de compilación y procedencia sin asumir un nivel de logro particular. Adapte las revisiones al tamaño de la organización y al riesgo de la cadena de suministro de software.
Aplicación de políticas e infraestructura conforme
Los propietarios de la seguridad y de la plataforma deben traducir las obligaciones de cumplimiento en una aplicación de políticas medible en todo el código, la nube y la infraestructura. Defina quién puede aprobar excepciones, qué pruebas deben aportar y cómo los controles cumplen los requisitos internos.
Documentación, auditorías y pruebas
Asigne un recurso responsable para mantener la documentación de las decisiones, las dependencias y los cambios de control. Las auditorías periódicas deben comprobar si los registros coinciden con la práctica operativa. Proporcione a los revisores suficiente apoyo para rastrear un problema hasta su propietario, la versión afectada y su resolución.
Preparación ante incidentes y responsabilidad de la corrección
Un líder de seguridad debe coordinar las funciones de respuesta antes de que un atacante las ponga a prueba. Mantenga un plan para abordar posibles problemas, que cubra la clasificación, la contención, la comunicación con las partes interesadas y la recuperación. Cada acción necesita un responsable, recursos de apoyo y plazos adecuados a la exposición al riesgo de la organización.
Opere Harbor a través de cuatro pilares de seguridad
Controle el acceso con precisión
Harbor admite RBAC a nivel de proyecto y de equipo para separar las cargas de trabajo y las responsabilidades de la empresa. Emita cuentas de robot con alcance limitado para las tareas de push y pull de CI/CD en lugar de compartir credenciales humanas generales. Asocie cada identidad a un único propósito, rote su secreto y elimine el acceso no utilizado. Esta práctica limita el impacto de la exposición de credenciales a la vez que asegura la publicación diaria.
Detecte componentes inseguros de forma continua
Combine comprobaciones continuas de Trivy con análisis de composición de software (SCA) y gestión de dependencias. Estas herramientas detectan vulnerabilidades conocidas, paquetes obsoletos e indicadores de código malicioso dentro de cada componente. Genere un informe claro para cada versión, incluyendo la gravedad, la localización y el estado de la corrección. Los equipos pueden entonces distinguir los hallazgos bloqueantes de las excepciones aceptadas y observar cuándo la nueva información afecta a los artefactos almacenados.
Conecte los flujos de trabajo de desarrollo
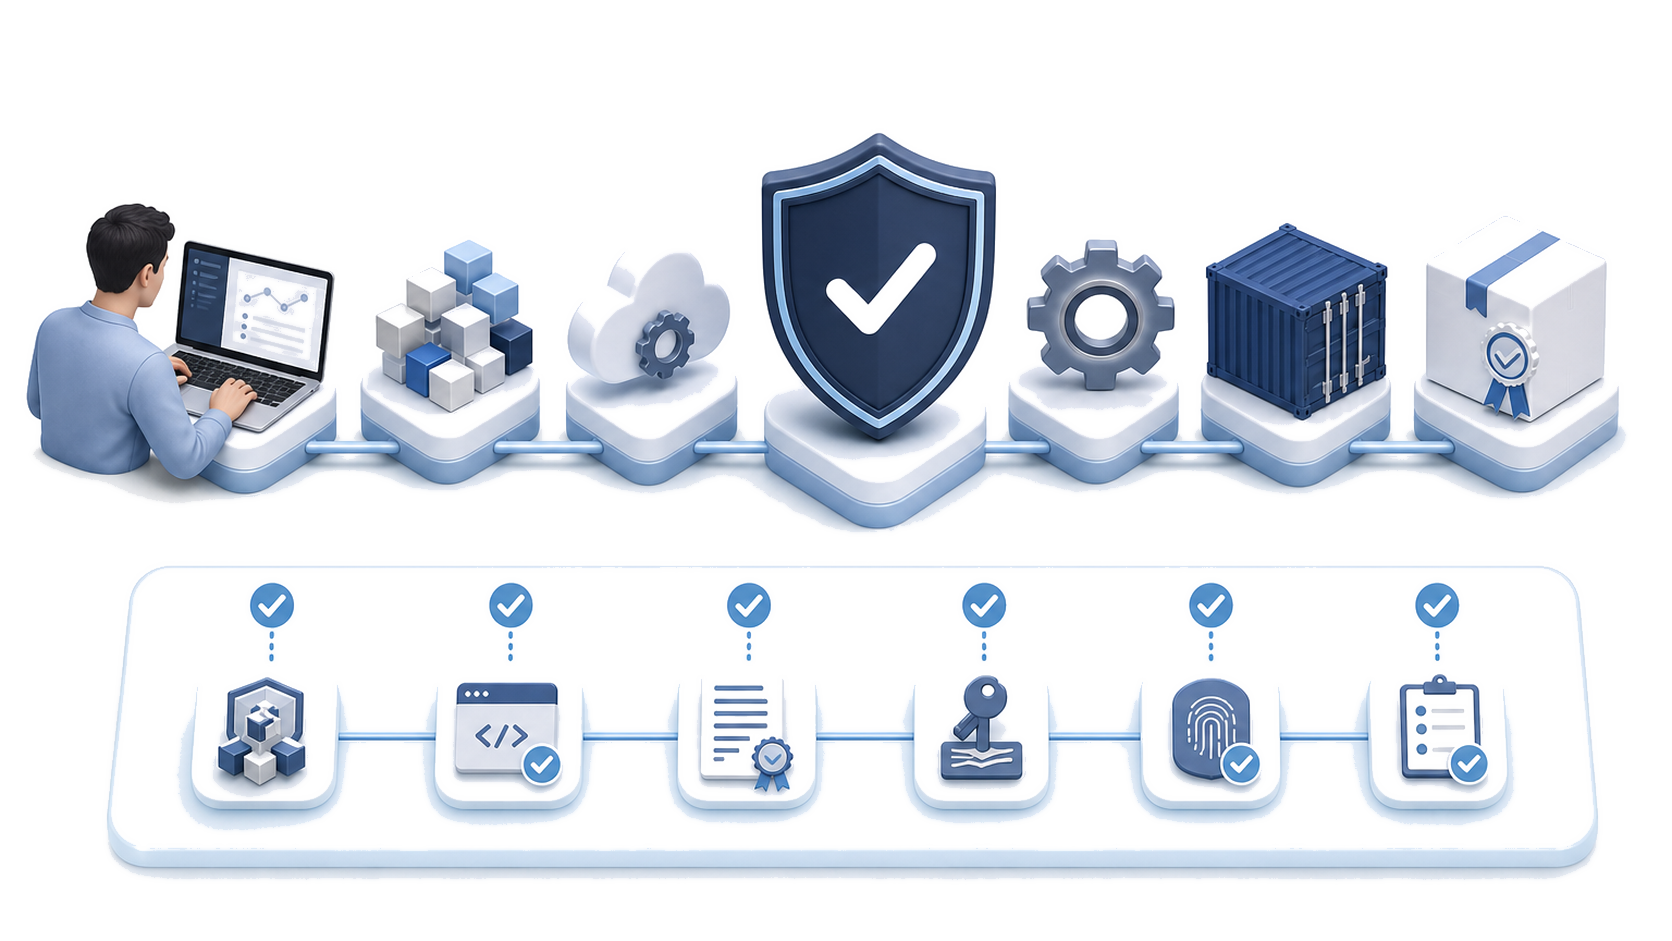
Integre la plataforma con GitLab CI, Tekton y otros flujos de trabajo de desarrollo aprobados. Mantenga las decisiones de política cerca del pipeline para que una comprobación fallida devuelva información útil antes de la promoción. Las referencias de gestión del código fuente (SCM) deben vincular cada artefacto con su confirmación, ejecución de compilación y propietario. Los equipos de DevSecOps disponen entonces de un registro coherente en lugar de pruebas separadas dispersas por los sistemas.
Prepare la respuesta operativa
Mantenga un plan de respuesta ante incidentes para credenciales comprometidas, imágenes inseguras y controles fallidos. Defina quién pausa la distribución, elimina una versión afectada, investiga el acceso y aprueba la recuperación. Las alertas necesitan un responsable y una ruta de respuesta esperada; generarlas por sí solas no reduce el riesgo. Realice ejercicios para confirmar que los equipos de seguridad y de plataforma pueden encontrar el informe pertinente, aislar el contenido y comunicar las decisiones. Este pilar operativo convierte la detección en una acción oportuna en toda la plataforma de entrega.
Preserve pruebas fiables para cada versión