Infrastructure anti-DDoS
L’infrastructure anti-DDoS d’OVHcloud vous protège contre les acteurs malveillants
Chaque produit OVHcloud inclut une protection Anti-DDoS par défaut, atténuant les attaques à l’échelle du térabit par seconde.
Affinez votre protection par workload grâce à l’Anti-DDoS Profiling.
Simple et efficace
Tous les produits OVHcloud sont livrés avec une protection anti-DDoS activée. Si vous avez des exigences supplémentaires, vous pouvez personnaliser les règles de protection via votre espace client, désormais réglable par workload avec l’Anti-DDoS Profiling.
Présence mondiale
OVHcloud exploite son propre réseau mondial distribué qui fournit un débit suffisant pour mitiger les attaques, quelle que soit leur origine. C’est ainsi que nous sommes en mesure de fournir un service continu à nos clients, même pendant une attaque active.
Économies
Quelle que soit la taille de votre projet, d’un blog personnel à une infrastructure cloud à grande échelle, vous bénéficiez d’une protection anti-DDoS sans frais supplémentaires. Vous n’avez plus besoin de faire évoluer vos charges de travail pour maintenir la qualité de service pendant une attaque, car la mitigation est activée en quelques secondes.
Tirez le meilleur parti de notre infrastructure anti-DDoS
La protection anti-DDoS d’OVHcloud est composée :
- de plusieurs Tbit/s de capacité pour le filtrage des attaques à l’échelle mondiale ;
- d'une détection permanente des attaques et mitigation rapide du trafic malveillant ;
- d'aucune mesure ni aucun coût supplémentaire, quel que soit le volume de l’attaque ;
- d'aucune limite de temps pour la protection. Elle dure toute la durée de l’attaque DDoS.
Notre infrastructure bénéficie également :
- d'une grande expérience dans la protection d’une gamme de services allant des petits serveurs web et DNS aux grandes fermes d’hébergement web ou aux plateformes cloud ;
- de hautes performances grâce à des solutions matérielles et logicielles de premier ordre ;
- d'une souveraineté des données pour que votre trafic ne soit pas partagé avec des parties externes ;
- d'une véritable personnalisation pour répondre à vos besoins et personnaliser vos composants.
Recommandations pour la mitigation des attaques DDoS
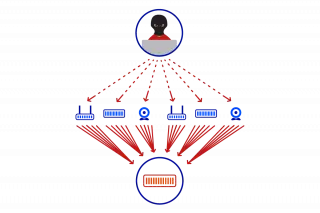
Êtes-vous prêt à faire face à une attaque DDoS ? Soyez proactif et configurez des règles spéciales sur Edge Firewall Network pour décharger les iptables de votre serveur pendant la durée de l’attaque. Grâce à notre guide, vous découvrirez comment vous préparer à une attaque de botnet, les éléments à prendre en considération et les services auxquels il faut accorder plus d’attention.
Système de défense à plusieurs niveaux (ou en plusieurs étapes)
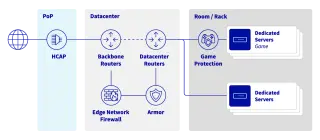
Pour garantir la meilleure qualité de filtrage du trafic réseau avec une latence supplémentaire minimale pour vos services, nous avons décomposé chaque nœud de mitigation en quelques étapes. Chaque partie est responsable d’une tâche particulière et met en œuvre une logique différente. Nous recourons aux dernières innovations matérielles et logicielles du secteur pour nous assurer que nous sommes au sommet de notre art.
Augmentez votre protection avec Network Security Dashboard
Grâce à l'observabilité fournie, vous obtenez des informations et un contrôle immédiats sur la manière dont vos services d’IP publiques sont protégés contre les attaques réseau par les systèmes de défense réseau d'OVHcloud.
- Centralisation : accédez directement à votre espace client et obtenez des informations immédiates pour la protection de votre réseau.
- Outils de monitoring avancés : le tableau de bord fournit des journaux d'activité anti-DDoS complets, des graphiques de trafic dynamiques et des statistiques pour une vue d'ensemble globale de la sécurité.
Adaptez la protection à votre workload
De nouvelles options de profilage vous permettent de mieux protéger vos workloads fortement sollicités sur le plan réseau contre les attaques. Appliquez un profil adapté à votre application et un niveau de sensibilité à vos adresses IP : la mitigation est alors ajustée au comportement réel de votre service, pour une protection renforcée et moins de faux positifs sur le trafic légitime en pics. Elle affine votre mitigation sans jamais la remplacer : désactivez-la et votre IP retrouve sa protection par défaut. En libre-service, depuis votre espace client.

Protections des applications
Dans certains cas, la protection générique peut ne pas être suffisante. C’est particulièrement vrai dans les domaines du web et des jeux, qui sont souvent soumis à des attaques d’applications. Dans de telles circonstances, la logique de la couche application est exploitée par les attaquants, ce qui rend ces menaces invisibles pour les pare-feu généraux. OVHcloud propose un certain nombre de produits qui peuvent vous aider à sécuriser vos services.
Prêt à commencer ?
Créez un compte et lancez vos services dans la minute.
Choisissez la protection adaptée à vos besoins
Les questions que vous vous posez
Contre quel type d’attaques l’infrastructure anti-DDoS me protège-t-elle ?
La cybersécurité couvre un large éventail de menaces et une attaque réseau (ou vecteur d’attaque) combine de nombreux facteurs et peut varier au fil du temps. Elle peut également être spécifique à un fournisseur. Notre infrastructure anti-DDoS s’attaque aux plus importantes : attaques par déni de service distribué, packet flood (y compris syn flood), spoofing, attaques par malformation ou amplification, etc. La plupart de ces menaces ne peuvent être filtrées par vos propres moyens, car elles peuvent saturer le lien réseau de votre serveur.
Quels produits OVHcloud sont protégés ?
Tous nos produits et solutions sont protégés. La protection se situe aussi bien à la périphérie de notre réseau qu’à l’intérieur de notre réseau backbone. De cette manière, chaque élément exposé depuis le réseau OVHcloud vers le monde extérieur est protégé.
Pourquoi l’infrastructure anti-DDoS d’OVHcloud est-elle nécessaire pour mon serveur ?
La probabilité de devenir la cible d’une attaque DDoS est élevée et très courante. Avec la protection anti-DDoS d’OVHcloud, vous pouvez protéger vos services contre ces types de menaces tout en vous assurant que vos utilisateurs web ne rencontrent pas de problèmes, comme une navigation lente ou des pages inaccessibles.
Devrai-je payer des frais supplémentaires si je fais l’objet d’une attaque importante ?
Non, l’infrastructure anti-DDoS d’OVHcloud est non mesurée, ce qui signifie que nous ne facturons pas la bande passante. De plus, la protection est comprise dans le prix de nos produits.
Suis-je protégé une fois que « la mitigation est désactivée » ?
Oui, notre système dispose d’une détection permanente. Si un élément suspect est détecté, le trafic passe en « mitigation », ce qui signifie qu’une analyse plus approfondie est activée et qu’un filtrage peut être effectué. Lorsque la mitigation est désactivée, tout revient à l’état normal et le système reste prêt à mitiger les attaques suivantes.
Puis-je configurer l’Anti-DDoS en fonction de mon workload ?
Oui. De nouvelles options d’Anti-DDoS Profiling vous permettent d’appliquer à vos IP publiques un profil adapté à votre application et un niveau de sensibilité. Vous protégez ainsi mieux vos workloads à forte intensité réseau (ex. VPN, blockchain ou jeu vidéo), tout en réduisant les faux positifs sur le trafic légitime. En libre-service, depuis votre espace client.
La création d’un profil modifie-t-elle ma protection actuelle ?
Non. Il se contente d’affiner la mitigation pour les workloads que vous décrivez. Tous les autres vecteurs d’attaque sont traités exactement comme aujourd’hui, et la désactivation d’une politique ramène l’IP à la protection par défaut.
Y a-t-il une limite au nombre d’attaques par mois qui peuvent être mitigées ?
Il n’y a pas de limite pour recevoir une protection, quel que soit le nombre de fois où vos services sont visés par des attaques DDoS.
La solution anti-DDoS cessera-t-elle de fonctionner si l’attaque dépasse un seuil de trafic défini (en Go/s) ?
Nous n’appliquons aucune limite en termes de trafic, même si les attaques sont élevées.
Qu’est-ce que le VAC ?
Le VAC fait partie des principaux éléments de notre infrastructure anti-DDoS. Il s’agit d’une combinaison de différentes technologies qui ne cessent d’être développées par OVHcloud et conçues pour atténuer les attaques DDoS. Le VAC permet de filtrer le trafic entrant afin que seuls les paquets de données légitimes puissent atteindre votre serveur, tandis que le trafic illégitime est bloqué. Le VAC comprend l’Edge Firewall Network et l’Armor.
À quoi correspondent les entrées observables dans le journal d'activité du centre de nettoyage (Scrubbing Center) ?
Depuis des années, OVHcloud propose un système anti-DDoS pour protéger vos adresses IP publiques. Récemment, vous pouvez consulter ces événements directement dans votre espace client. Le journal du centre de nettoyage correspond à l'emplacement où vous pouvez trouver l'enregistrement de toutes les activités suspectes détectées. Et pour les événements les plus récents, vous avez également la possibilité de consulter les graphiques de trafic connexes.
Je ne vois aucune entrée dans le journal du centre de nettoyage, est-ce normal ?
C’est une bonne nouvelle ! Cela signifie que nous n'avons détecté aucune attaque suspecte ciblant vos adresses IP publiques.
Pourquoi ne vois-je pas de graphiques de trafic ou de journaux pour les adresses IP publiques que j'ai saisies ?
Ces données ne sont disponibles que pour les adresses IP publiques lors d’un événement de détection automatique de l’infrastructure anti-DDoS (lorsque le trafic est redirigé via le centre de nettoyage pour une analyse plus approfondie ou un nettoyage).
Pourquoi ne puis-je pas afficher les graphiques de trafic de certaines entrées dans le journal du centre de nettoyage ?
Veuillez noter que les données des graphiques de trafic sont disponibles uniquement pour les deux dernières semaines, tandis que nous conservons les journaux disponibles pour une période d'un an.